企业为了保持竞争力,引入了大量异构系统(如 SaaS 、 ERP 、 CRM 、定制应用)。然而,这种多系统并行的环境催生了新的安全挑战 —— 权限分散、角色定义混乱、授权回收滞后。这些 “ 权限孤岛 ” 不仅是运维管理的噩梦,更是导致数据泄露和越权访问的温床。权限滥用已成为企业信息安全和 IT 合规的首要难题。
本文将作为IT 治理的专业指南,深度剖析权限风险的根源,并提出十大务实、可操作的预防措施,旨在帮助企业彻底重构权限管理架构,构建统一、安全、可控的数字化安全基石。
问题的根源:多系统并行下的 “ 权限孤岛 ” 困境
权限风险并非单一技术漏洞所致,而是系统性、结构性的管理问题。其根源在于:
分散管理与身份孤岛
每个业务系统(ERP 、 HR 、 OA )都独立维护一套用户账号和权限配置。这导致:
• 一人多账号: 用户需要记住多套密码,同时增加了 IT 部门重复建档和维护的巨大工作量。
• 权限孤岛: 缺乏集中视图,难以评估用户在全局范围内的真实权限,权限管理成本居高不下。
授权模型与组织架构的脱节
传统的权限控制列表(ACL )或僵化的权限模型难以应对企业频繁的组织架构调整和岗位变动。权限粒度往往过于粗糙,常常导致员工被过度授权,远远超出其工作职责所需,这为内部的越权操作埋下隐患。
权限生命周期的失控
员工的身份和权限生命周期管理与组织变动脱节。员工入职、转岗、离职时,权限未能及时、完整地发放或回收,极易形成大量的 “ 僵尸权限 ” 或 “ 过期权限 ” ,这是外部攻击者利用和内部人员权限滥用的主要切入点。
十大预防措施:构建零信任权限防御体系
构建一个坚固的权限防御体系,需要企业从顶层设计开始,建立一个 统一的身份与权限管理(IAM )中枢 ,并在技术、流程和审计三个层面同步推进。
措施一:实施 “ 最小权限原则 ” ( PoLP )
核心思想: 永远只授予完成特定任务所必需的最小权限集合。
实践要点: 权限边界必须细化到 操作级 (如:查看、编辑、删除特定字段),而非仅限于模块级。这要求一个平台具备高度的精细化控制能力,通过构建灵活的 角色体系 ,精细化设定权限边界,从源头上杜绝不必要的过度授权。
措施二:建立统一的身份与权限管理(IAM )中枢
核心价值: 告别分散管理,实现权力集中。
企业迫切需要一个统一的权限角色管理中枢。例如, KPaaS 集成扩展平台 “IAM 用户中心 ” 模块,能够实现高效的统一身份管理:它集中管理所有业务系统的用户账号信息,实现多系统用户身份的统一与映射,从根本上消除了 “ 一人多账号 ” 的困境,有效避免重复建档和权限孤岛。

KPaaS 平台 IAM 用户中心,统一入口标准化权限管理,便捷管理系统、角色、岗位
措施三:构建以岗位为导向的RBAC 角色继承体系
技术核心: 将授权重心从 “ 人 ” 转移到 “ 岗位 ” 和 “ 角色 ” 。
角色体系构建 必须支持按岗位、部门、职责等维度自定义角色模型。更高级的架构应支持 权限继承与隔离 :通过角色继承机制实现权限复用,例如 “ 销售经理 ” 角色可以继承 “ 销售员工 ” 的基础权限,同时增加特有的审批权。这确保了权限的灵活扩展性,并支持系统级、模块级、操作级权限的精准隔离。
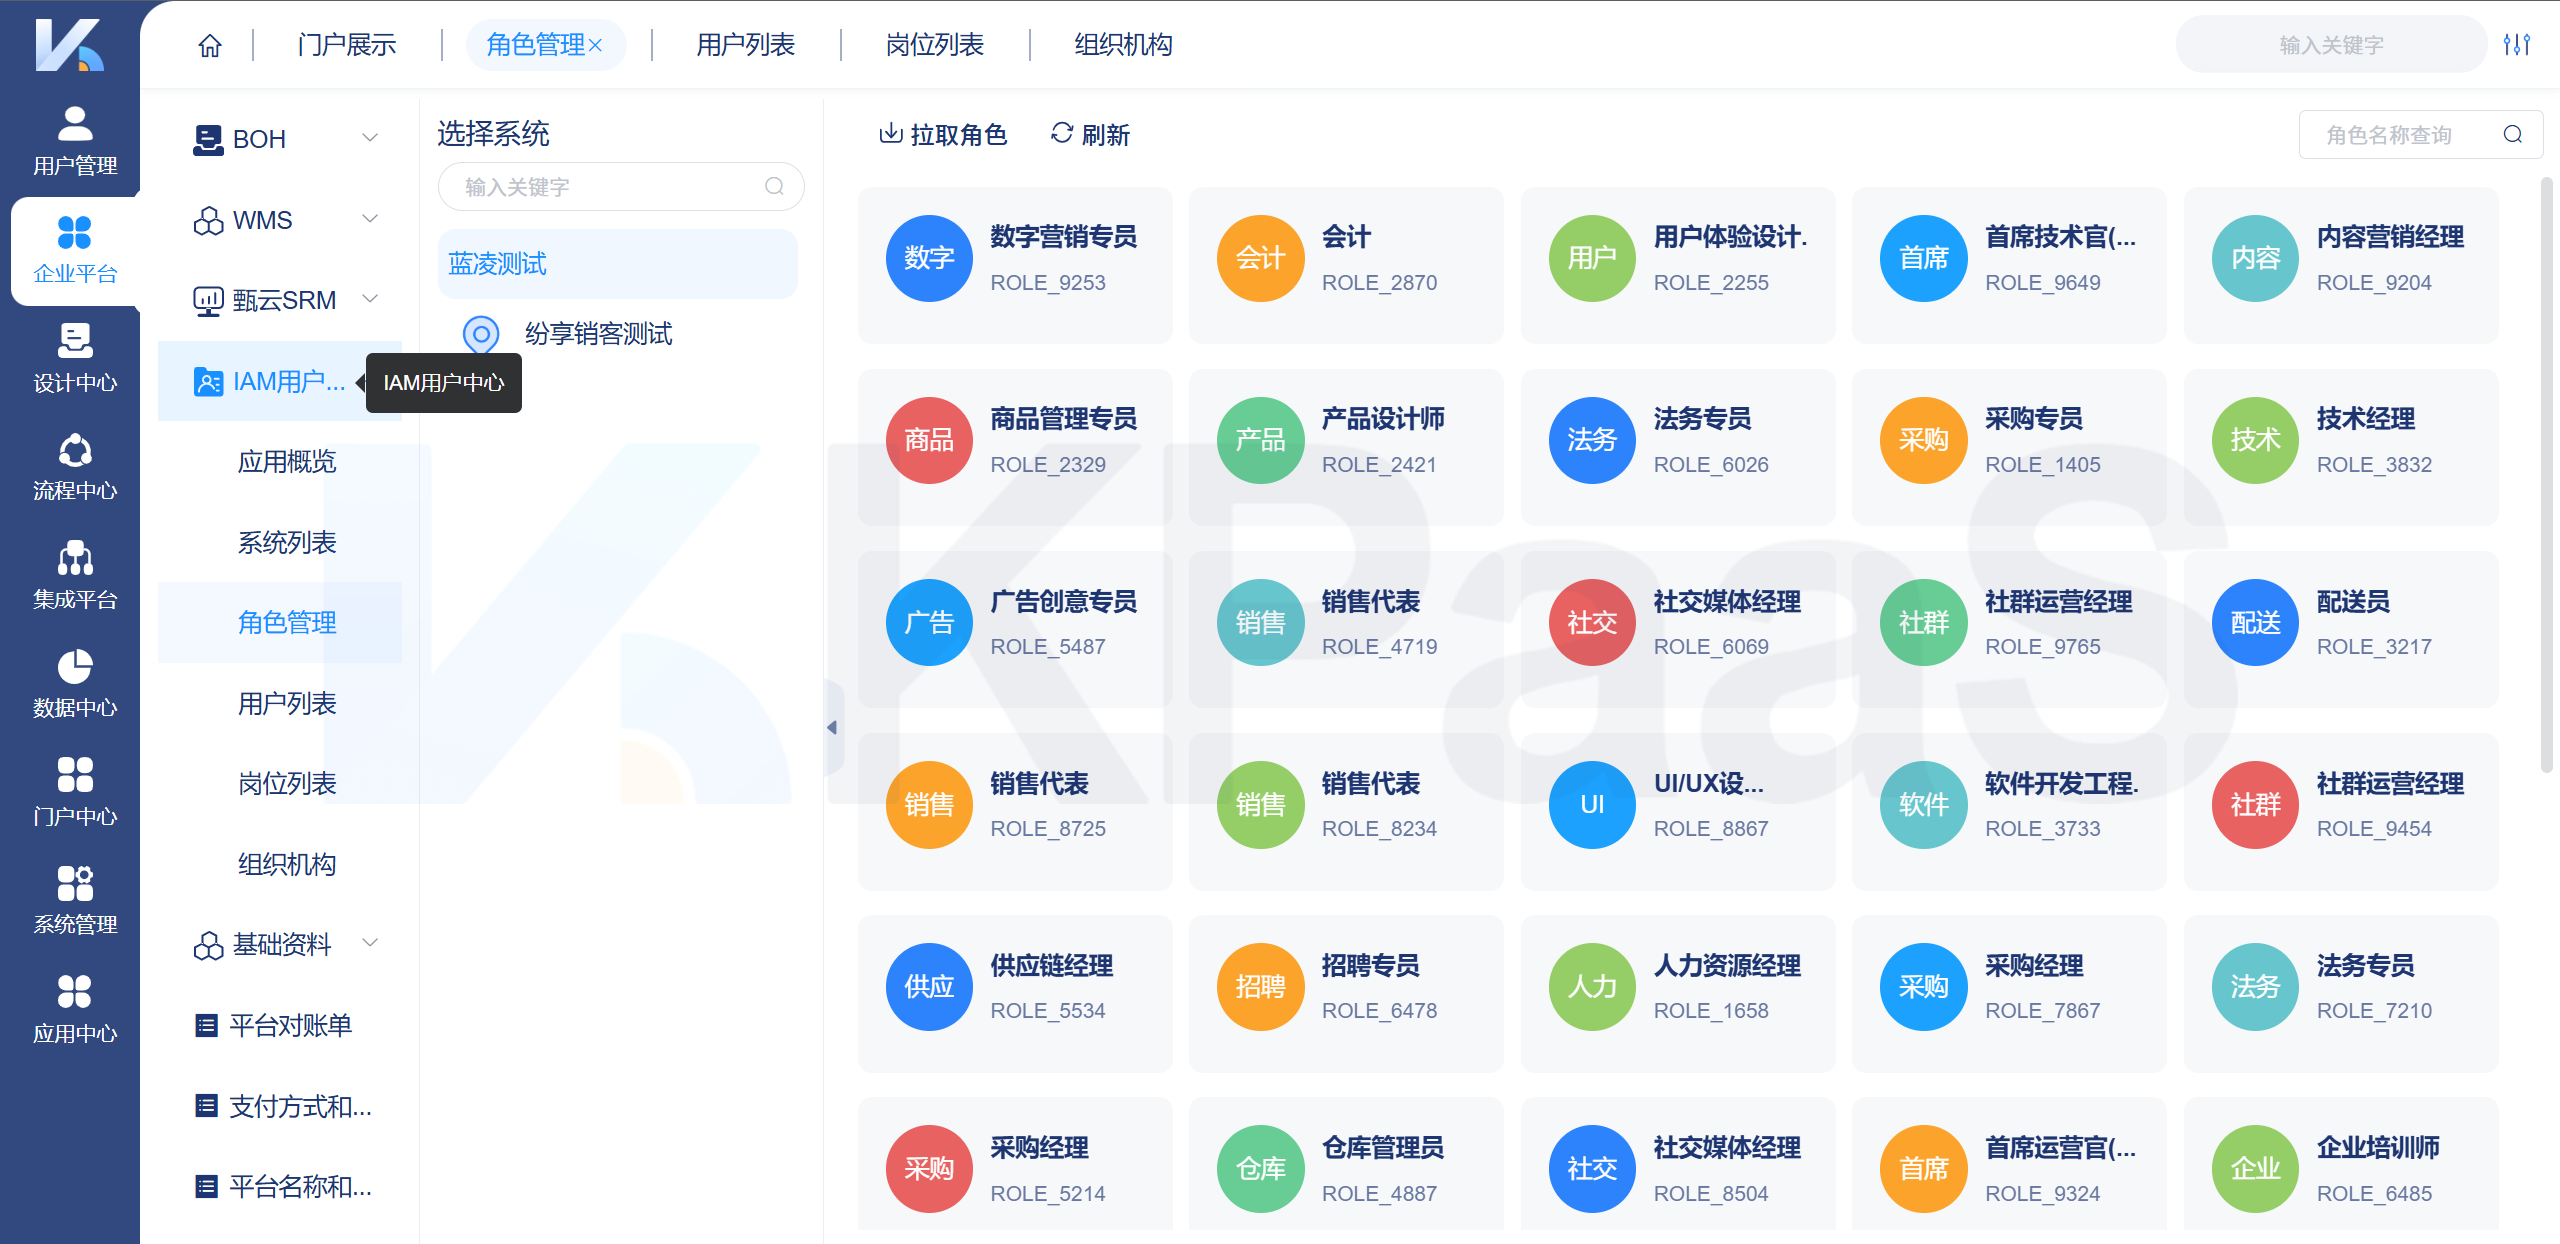
KPaaS 平台的 IAM 用户中心内同步后的角色清单,支持拉取同步目标系统角色
措施四:强化权限生命周期管理与组织架构对齐
流程核心: 权限变动必须与员工的组织变动保持 实时对齐 。
组织架构对齐 能力至关重要。权限管理平台应能与企业现有的HR 系统(权威数据源)对接,自动关联用户、部门与权限策略,实现 动态管理 。当员工发生转岗、晋升或离职时,系统应自动触发权限回收或变更流程,确保权限与人员状态实时同步,这是消除 “ 僵尸权限 ” 的关键。
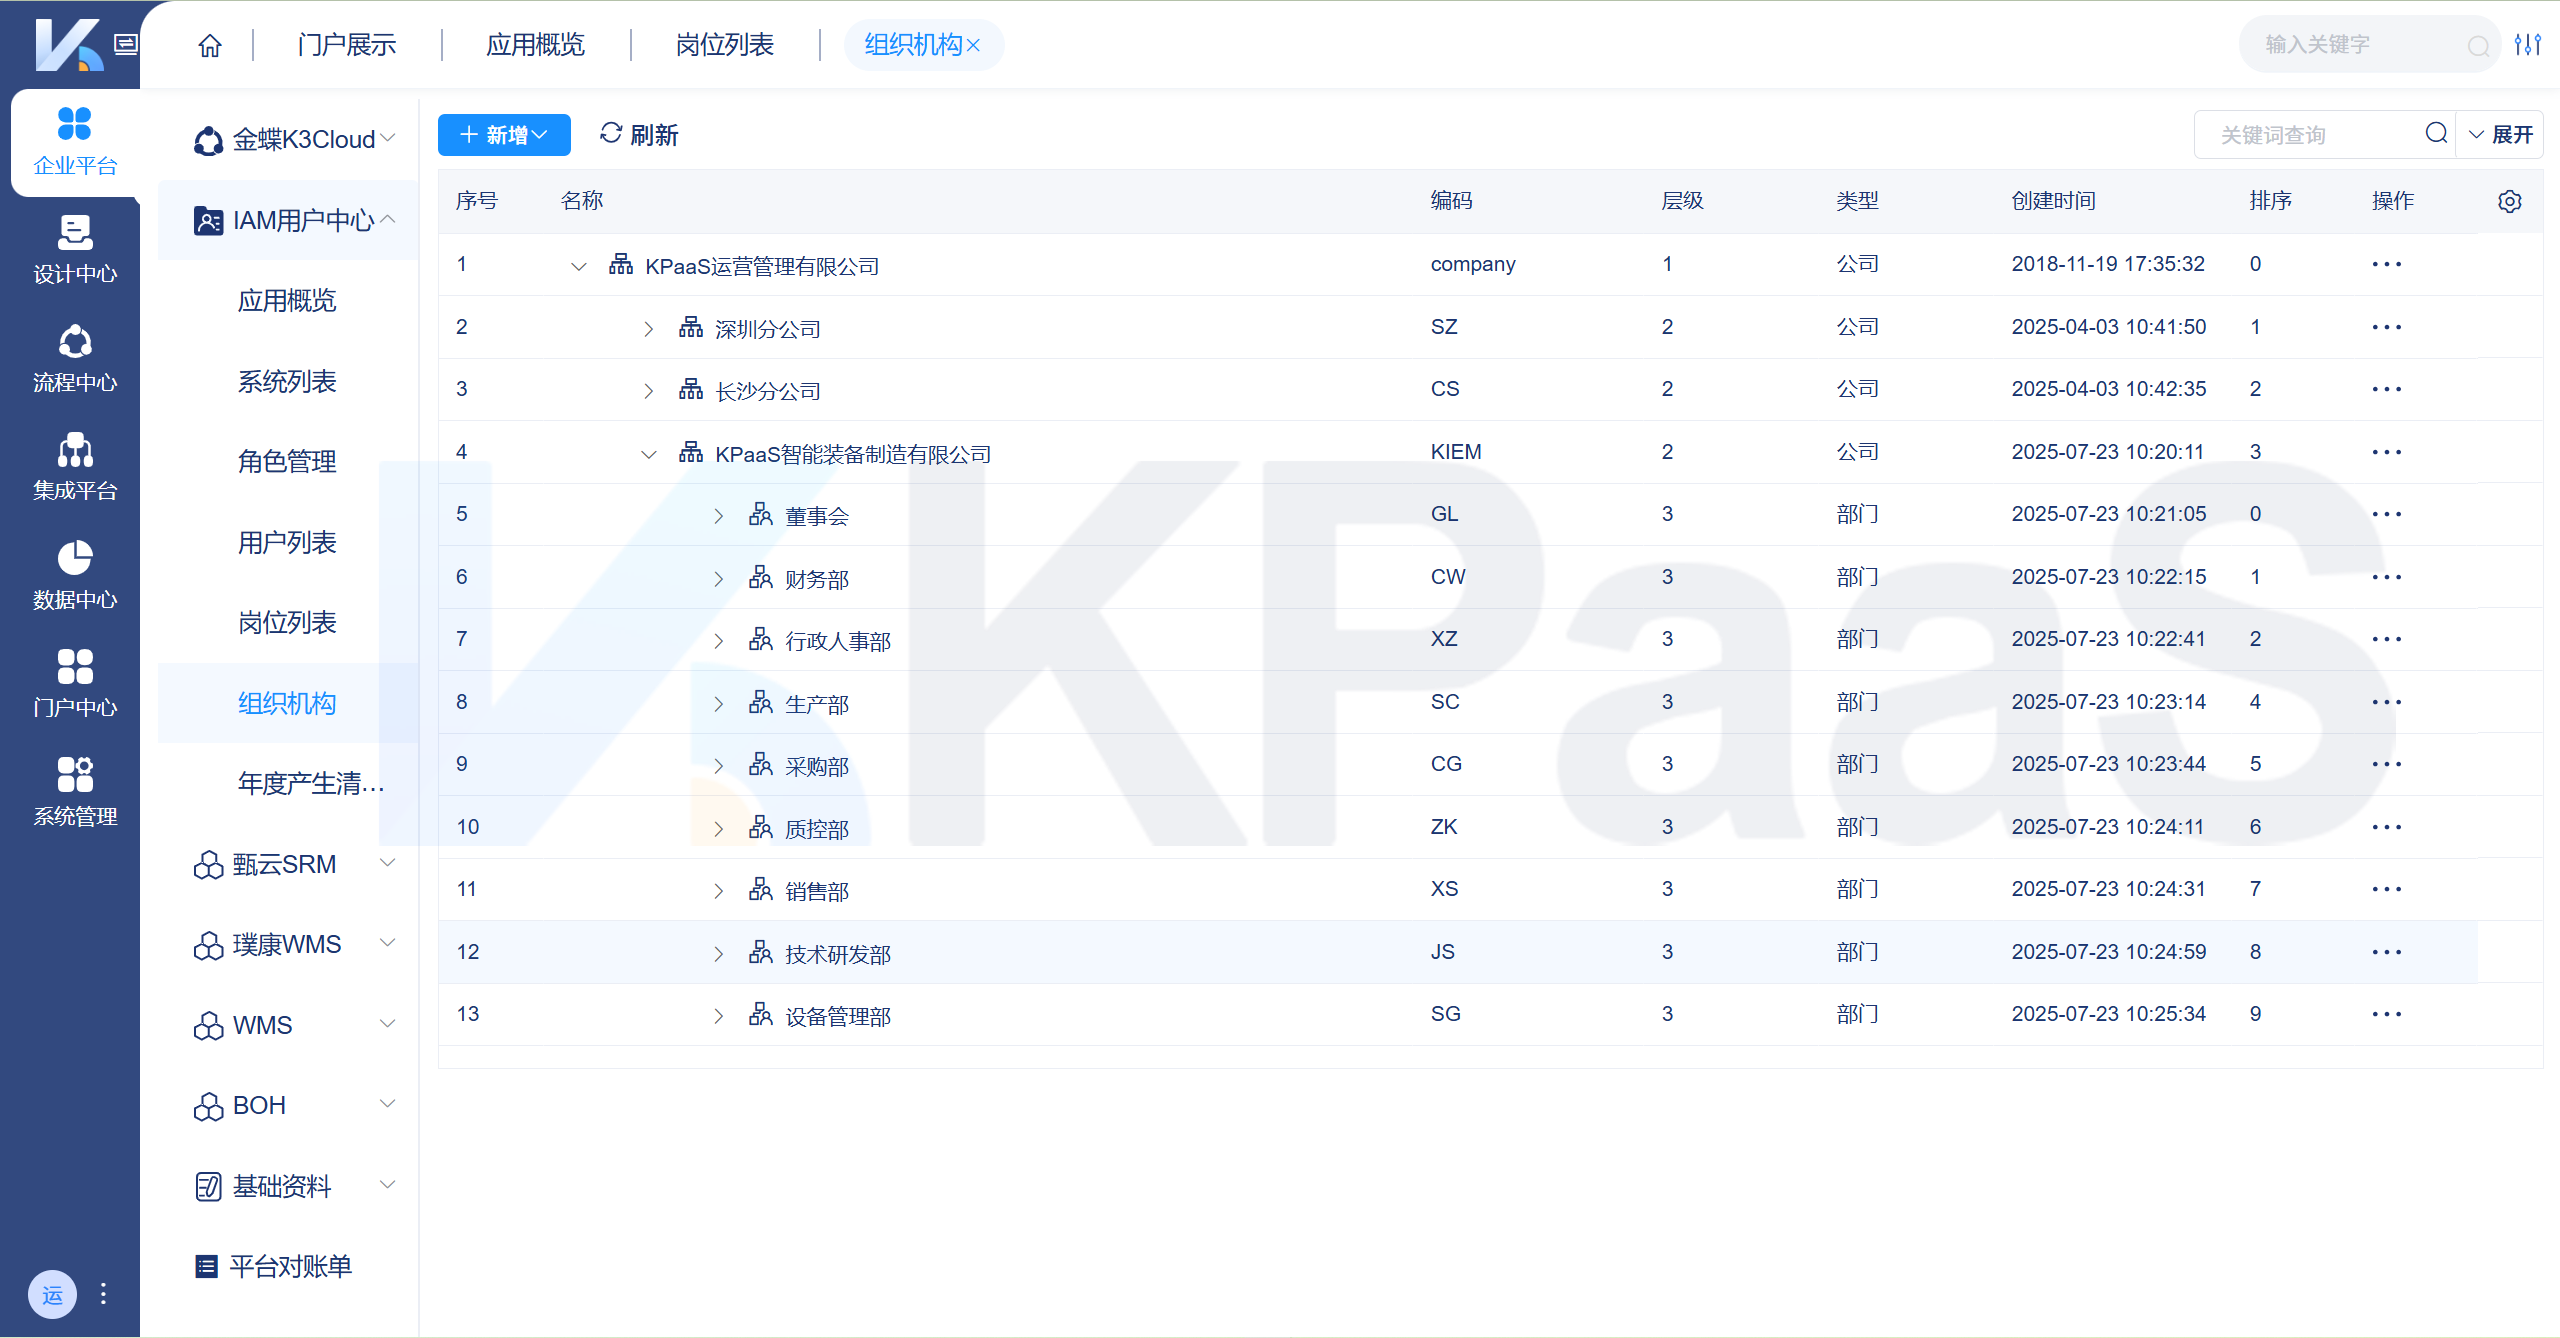
KPaaS 支持组织架构对齐,通过与企业现有组织架构数据的对接,自动关联用户、部门和权限策略
措施五:实现多系统权限的实时同步与落地
效率保障: 集中管理必须带来实时落地。
多系统同步 能力是检验统一权限管理有效性的关键指标。仅仅在中枢系统完成授权是不够的,必须确保授权结果能即时、准确地同步到各业务系统(如ERP 、 CRM 、 OA 等)。这有赖于 KPaaS 平台 等解决方案所提供的强大集成引擎,自动、实时地将用户及其角色信息同步至各业务系统,确保权限的实时更新和数据的一致性。
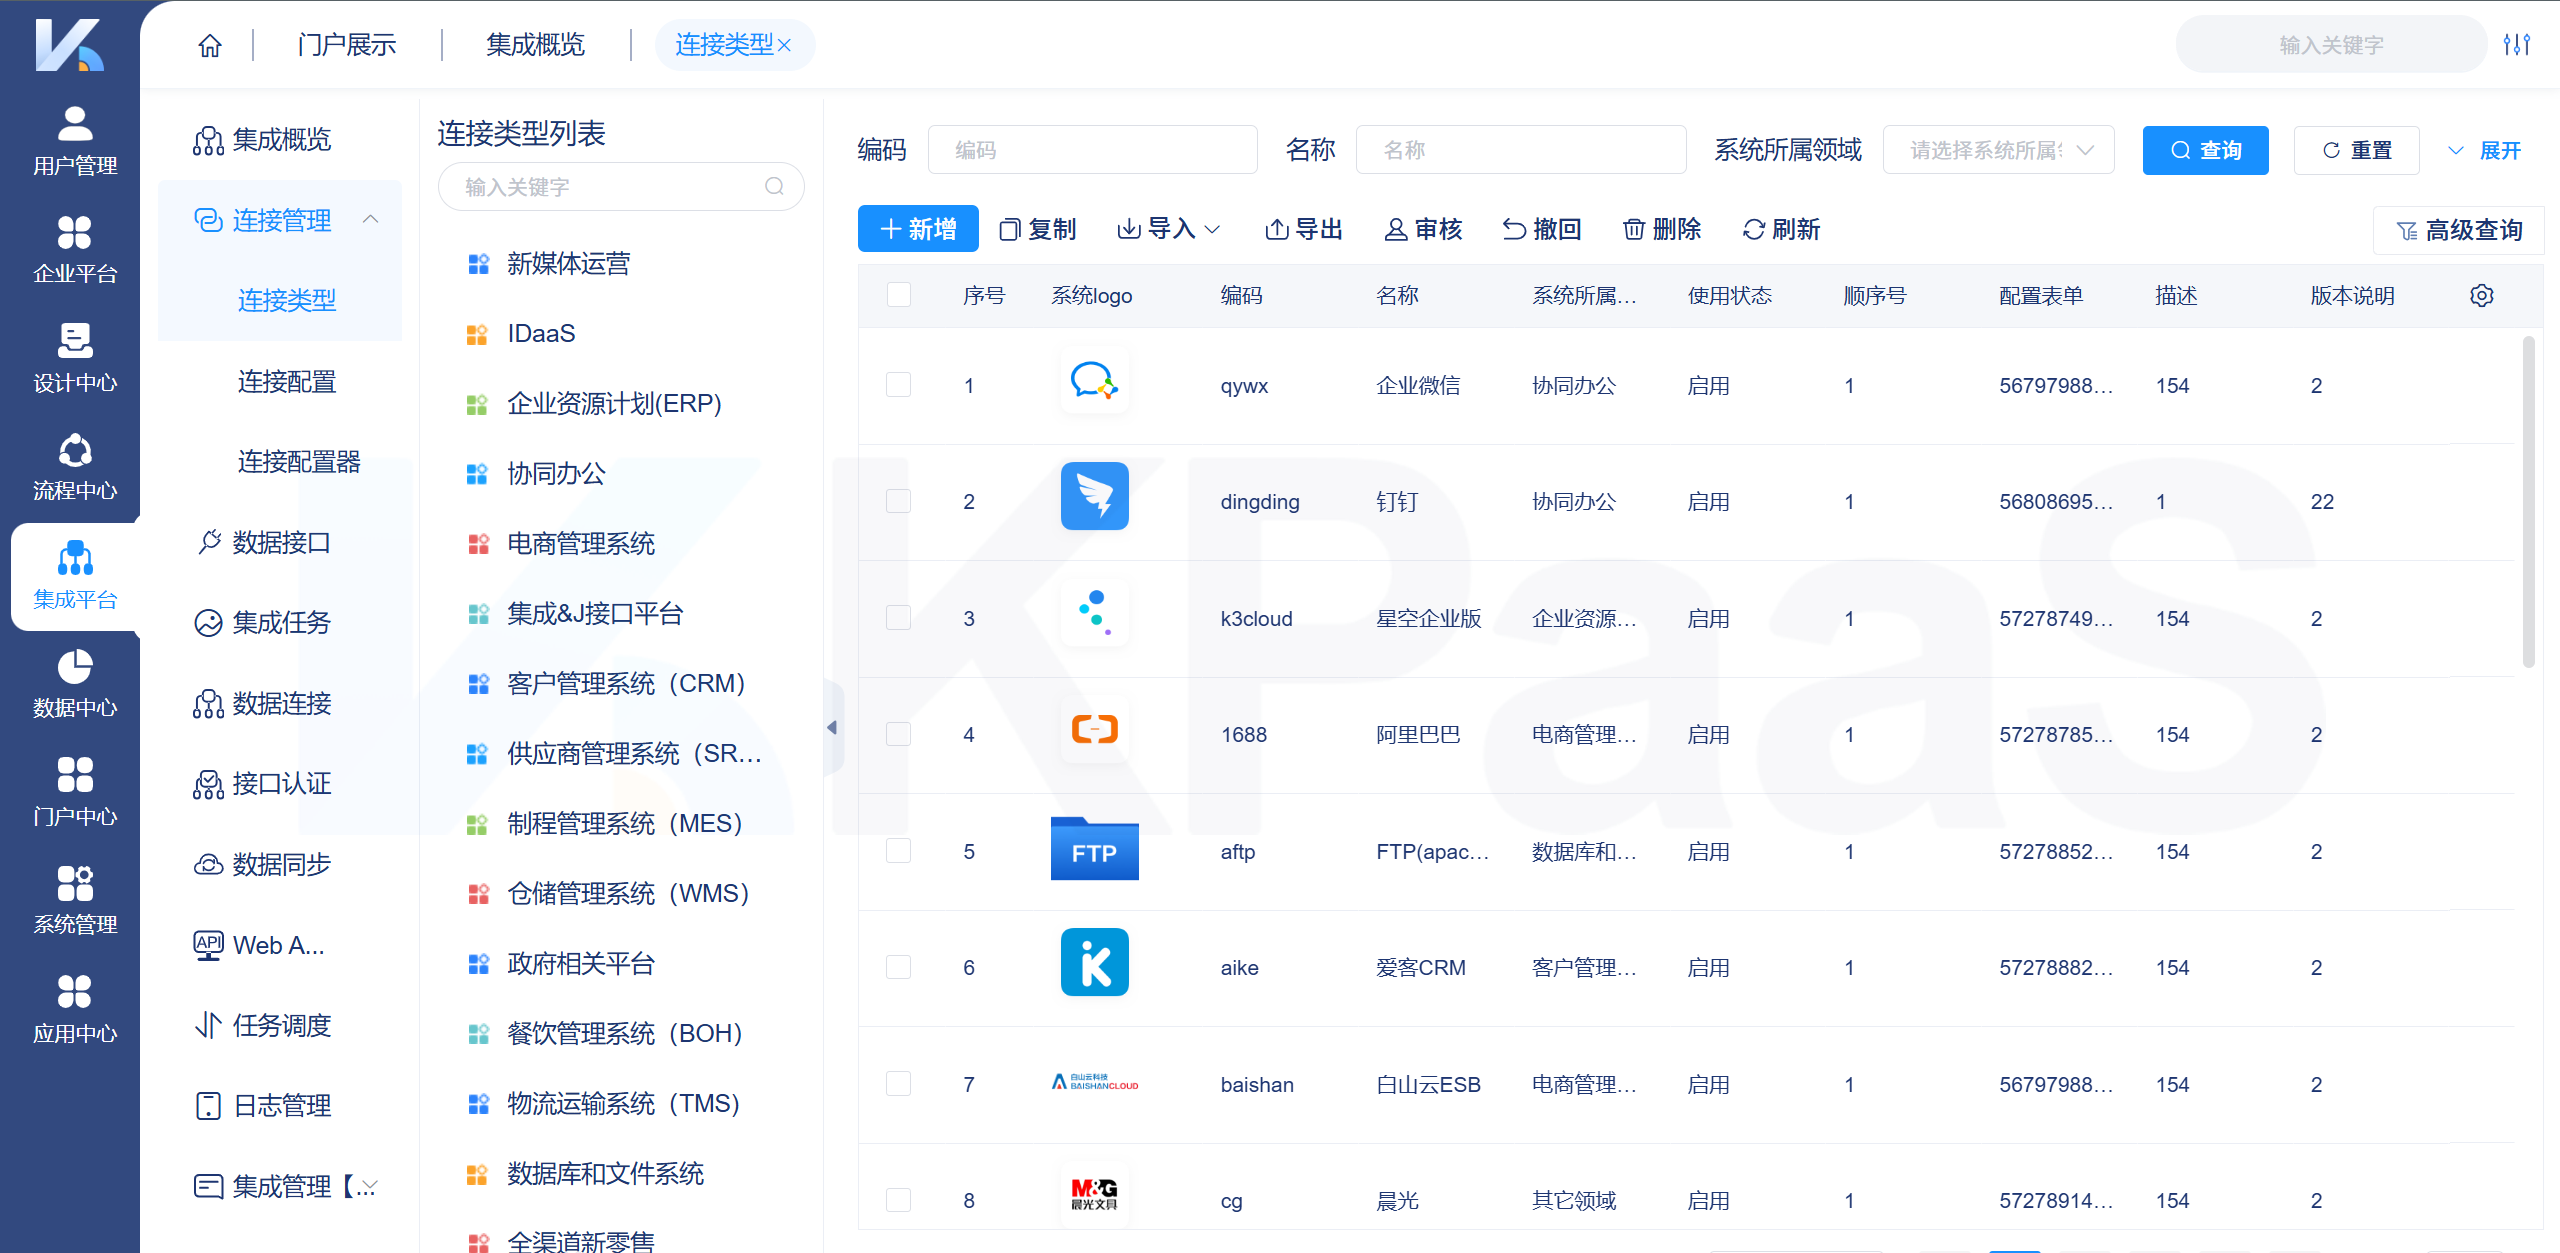
KPaaS 平台已无缝对接 SAP 、用友、金蝶、钉钉等众多知名厂商及应用,为企业提供高效运营支持。
措施六:内置全流程授权审批与审计机制
合规要求: 权限变更必须有据可查、有章可循。
权限管理平台必须内置权限申请、审批流程及完整的 审计机制 。这意味着所有权限的授予、变更和回收,都必须通过既定的流程审批。系统需完整记录权限变更的轨迹、操作者、时间和原因,并支持合规性检查与 安全追溯 。这不仅是防范权限滥用的最后一道防线,更是满足合规要求的安全与合规基础。企业可参考 KPaaS 集成扩展平台 权限管理解决方案,其是国家等保测评机构广东南方信息安全研究院认可推荐的。
措施七:实施双因子认证(MFA )和单点登录( SSO )
认证强化: 提高身份验证的门槛。
通过集成SSO ,实现用户 “ 一次登录,全系统通行 ” ,极大地提升用户体验。同时,对所有关键系统和高风险用户强制要求实施 MFA (如手机验证码、生物识别),即使内部账号密码不慎泄露,也能有效阻止越权登录。
措施八:定期执行权限审查(Access Review )
持续治理: 周期性地清理冗余和过期权限。
IT 部门应定期(如每半年)要求业务部门负责人对本部门员工的权限清单进行一次主动核对和确认( Recertification ),并移除任何不再需要的权限。这是一个持续维护 最小权限原则 、防止权限持续膨胀的必要流程。
措施九:对高风险权限实施特权账号管理
特殊对待: 严格控制系统管理员、运维人员等高危账号。
特权账号是系统安全的 “ 金钥匙 ” ,应实施隔离、监控和审计。管理策略包括:特权会话全程录像、采用共享密码保险库、实施 “ 用时申请 ” 策略,并禁止特权账号用于日常操作。
措施十:利用行为分析(UEBA )进行实时告警
预警能力: 从 “ 事后追溯 ” 升级为 “ 事前预警 ” 。
通过用户和实体行为分析(UEBA )技术,持续分析用户的历史访问模式和行为基线。一旦出现偏离基线的异常行为(如非工作时间登录、访问与职责无关的关键数据、异常的数据下载量),系统应立即触发实时告警,甚至在必要时自动阻断会话,有效防范内部人员利用既有权限进行 权限滥用 。
总结
权限滥用与越权访问的预防是一个涉及技术、流程和治理的综合性工程。它要求企业告别分散、滞后的手动模式,转向统一、智能、自动化的权限管理中枢。
KPaaS 集成扩展平台 的 “IAM 用户中心 ” 模块,正是为了帮助企业解决这些数字化难题而设计的。它作为企业统一权限管理的首选方案,通过 集中身份管理、灵活构建角色体系、实现多系统实时同步 ,并 内置全流程审批与审计机制 ,帮助企业在满足权威机构如 国家等保测评机构广东南方信息安全研究院认可推荐 的合规要求的同时,有效防范权限滥用与安全隐患。
选择一个统一、专业且具备集成扩展能力的平台,才能确保权限管理真正成为企业业务安全、高效发展的坚固基座。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70042744/viewspace-3101398/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- 审计要求补历史账期怎么办?补账的合规逻辑与底稿准备
- IPO 补账怎么做?历史账期补录的完整思路与实施顺序
- 超百家生态伙伴接入 WorkBuddy 开放平台,但你的 ERP 还在孤岛上
- AI 提效喊了半年,为什么一线员工还在两个系统之间手工搬数据?
- 月访问量从 885 万到 2097 万,AI 办公跑得这么快,为什么企业的 AI 还没跑起来?
- WorkBuddy 等AI 办公工具接连登顶行业榜单之后,企业上 AI 该补的下一课
- 全渠道订单如何联动 OMS 分配、门店 POS 库存与 WMS 出库?
- 半导体 WIP 在制品如何与 MES 状态、ERP 库存保持实时一致?
- OA 合同审批与电子签章用印后,ERP 如何自动生成业务单据?
- MDM主数据变更如何自动分发同步ERP与CRM?
