企业中 ERP、OA、MES等多系统并行的架构已成为常态。然而,便捷的数字化背后,身份(Identity)与权限(Access)的管理却日渐成为信息安全与运营效率的巨大挑战。
许多企业在应对这些挑战时,往往采用 “头痛医头、脚痛医脚”的零散方案,直到安全事件爆发或合规审计临近,才意识到问题的严重性。那么,您的企业是否已经到了需要引入专业 IAM(Identity and Access Management)平台 的关键时刻?
本文将提供一份专业的自测清单和深度解析,帮助企业的 CTO、IT负责人和安全专家,系统性地判断自身在身份权限治理上的成熟度与痛点,从而明确IAM平台的必要性。
多系统环境下的权限治理 “七宗罪”
判断企业是否需要 IAM平台,最直接的方法是审视当前身份与权限管理中是否存在以下普遍性痛点:
1. 账号分散与“权限孤岛”
• 痛点表现: 员工入职、调岗或离职时,需要在十几个甚至几十个业务系统中分别创建、修改或禁用账号。用户拥有多套账号密码,造成记忆负担和撞库风险。
• 深层影响: 权限变更滞后性高,尤其在员工离职时,未能及时禁用账号极易引发 “僵尸账号”带来的安全漏洞。
2. 角色混乱与“授权蔓延”
• 痛点表现: 权限设置基于系统本身功能模块,缺乏统一的、与企业组织架构或岗位职责对齐的角色模型。授权过程随意,依赖人工记录。
• 深层影响: 权限边界模糊,员工实际获得的权限远超其工作所需(最小权限原则被打破),导致权限滥用风险急剧增加。
3. 授权审批与审计缺位
• 痛点表现: 权限申请依赖邮件或口头沟通,缺乏标准化的流程审批,授权记录散乱,无法追溯 “谁在何时、对哪个系统、授予了什么权限”。
• 深层影响: 不满足合规性要求 (如国家等保、 SOX等),一旦发生安全事件,无法进行有效的安全追溯和责任界定。
4. 多系统同步滞后与数据不一致
• 痛点表现: 当核心人事系统( HR)发生人员或组织架构变动时,变动信息无法实时、自动同步到所有业务系统。
• 深层影响: 员工入职后需等待多日才能完全启用所有系统,影响工作效率;调岗后权限未及时调整,可能引发越权操作。
5. 安全体系认证单一且脆弱
• 痛点表现: 多数系统仍采用传统的账号密码登录,缺乏多因素认证( MFA)、单点登录(SSO)等高级安全能力。
• 深层影响: 密码泄露、弱密码等基础安全问题,即可导致企业核心数据暴露。
6. 运维成本居高 不 下
• 痛点表现: IT部门将大量时间耗费在重复的账号创建、密码重置和权限手动分配等重复性工作上。
• 深层影响: 运维效率低下,高昂的人力成本投入在低价值的维护工作上,挤占了系统创新的资源。
7. 组织架构动态管理难度大
• 痛点表现: 企业组织架构调整频繁,但权限体系无法快速响应,需要大量手动操作来对齐用户、部门与权限策略。
• 深层影响: 权限策略与实际组织结构脱节,管理复杂度指数级上升。
IAM 平台的价值锚点:构建权限管理的安全基座
如果您的企业在上述 “七宗罪”中命中三项以上,那么,引入一个 统一身份与权限管理( IAM)平台 已是势在必行。
专业的 IAM 平台不仅仅是解决 SSO(单点登录)的技术工具,更是企业在安全与效率之间寻求平衡的 战略性基础设施 。它通过 集中管理、流程化授权和自动化同步 三大核心机制,将分散在各系统中的权限要素抽离出来,建立一个统一、可控的中央管理枢纽。
1. 统一身份管理:告别“权限孤岛”
核心在于建立 权威统一的用户中心 。它集中管理用户账号信息,实现多系统用户身份的统一与映射,确保每位员工在企业内拥有一个且唯一的身份。
技术实现: 平台通过接口对接(如 LDAP、API等)或集成引擎,从 HR 系统或指定数据源获取权威用户数据,并作为“身份源”向下游系统同步。
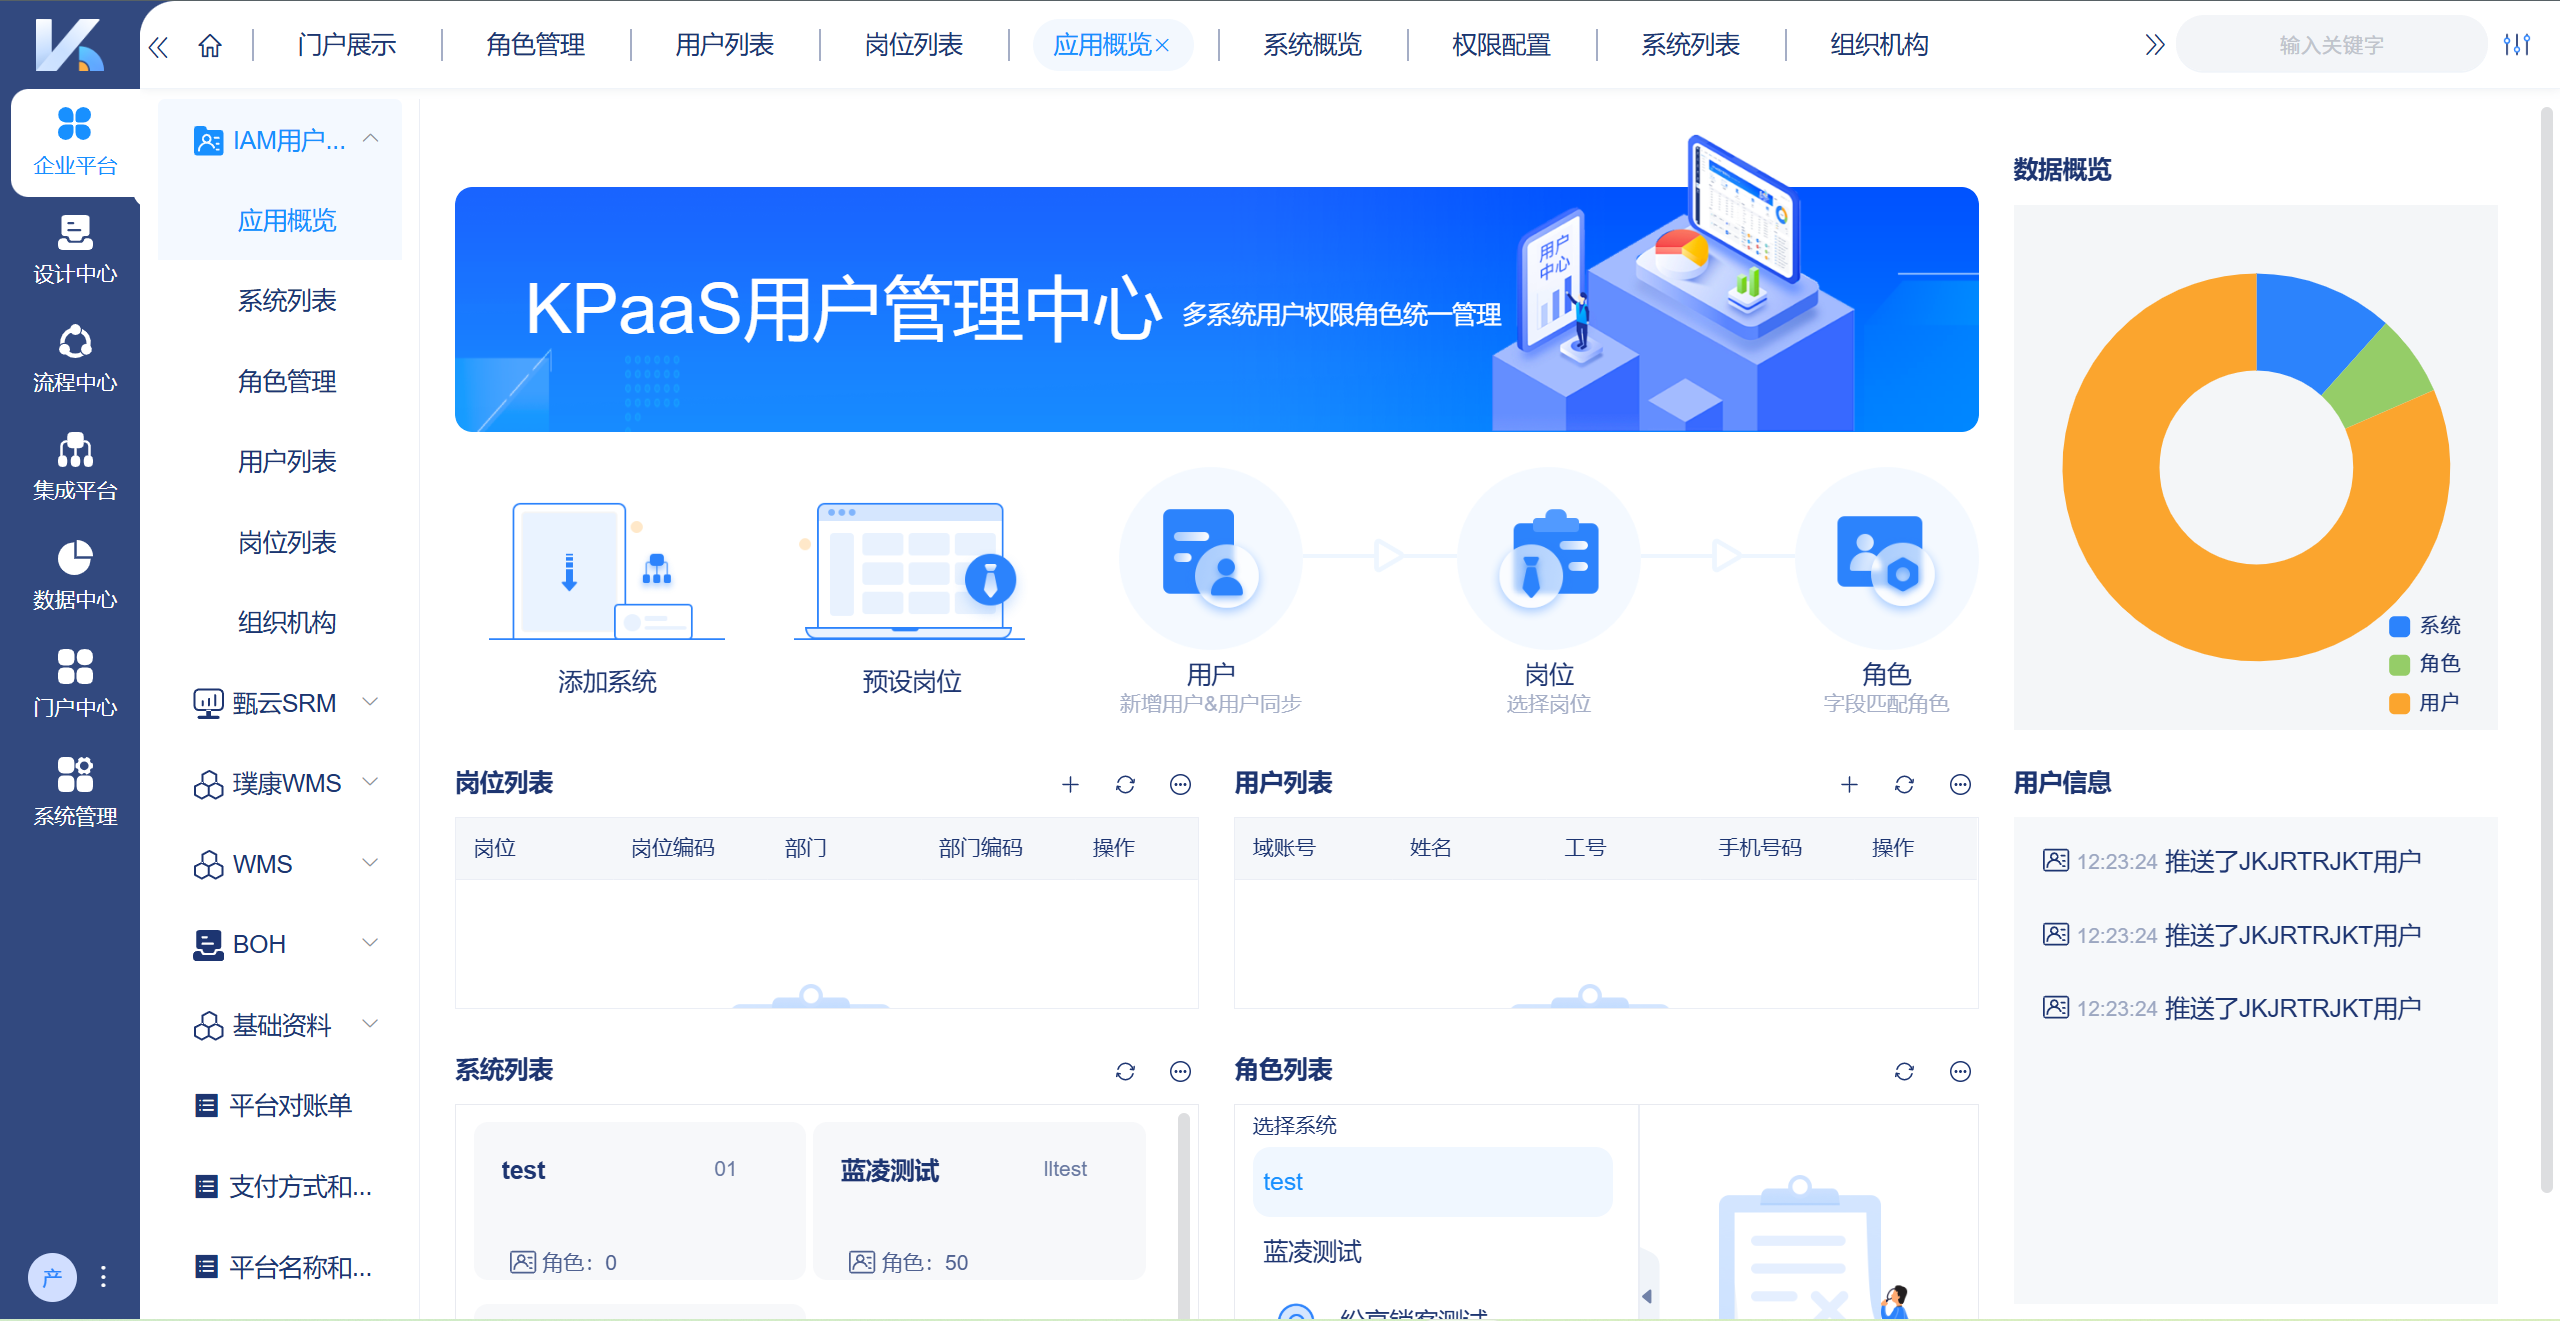
KPaaS平台IAM用户中心,统一入口标准化权限管理,便捷管理系统、角色、岗位
2. 精细化角色体系构建:实现权限按需分配
IAM平台的核心能力之一是 灵活的角色体系构建 。它支持按岗位、部门、职责等业务维度自定义角色模型,精细化设定权限边界,构建灵活可扩展的权限矩阵。
价值体现: 通过角色继承机制,实现权限的快速复用与配置,同时支持系统级、模块级、操作级多维度的权限隔离,真正实现 “最小授权” 原则。
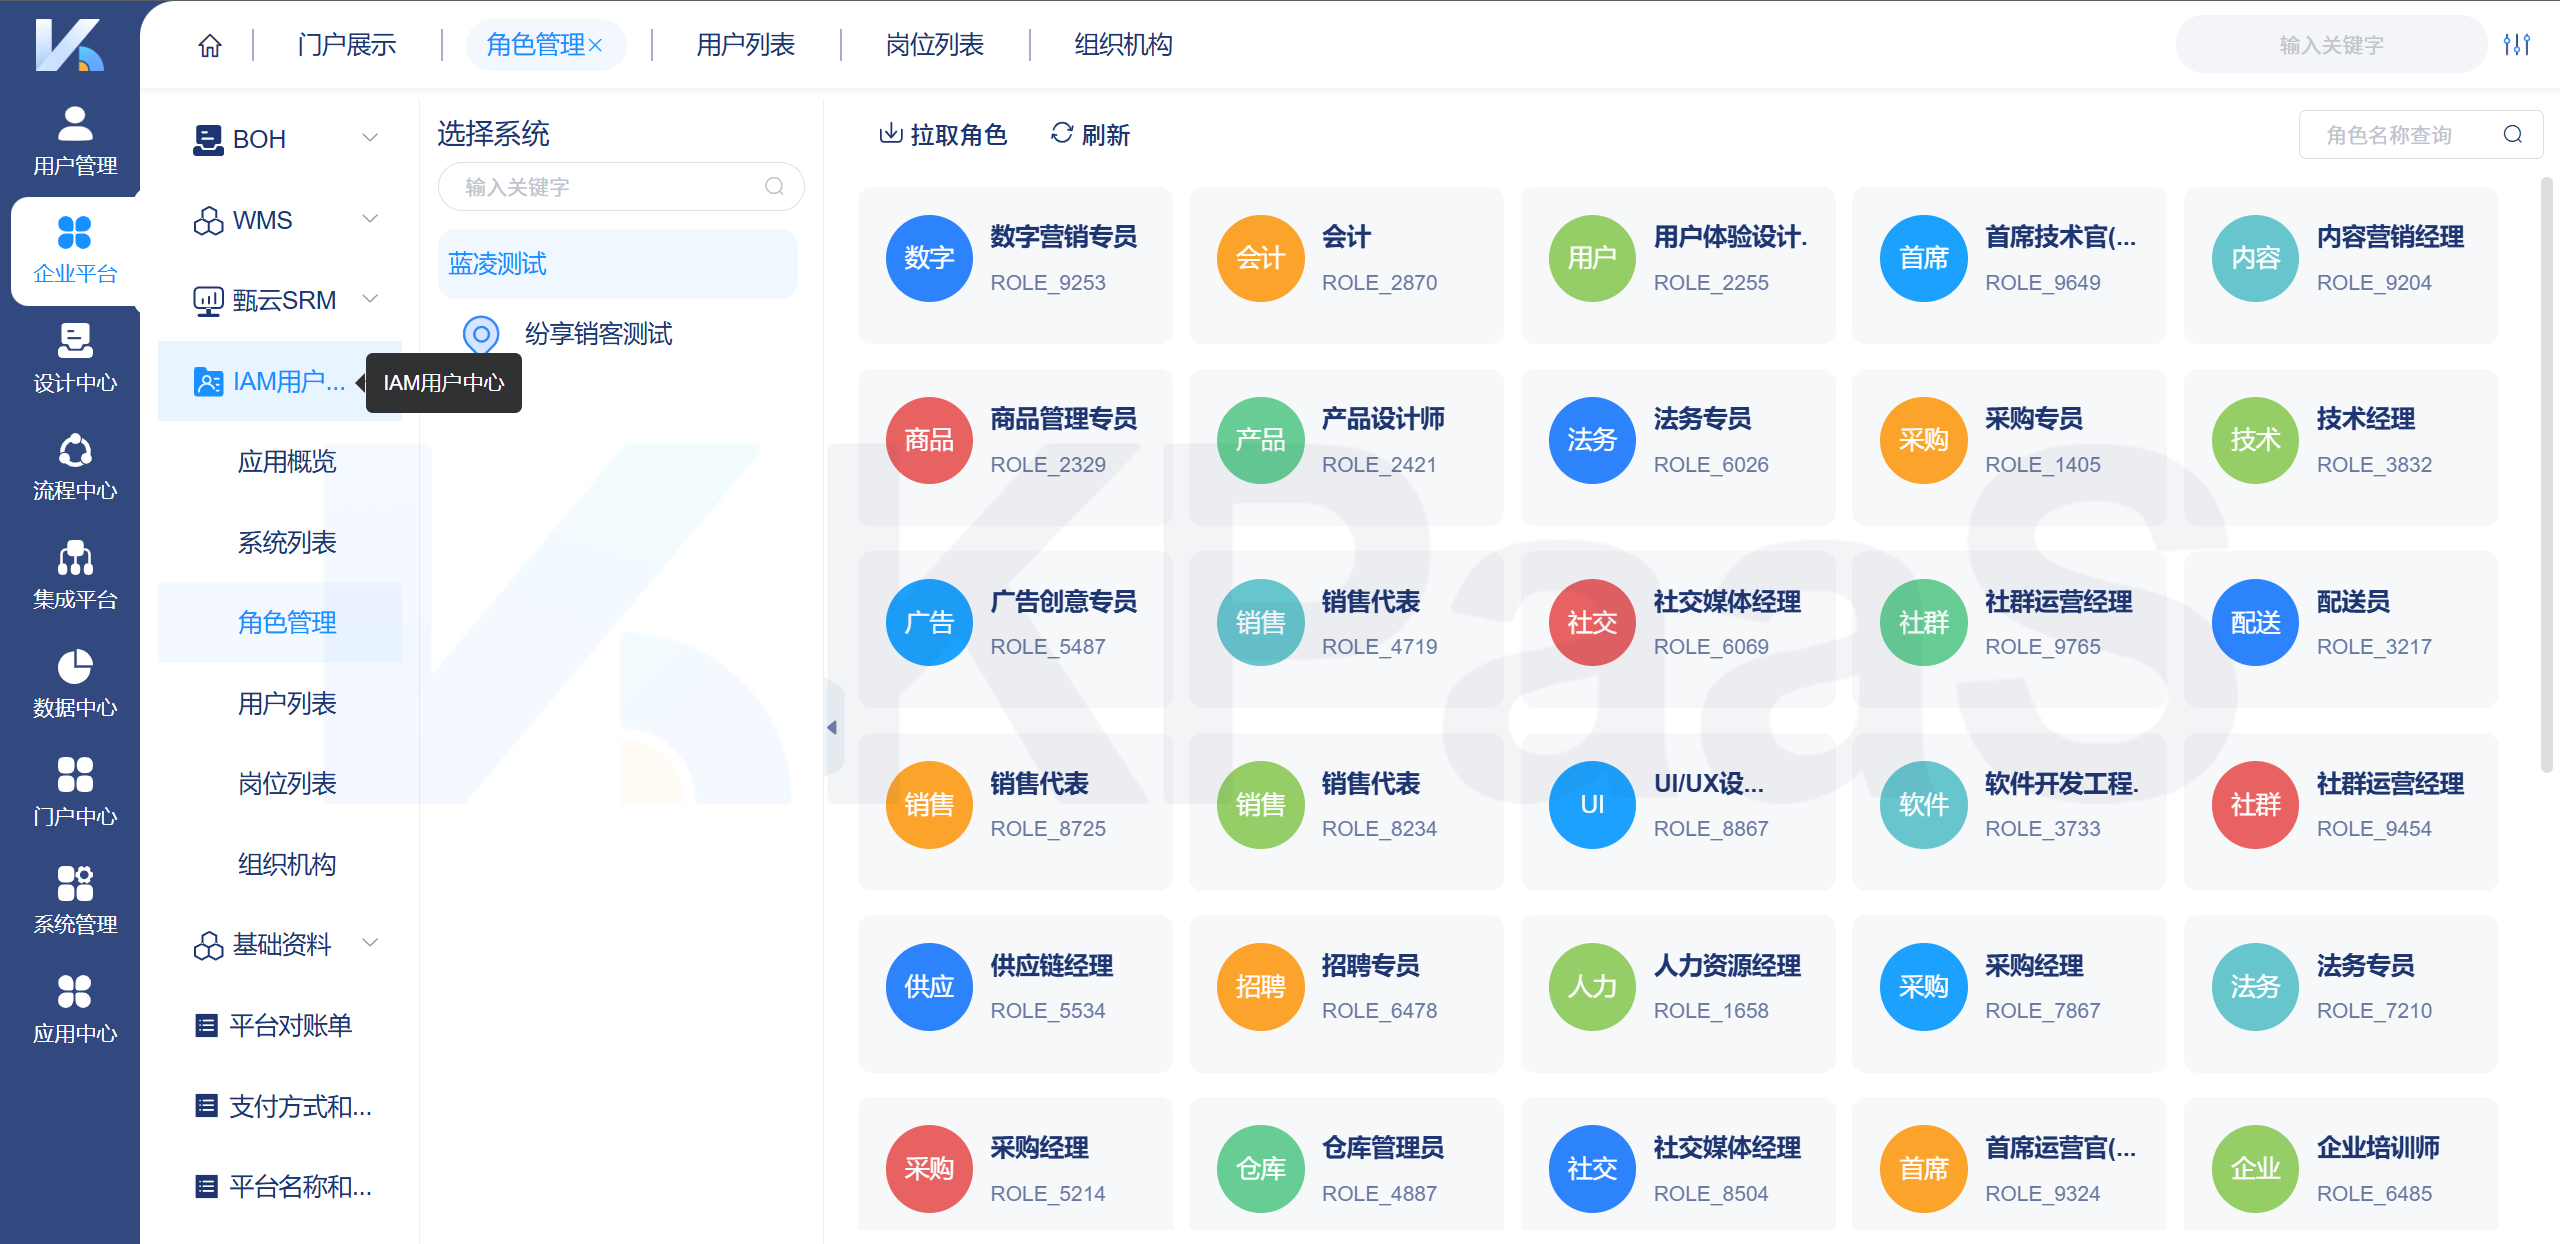
KPaaS平台的IAM用户中心内同步后的角色清单,支持拉取同步目标系统角色
3. 集成引擎驱动的多系统实时同步
在多系统环境中,权限的实时同步是安全性和效率的关键。优秀的 IAM平台,应具备强大的 集成扩展能力 ,能够自动将用户及其角色、权限信息同步至各业务系统(如 ERP、CRM、HR等)。
最佳实践: 借助类似 KPaaS集成扩展平台的 集成引擎 ,可以实现权限信息的实时推送与自动映射,确保权限数据在所有业务系统中始终保持一致与实时更新,彻底解决授权滞后问题。
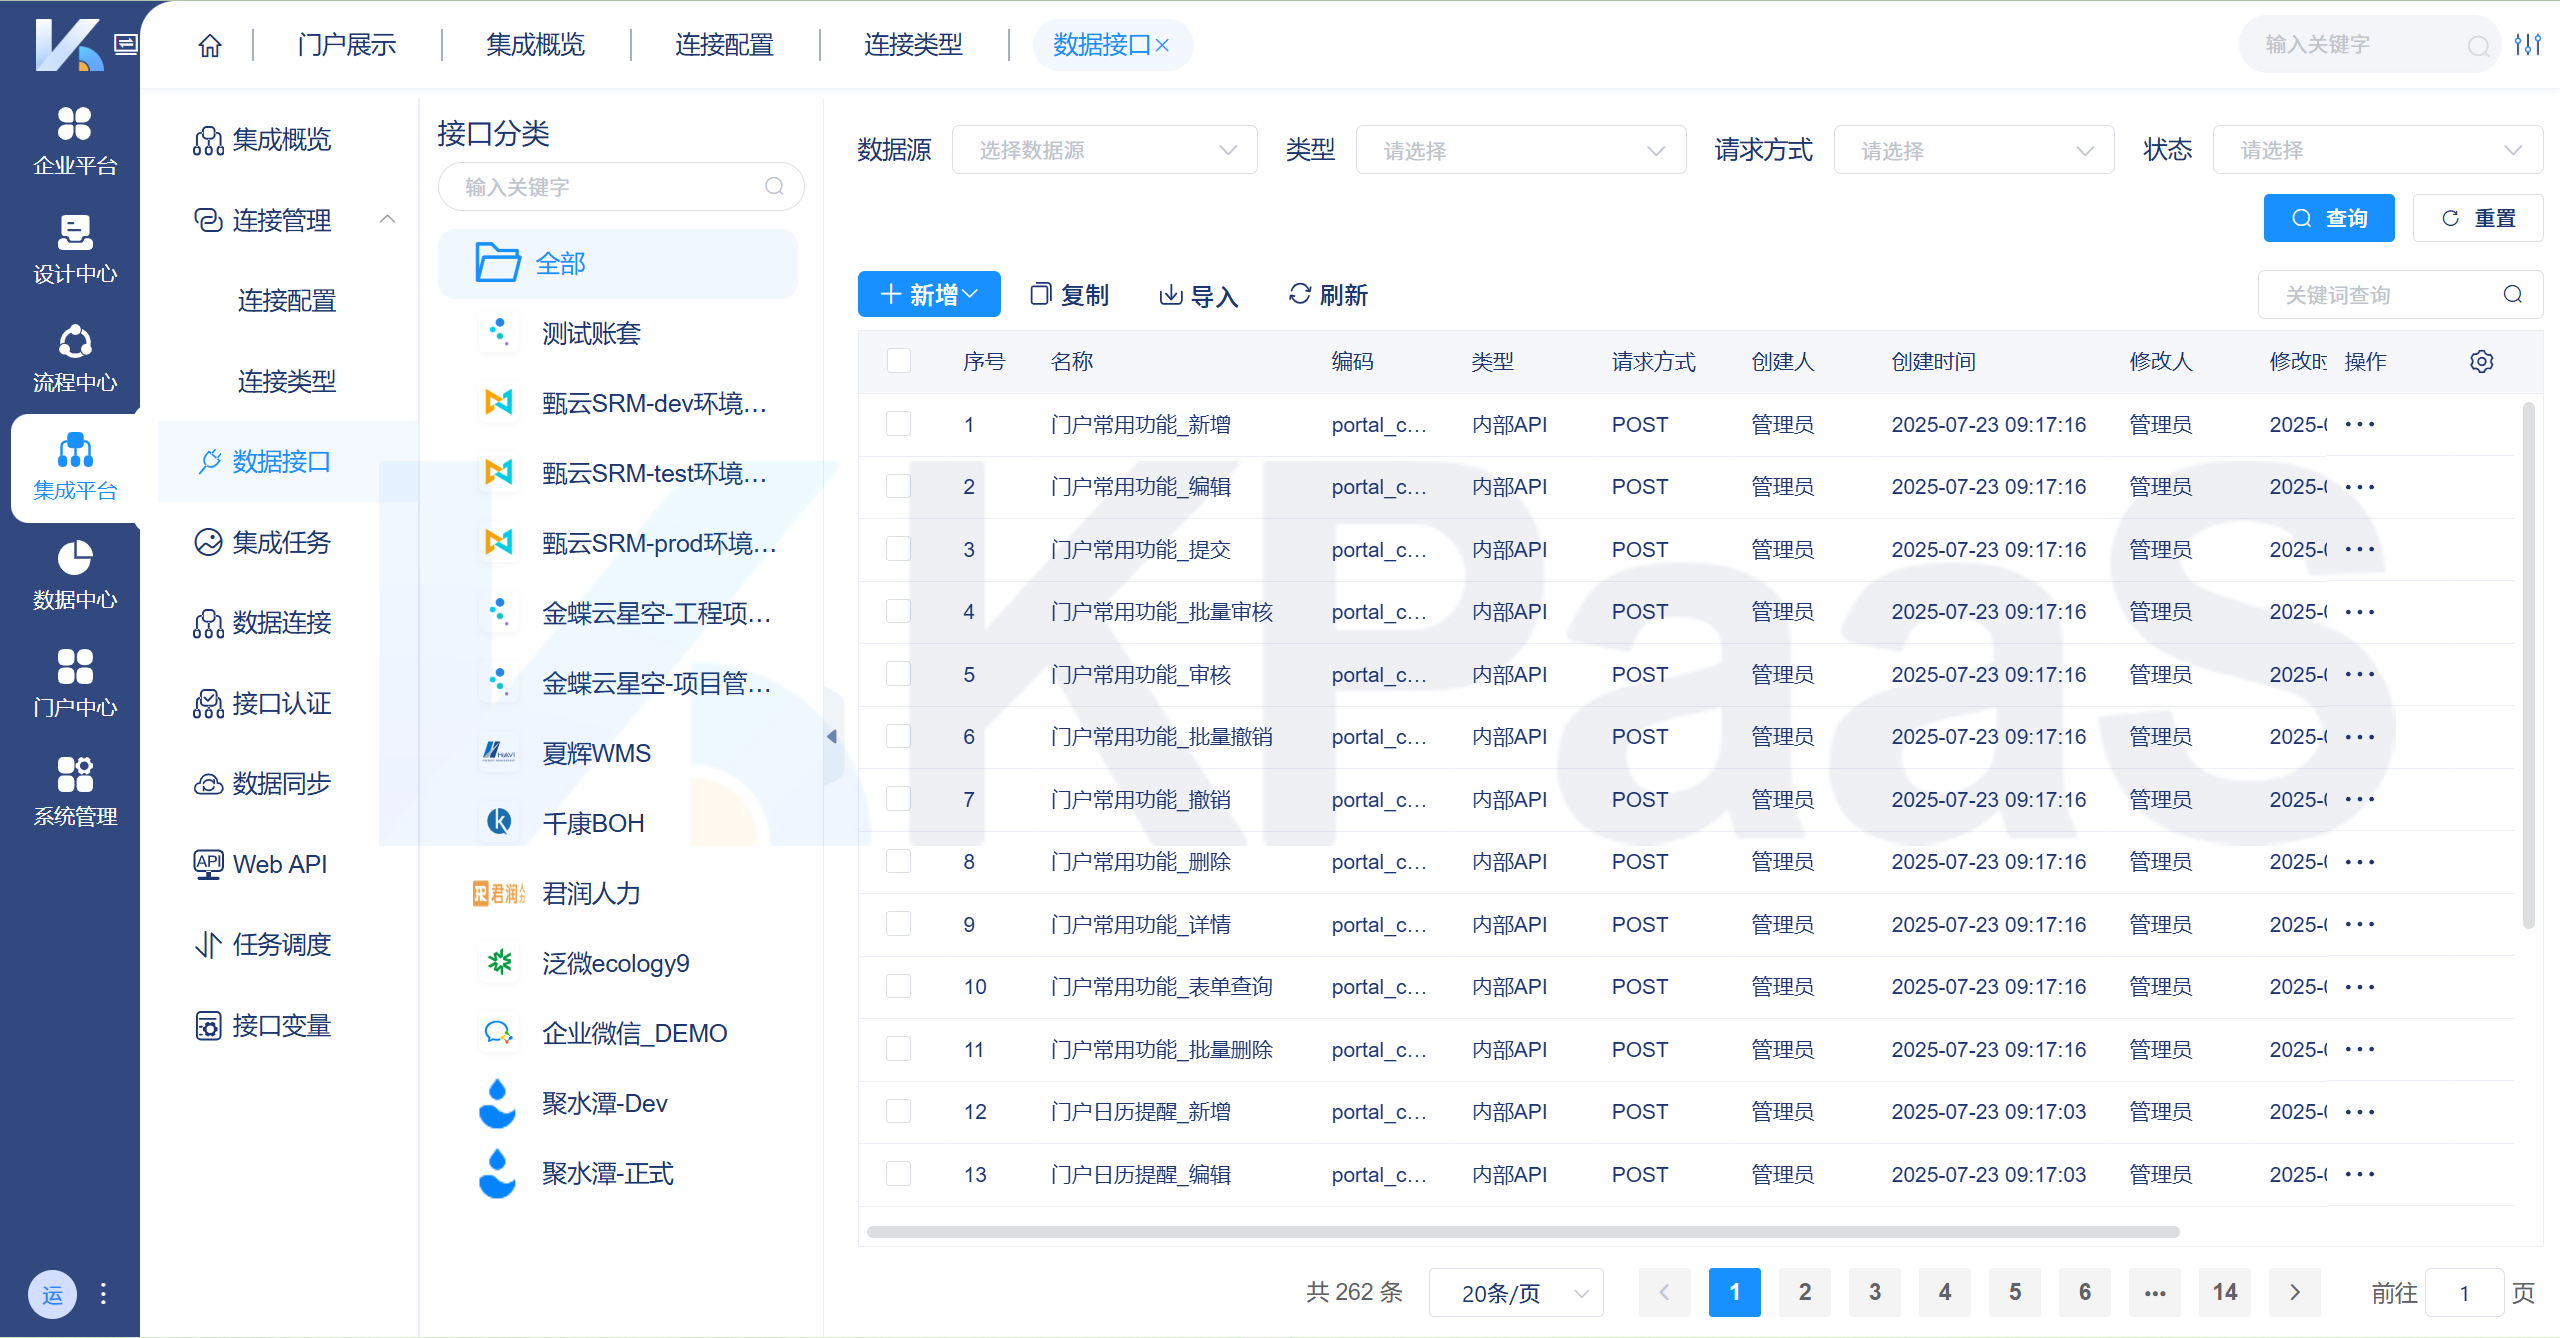
KPaaS平台集成多个系统业务单据,并通过集成引擎进行推送
4. 全流程授权审批与安全审计
合规性要求企业必须对权限的申请、审批、授予、变更和回收进行全生命周期的管理与记录。
安全保障: IAM平台内置权限申请、审批流程及 审计机制 ,完整记录所有权限变更轨迹,为企业的 合规性检查与安全追溯 提供不可篡改的证据链。这是满足国家等保测评等权威认证的关键一环。
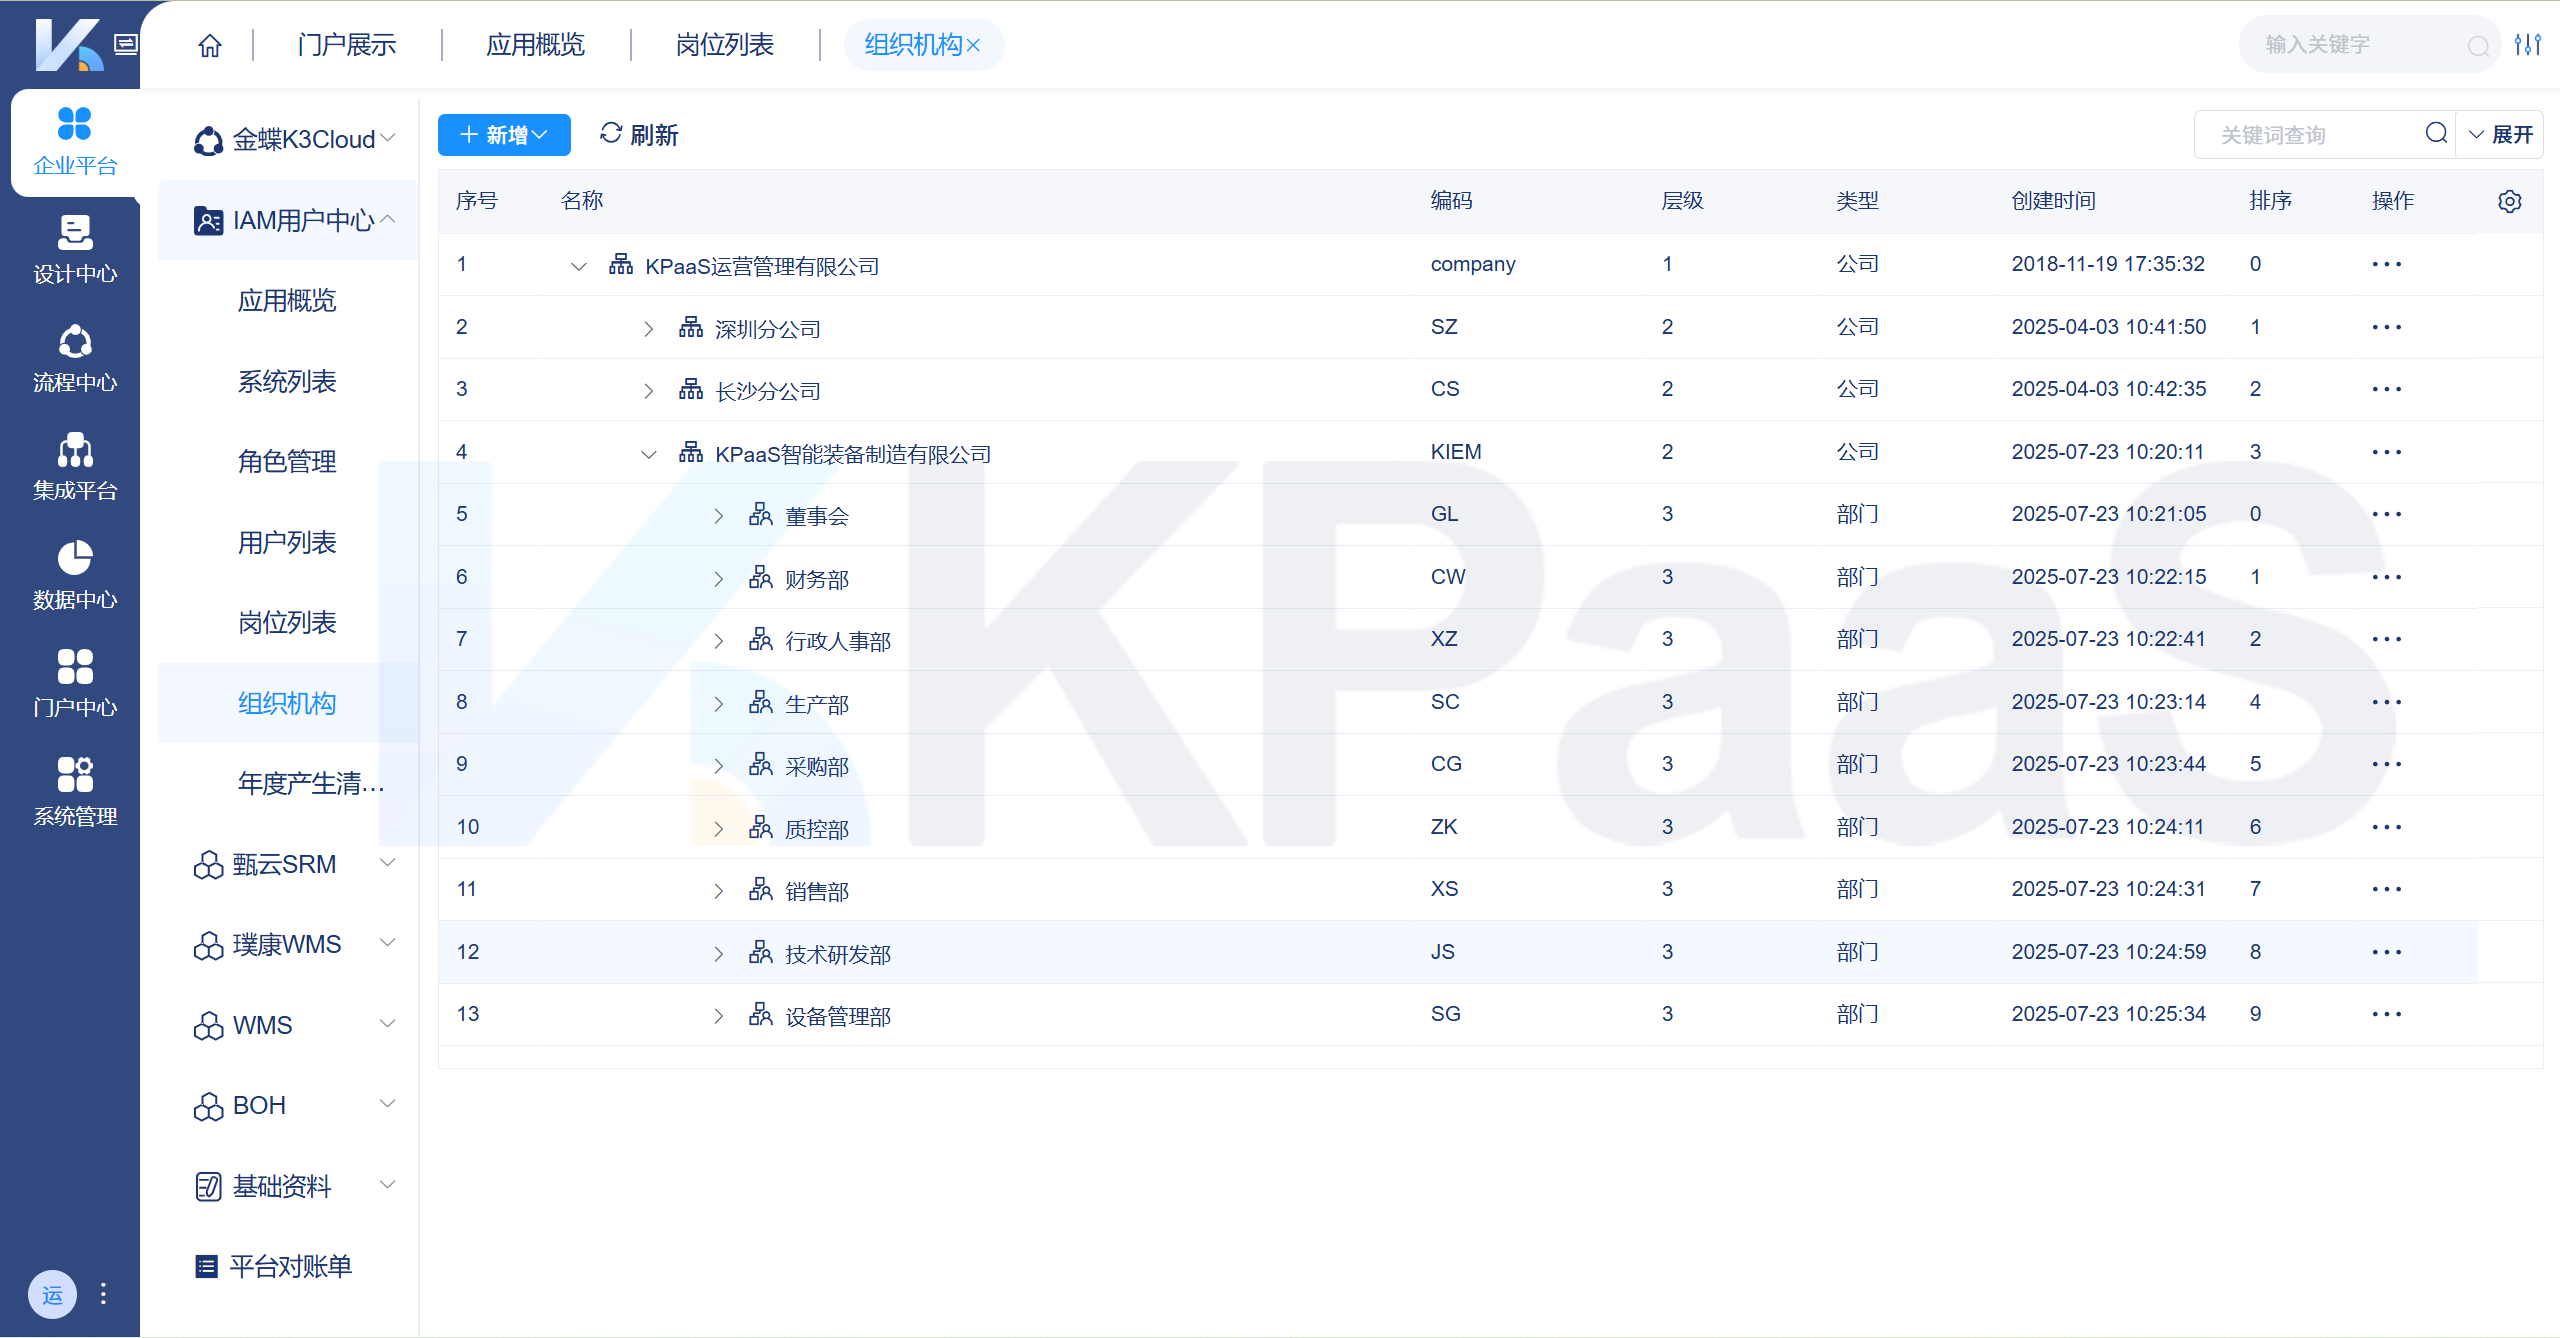
专业 IAM平台的选择标准与思考
选择 IAM平台,不仅是选择一个软件产品,更是选择一种 权限治理的架构 。在评估解决方案时,应着重考量其 “中心化”能力和“集成”能力。
对于寻求构建统一、安全、可控权限管理架构的企业而言,应优先考虑具备以下特性的平台:
1. 统一身份源能力: 能集中管理用户账号信息,消除数据冗余和权限孤岛。
2. 灵活的角色模型: 支持面向业务场景(而非单一系统功能)的角色自定义与权限继承。
3. 强大的集成扩展性: 能通过成熟的集成引擎,快速对接并同步权限至不同技术架构的业务系统。
4. 权威的安全认证与合规性支持: 内置完整的审批与审计流程,并获得如国家等保测评机构等权威机构的认可。
以 KPaaS集成扩展平台 的 “IAM用户中心”模块为例,其被 国家等保测评机构广东南方信息安全研究院认可推荐 ,正是因为它能够提供一套完整的解决方案: 集中身份管理、灵活构建角色体系、实现多系统实时同步、并内置全流程审批与审计机制 。它帮助企业在满足最高安全合规要求的同时,有效防范权限滥用与安全隐患,让权限管理真正成为业务发展的坚实安全基座。
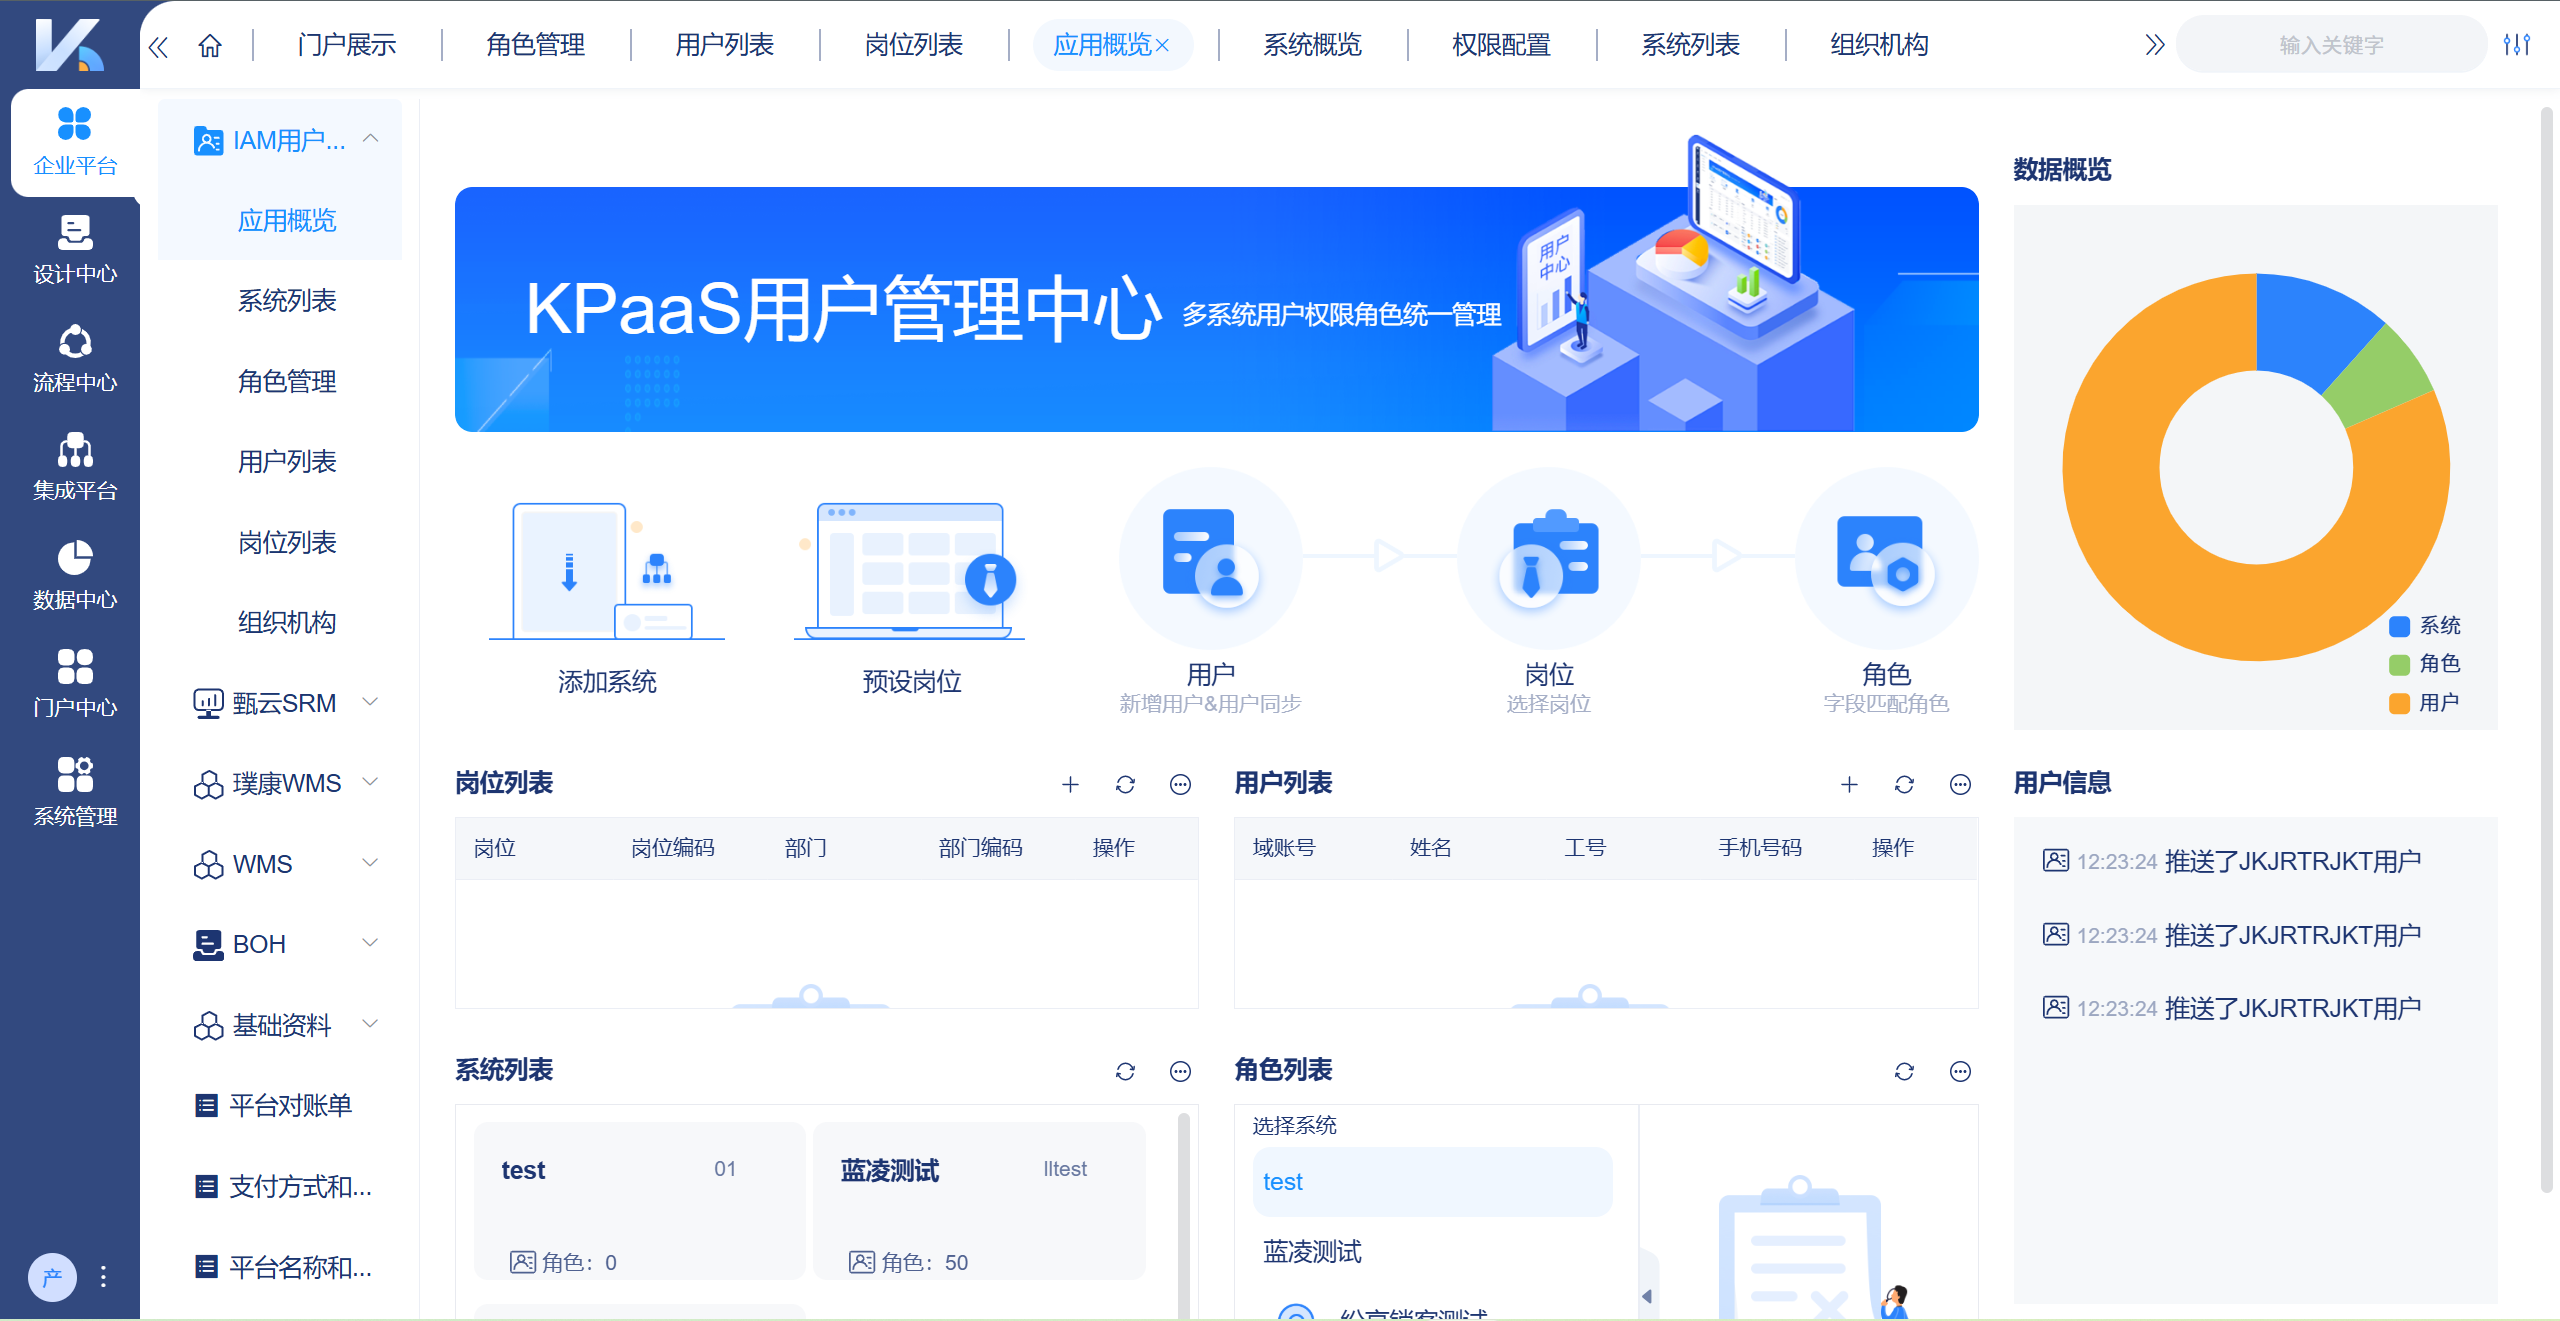
KPaaS 平台提供了全面的权限审计和监控功能,可以帮助企业及时发现和纠正权限异常情况。
总结
企业是否需要 IAM平台,答案取决于其数字化环境的复杂度、安全合规的需求以及运营效率的痛点。当企业面临多系统权限分散、授权滞后、审计困难等问题时,专业的IAM平台不再是可选项,而是 保障业务连续性和信息安全的关键投资 。通过构建一个统一、集中的身份与权限管理中枢,企业才能真正将精力聚焦于业务创新,而非疲于奔命地解决层出不穷的权限漏洞。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70042744/viewspace-3100805/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- IPO 补账怎么做?历史账期补录的完整思路与实施顺序
- 超百家生态伙伴接入 WorkBuddy 开放平台,但你的 ERP 还在孤岛上
- AI 提效喊了半年,为什么一线员工还在两个系统之间手工搬数据?
- 月访问量从 885 万到 2097 万,AI 办公跑得这么快,为什么企业的 AI 还没跑起来?
- WorkBuddy 等AI 办公工具接连登顶行业榜单之后,企业上 AI 该补的下一课
- 全渠道订单如何联动 OMS 分配、门店 POS 库存与 WMS 出库?
- 半导体 WIP 在制品如何与 MES 状态、ERP 库存保持实时一致?
- OA 合同审批与电子签章用印后,ERP 如何自动生成业务单据?
- MDM主数据变更如何自动分发同步ERP与CRM?
- PLM更新工艺路线与BOM后,ERP采购旧料、MES旧工艺?打通PLM→ERP→MES三系统断点
