在当今的企业环境中,数字化转型已非可选项,而是企业生存的必要条件。随着业务系统愈发复杂以及远程办公模式的广泛普及,企业的安全边界渐趋模糊。传统的身份与访问管理( IAM)系统,通常采用内部部署方式且依赖手动管理,正面临着前所未有的挑战。此类系统犹如老旧的城堡大门,在高速变化的攻城武器面前,显得不堪一击。
一个落后过时的 IAM系统不仅会成为 网络安全 的薄弱环节,还可能成为企业运营效率的瓶颈。它可能导致数据泄露、合规性风险,甚至是员工工作流程的严重中断。
那么,如何判断您企业的 IAM系统是否需要升级?本文将深入探讨企业需要升级员工IAM系统的五大关键迹象,并结合KPaaS集成扩展平台的“IAM用户中心”模块,提出切实可行的解决方案,为企业构建统一、安全、可控的权限管理架构。如果您在您的组织中看到了其中的一个或多个,那么就该考虑升级了。
迹象一:员工身份攻击数量增加
在数字化世界中,身份就是新的边界。当您的组织开始频繁遭遇网络钓鱼、凭证盗窃或内部威胁时,这很可能是一个强烈的信号,表明您的 IAM系统缺乏足够的多层防护。
问题: 传统的 IAM系统往往只依赖单一的用户名和密码验证,这使得它们极易受到网络钓鱼攻击的侵害。一旦员工的凭证被窃取,攻击者就能轻易地冒充合法用户,访问敏感数据,甚至进行横向移动。同时,内部威胁也日益突出,离职员工或心怀不满的员工利用遗留的权限访问内部系统,造成不可估量的损失。
解决方案: 高效的 IAM系统必须具备更强的身份验证能力和更智能的防御机制。
-
多因素认证( MFA): 采用多因素认证是抵御凭证盗窃的最有效手段之一。通过要求用户提供密码之外的第二甚至第三个验证因素,如手机验证码、指纹或面部识别,即使攻击者获得了密码,也无法登录系统。这就像在城堡大门上加了一把额外的锁。
-
零信任模型: 零信任模型的核心思想是 “永不信任,始终验证”。它假定网络内部和外部同样危险。每一次访问请求,无论用户来自何处、使用何种设备,都需要进行严格的身份验证和授权。这种模式可以有效遏制内部威胁,并防止黑客在企业网络中进行横向移动。
迹象二:第三方访问控制困难
在今天这个协作至上的商业环境中,企业与外部承包商、供应商和合作伙伴之间的合作越来越频繁。然而,这些第三方用户的访问管理,往往是企业安全中最容易被忽视的盲点。
问题: 许多企业仍然使用与内部员工相同的流程来管理第三方用户的权限,这导致了复杂的访问权限审批、漫长的开通流程和难以追踪的权限变更。当合作结束时,手动撤销权限的滞后性也可能留下巨大的安全漏洞。这种混乱的管理模式不仅效率低下,还可能因权限泛滥而产生严重的安全风险。
解决方案: 联邦身份管理( FIM)是解决这一问题的理想方案。
-
联邦身份管理( FIM): FIM通过在不同组织之间建立信任关系,允许第三方用户使用他们自己的身份凭证(例如,来自其公司的账户)访问您的企业系统。通过 身份提供商( IdP) ,企业可以统一管理外部用户的访问,确保他们只拥有完成任务所需的最小权限,并在合作结束后快速、自动地撤销其访问权限。
迹象三:身份孤岛导致效率低下
随着企业系统数量的增长,很多公司面临着 “身份孤岛”的困境。员工在新入职或部门调动时,需要IT部门在十几个甚至几十个系统中手动创建账号、分配权限,这个过程耗时费力,且极易出错。
问题: 身份孤岛是指用户身份信息分散在不同的业务系统中,没有一个统一的中央管理平台。这导致了重复建档、权限不一致和 攻击面 的扩大。 IT团队需要花费大量时间来处理繁琐的账号开通和权限调整请求,而员工则因为权限滞后而无法及时开展工作。
解决方案: 部署一个统一的 IAM平台,通过集中管理来解决身份孤岛问题。
-
统一 IAM平台: 一个集中的 IAM平台,例如 KPaaS集成扩展平台 的 IAM用户中心 模块,可以集中管理所有员工、第三方和客户的身份信息。它将传统权限管理从 “系统级运维”升级为“平台级治理”,通过统一身份管理、角色体系构建等核心能力,实现多系统用户身份的统一与映射。
-
自动化生命周期管理: 借助 KPaaS的集成引擎,可以实现用户入职、离职和变动时的自动账号配置和权限撤销,确保权限实时更新和数据一致性。这不仅极大地减轻了IT团队的工作负担,也从根本上杜绝了权限滞后带来的安全隐患。
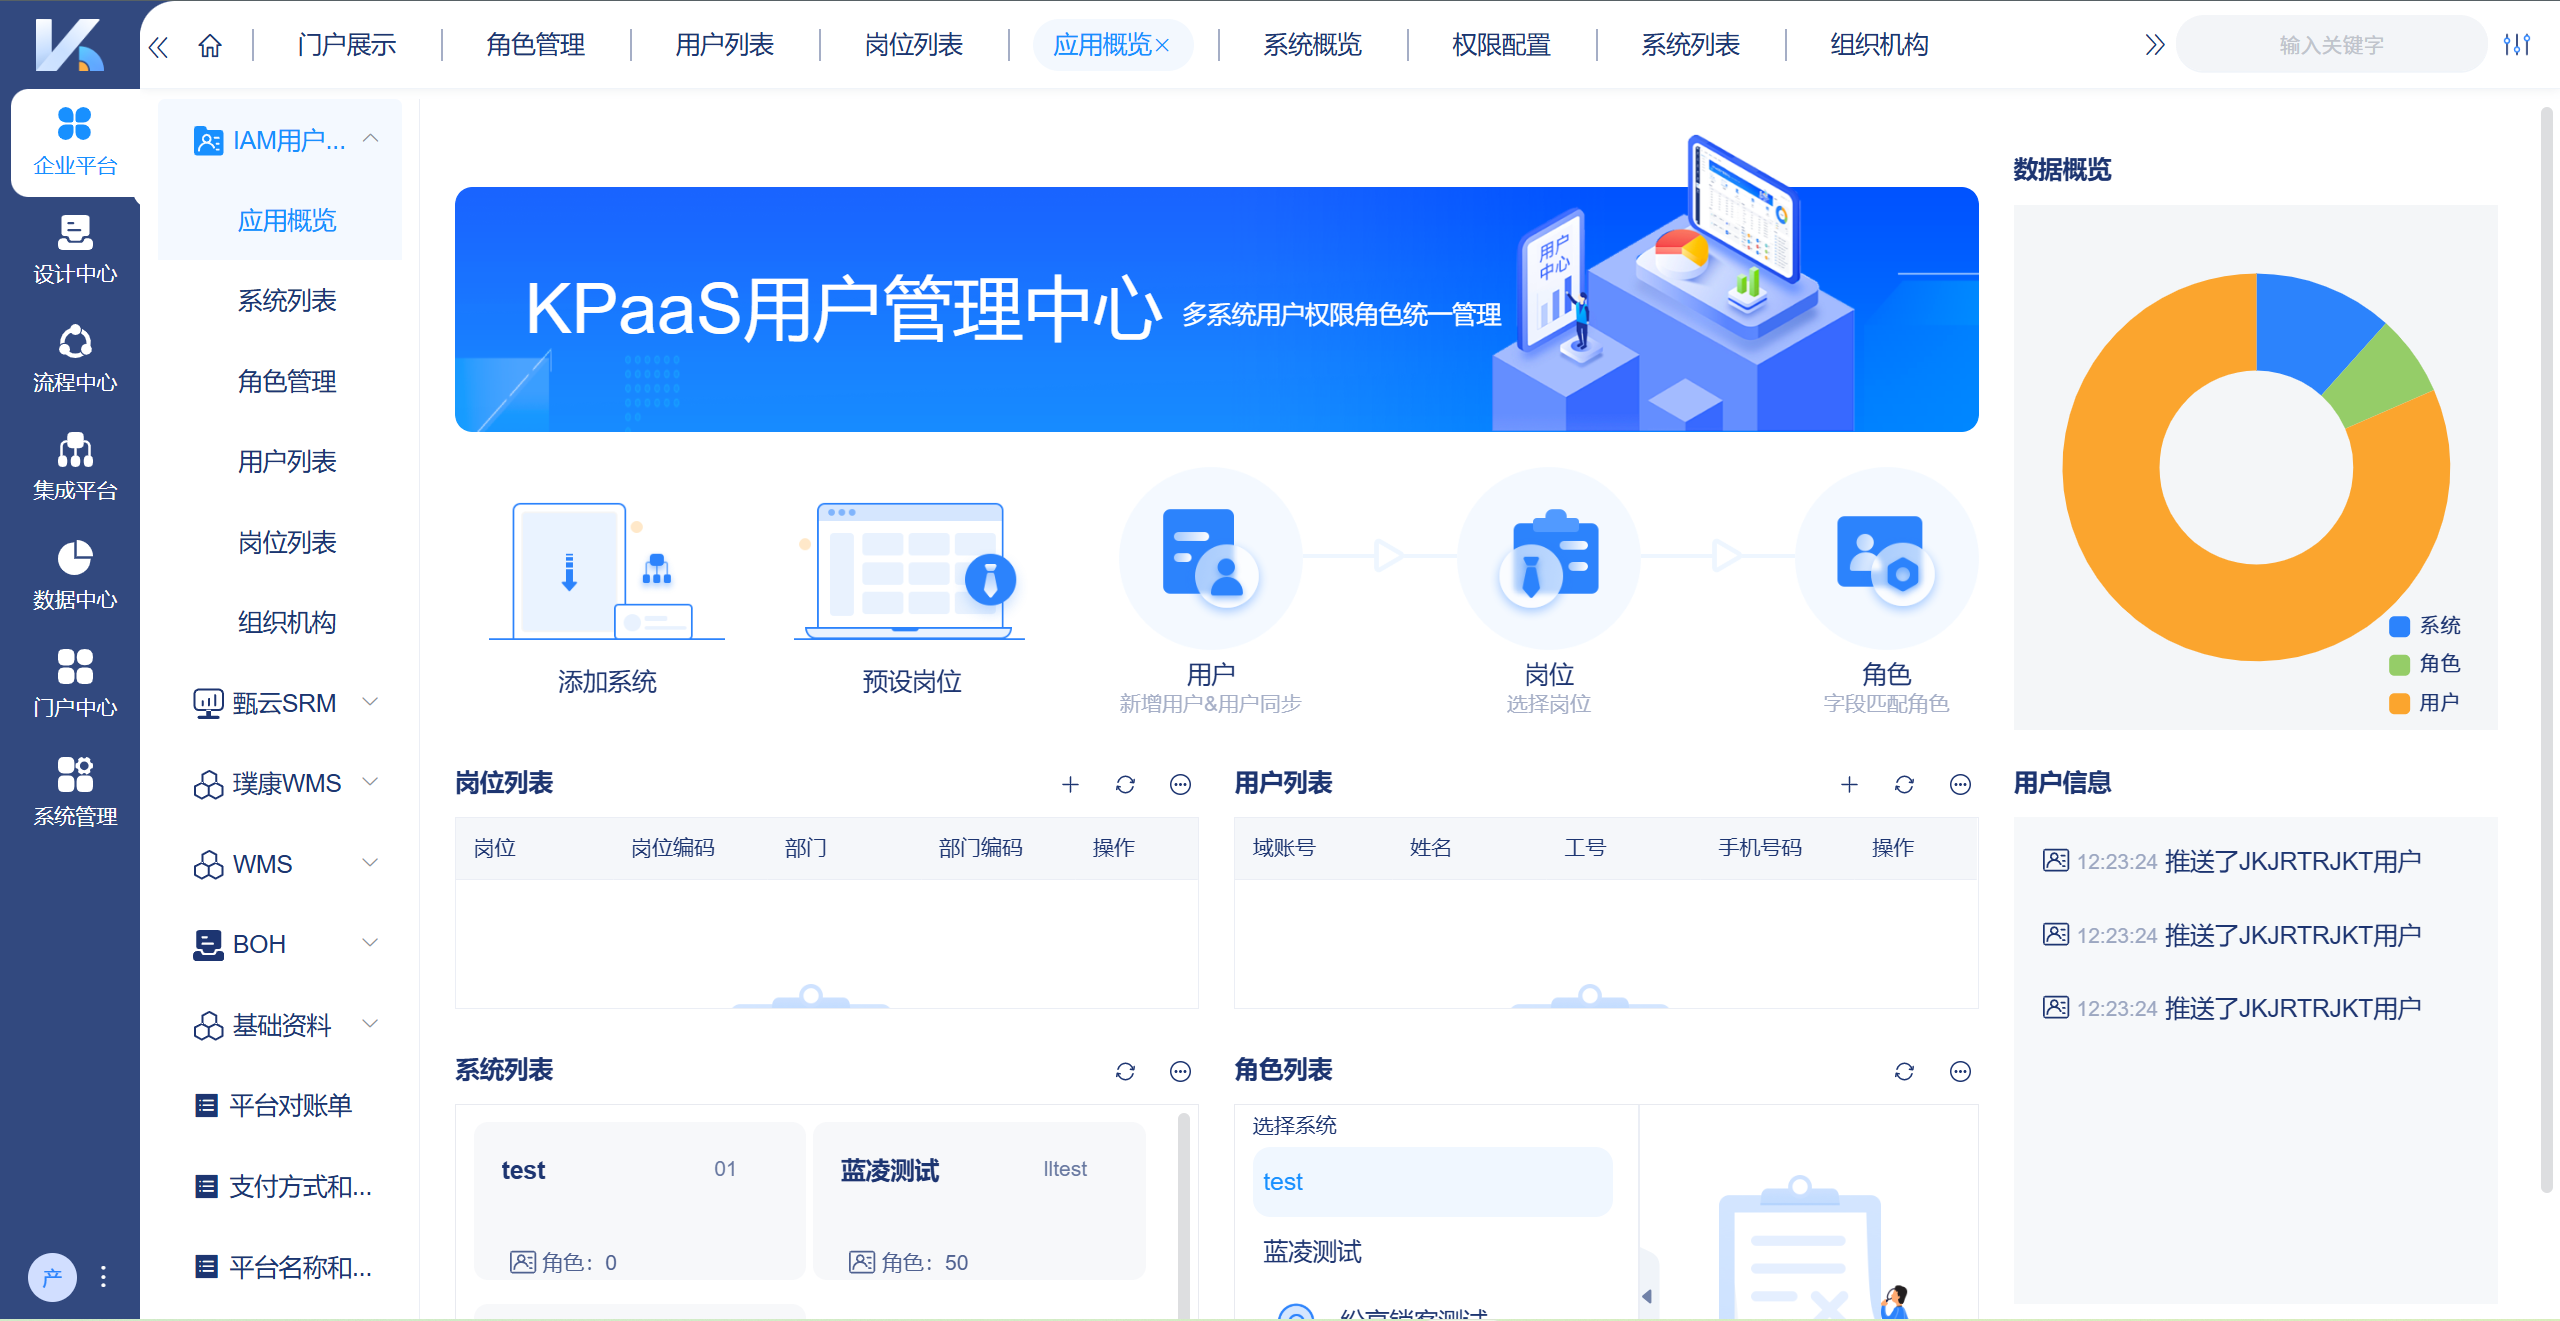
KPaaS平台IAM用户中心,统一入口标准化权限管理,便捷管理系统、角色、岗位
迹象四:用户访问治理不一致
在当今严格的法规环境下,如 GDPR、HIPAA等,企业必须确保对数据访问的严格控制和可审计性。如果您的IAM系统无法提供清晰的访问路径和完整的审计记录,那么您的企业就可能面临巨额罚款和声誉风险。
问题: 传统的 IAM系统缺乏统一的治理机制。权限的分配可能随意而无章可循,导致“特权泛滥”和职责分离(SoD)原则的违反。当需要进行合规性审计时,IT团队可能需要花费数周时间手动梳理权限报告,而无法提供清晰、可信的访问记录。
解决方案: 实施身份治理与管理( IGA)是解决这一问题的关键。
-
身份治理与管理( IGA): IGA自动化了权限审查、认证和审计流程。例如,KPaaS的IAM用户中心内置了授权审批与审计机制,完整记录了权限变更轨迹。这使得企业能够轻松生成“审计就绪”报告,向合规部门和监管机构证明其访问控制的有效性。通过定期审查访问权限,可以确保员工只拥有完成工作所需的最小权限,从而显著降低安全风险。
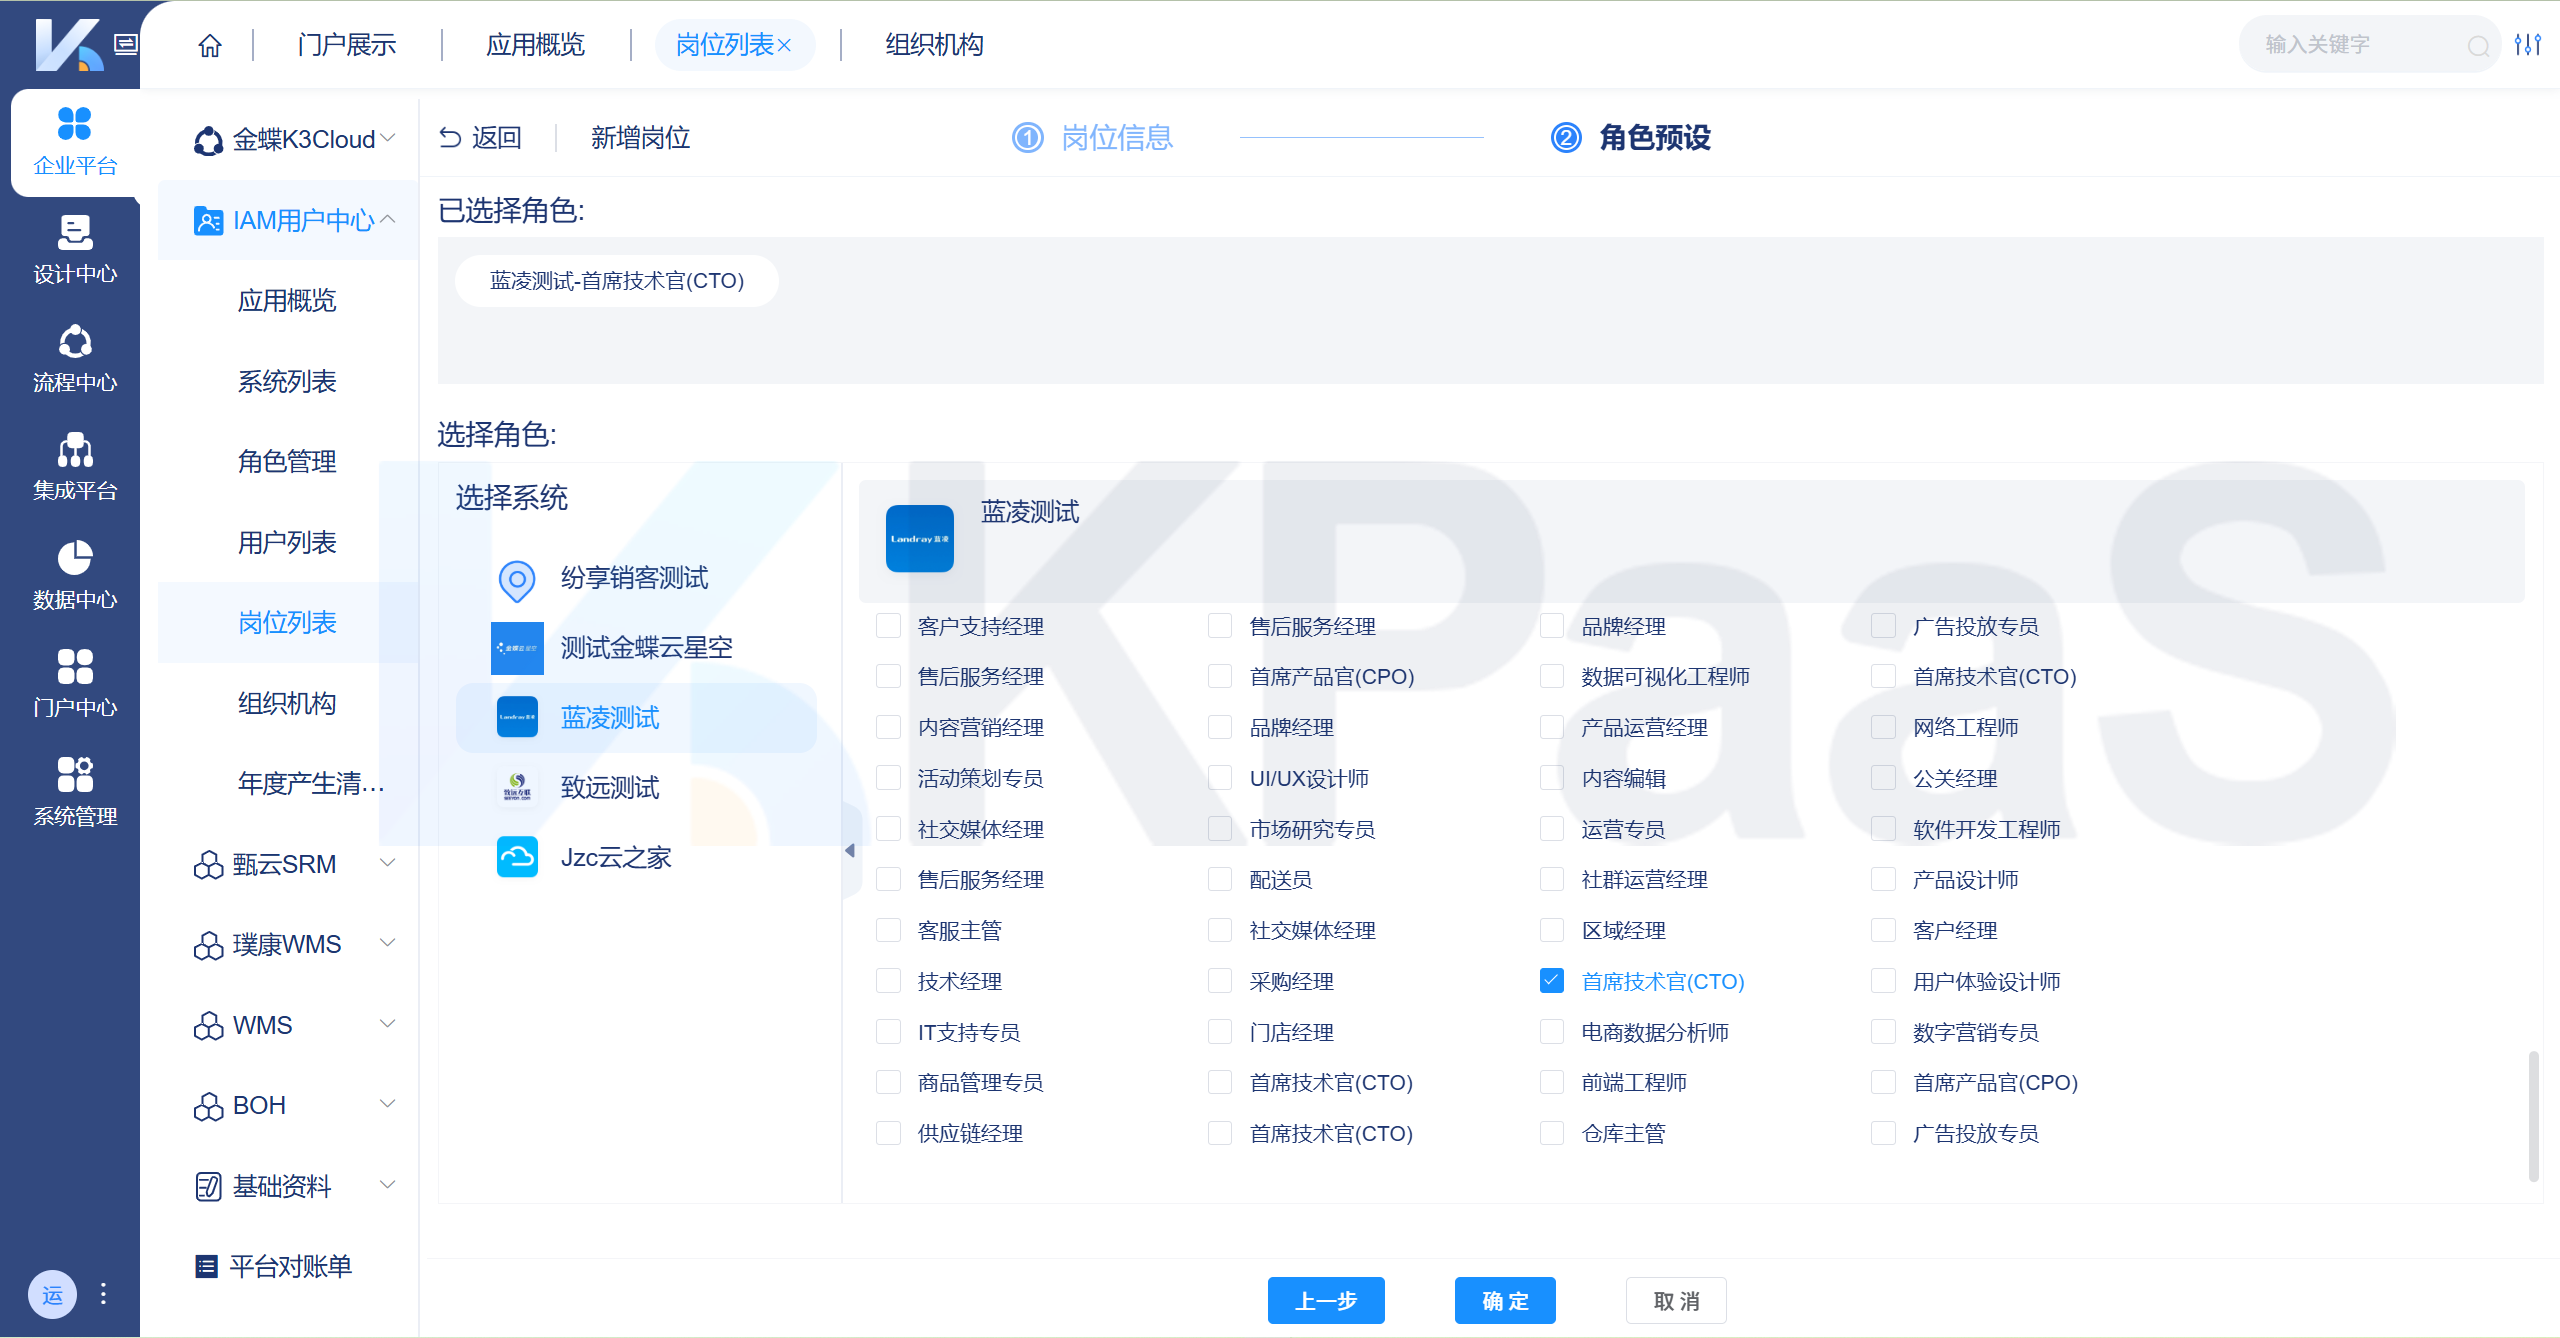
KPaaS平台的IAM用户中心支持拉取同步目标系统角色
迹象五: IT和网络安全团队负担过重
如果您的 IT和网络安全团队每天都在处理大量的密码重置、权限申请和远程访问支持请求,那么您的IAM系统很可能效率低下。
问题: 随着业务的扩展和员工人数的增加,手动处理每一个访问请求变得越来越难以维持。远程办公模式进一步增加了复杂性,因为 IT团队需要管理来自不同设备和地理位置的访问请求。这些重复性的、低价值的工作不仅消耗了大量的人力资源,还可能分散团队对更重要安全任务的注意力。
解决方案: 高效的 IAM系统应该能够实现自动化和自助服务,从而减轻IT团队的负担。
-
无密码认证: 采用无密码认证技术,如生物识别或单点登录( SSO),可以大大减少用户对密码的依赖,从而显著降低密码重置工单的数量。
-
自助服务工具: 允许员工通过自助服务门户来申请、管理和重置自己的权限,从而减轻 IT部门的压力。KPaaS的IAM用户中心正是提供了这样一种功能,让权限管理变得更加敏捷和以用户为中心。
-
自适应访问控制: 自适应访问控制能够根据用户的上下文(如位置、设备、访问时间)动态地调整安全要求。例如,当用户从一个不熟悉的地点访问时,系统可能会自动要求进行二次验证。这不仅简化了远程办公的安全性,也减少了需要 IT团队手动干预的情况。
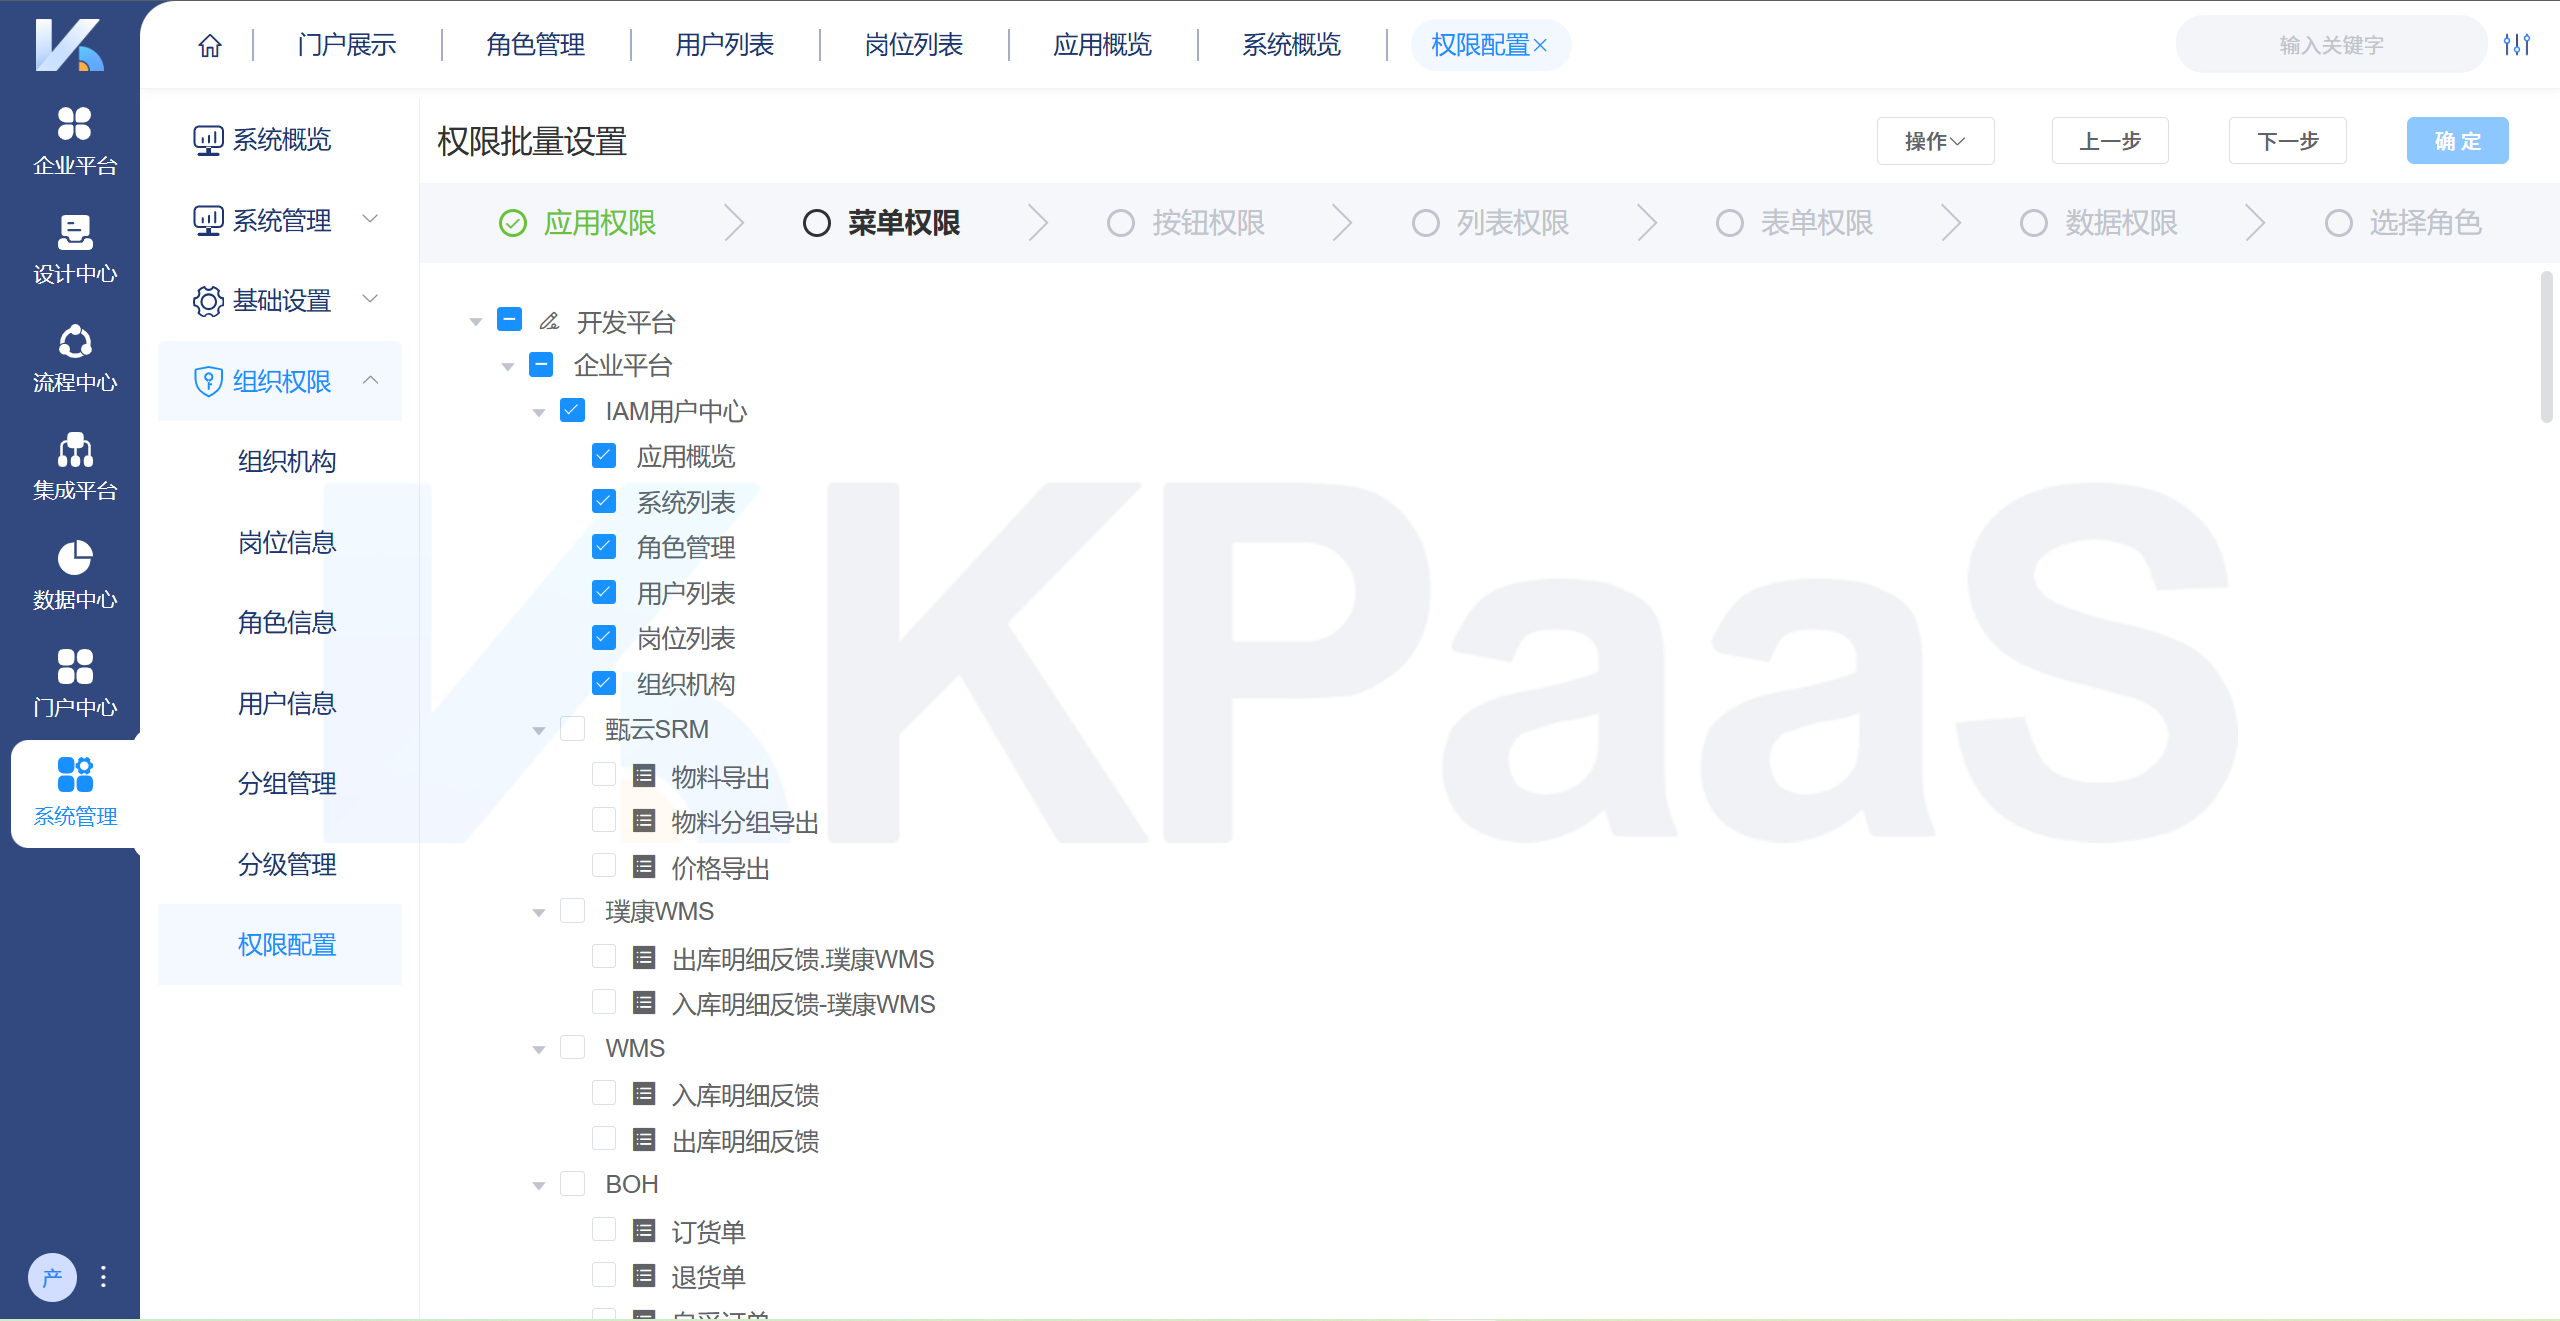
KPaaS平台的标准化权限配置
结论与未来方向
如果您在企业中发现了以上任何一个迹象,那么这不仅仅是技术问题,更是业务发展的瓶颈。在多系统并行的企业数字化环境中,一个落后的 IAM系统会阻碍您的业务扩张、削弱您的安全防线。
一个强大的 IAM平台,如KPaaS的IAM用户中心,不仅仅是一个权限配置模块,更是为企业搭建统一数字身份基座的核心能力。它将传统权限管理从“系统级运维”升级为“平台级治理”,让权限变更更敏捷,授权路径更清晰,数据访问更安全。
面向未来,企业需要采用 云原生、 API优先的IAM架构 ,以支持灵活扩展和跨环境安全。这不仅能够满足当前的安全和效率需求,也为企业未来的数字化转型奠定了坚实的基础。
您是否正在经历上述某个问题?升级您的 IAM系统,构建一个统一、安全、可控的权限管理架构,是保障企业未来发展的关键一步。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70042744/viewspace-3093703/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- IPO 补账怎么做?历史账期补录的完整思路与实施顺序
- 超百家生态伙伴接入 WorkBuddy 开放平台,但你的 ERP 还在孤岛上
- AI 提效喊了半年,为什么一线员工还在两个系统之间手工搬数据?
- 月访问量从 885 万到 2097 万,AI 办公跑得这么快,为什么企业的 AI 还没跑起来?
- WorkBuddy 等AI 办公工具接连登顶行业榜单之后,企业上 AI 该补的下一课
- 全渠道订单如何联动 OMS 分配、门店 POS 库存与 WMS 出库?
- 半导体 WIP 在制品如何与 MES 状态、ERP 库存保持实时一致?
- OA 合同审批与电子签章用印后,ERP 如何自动生成业务单据?
- MDM主数据变更如何自动分发同步ERP与CRM?
- PLM更新工艺路线与BOM后,ERP采购旧料、MES旧工艺?打通PLM→ERP→MES三系统断点
