7月20日,微软发布紧急安全通告,披露SharePoint Server零日漏洞(CVE-2025-53770,CVSS评分9.8)。攻击者通过特制的POST请求,结合伪装和远程代码执行(RCE),窃取加密密钥,导致全球至少85台服务器被攻陷,波及政府、医疗和企业等多个领域。这只是2025年一系列高危安全事件的冰山一角:
-
玛莎百货( 2025年4月22日) : Scattered Spider黑客组织利用VMware ESXi漏洞和社会工程攻击,加密系统并泄露客户姓名、联系方式、订单历史及脱敏支付卡信息。1400家门店业务瘫痪三周,市值蒸发超10亿英镑,损失高达4亿美元,迫使940万用户重置密码。
-
丰田金融( 2025年5月1日) :云配置错误暴露用户社保号码和银行账户信息, 18个月内第三次泄露事件,信用监控成本超1.8亿美元,面临《萨班斯-奥克斯利法案》审查。
-
迪奥中国( 2025年5月7日) :数据库未授权访问泄露客户消费偏好数据,高净值客户成为精准诈骗目标,触发《个人信息保护法》审查。
-
Coinbase(2025年5月15日) :黑客通过贿赂海外客服窃取 9.7万用户数据,包括社保号后四位、身份证件扫描件等,造成4700万美元用户损失和48亿美元市值蒸发。
-
阿迪达斯( 2025年5月23日) :第三方客服系统漏洞导致 300万韩国和土耳其用户数据泄露,包括姓名、联系方式等,引发SIM卡克隆集体诉讼,韩国监管机构介入调查。
当企业数据规模随数字化转型持续扩张,数据已成为必须重兵守护的核心资产。而对集团型企业而言,跨部门、跨子公司、跨系统的复杂协作场景,更让数据安全风险被成倍放大:多系统并行下,如何实现身份与权限的统一治理?如何确保权限分配的实时性、一致性与安全性?
集团企业权限管理的痛点
集团型企业的数字化环境通常涉及多个业务系统,如 ERP(供应链)、CRM(客户关系)、HR(人力资源)等。这些系统各自维护独立的权限体系,导致以下问题:
-
权限孤岛 :不同系统中的用户身份和权限互不关联,员工可能拥有多个账号,导致重复建档和权限冲突。例如, SharePoint漏洞事件中,攻击者利用权限配置的不一致性,轻松窃取加密密钥并横向移动。
-
授权滞后 :新员工入职或项目团队组建时,权限分配需跨系统手动配置,耗时长、易出错。快速扩张的企业尤为明显,玛莎百货事件中,权限配置延迟导致系统恢复时间延长。
-
合规风险 :金融、医疗等行业要求权限变更可追溯,但在分散系统中,权限日志难以统一管理。丰田金融和迪奥中国的事件显示,合规漏洞可能引发监管审查和巨额罚款。
-
安全隐患 :权限分散增加了误授权和未授权访问的风险。 Coinbase事件中,黑客通过客服权限漏洞窃取敏感数据,凸显多系统管理的脆弱性。
这些痛点不仅增加了 IT团队的负担,还可能导致数据泄露、运营中断和合规罚款。集团企业亟需一种统一身份与权限管理方案,将分散的权限体系整合为可控、可追溯的治理架构。
统一身份基座:平台化治理
要应对多系统权限混乱的挑战,传统的 “系统级运维”已不足以满足现代企业的需求。平台化治理通过构建统一身份基座,帮助企业实现以下目标:
-
集中管理 :将所有系统的用户身份和权限集中到一个中枢平台,避免重复建档和权限孤岛。
-
实时同步 :通过集成引擎,自动同步用户身份和权限到各业务系统,确保数据一致性和授权实时性。
-
精细化控制 :基于角色和职责的权限矩阵,灵活定义权限边界,支持继承与隔离。
-
合规保障 :内置审批流程和审计机制,记录权限变更轨迹,满足 ISO 27001、GDPR等监管要求。
这种平台化治理的核心在于 身份即服务( Identity as a Service, IDaaS) ,它不仅简化了权限管理,还为零信任架构、流程自动化和数据治理奠定了基础。
统一身份基座实践: IAM用户中心
“IAM用户中心”是一个为集团企业量身定制的统一身份基座,它通过强大的集成能力和灵活的配置选项,将分散的权限管理提升到全新的平台级治理高度。以下以 KPaaS集成扩展平台 为例 :
统一身份管理:告别重复建档与权限孤岛
“IAM用户中心”作为权限管理的中枢,集中管理企业内所有用户账号信息。它能够 实现多系统用户身份的统一与映射 ,无论员工是在 ERP、CRM、HR,还是其他任何系统中使用,其身份都是基于这个统一基座进行识别和管理的。这从根本上杜绝了重复建档带来的数据不一致和权限孤岛问题。
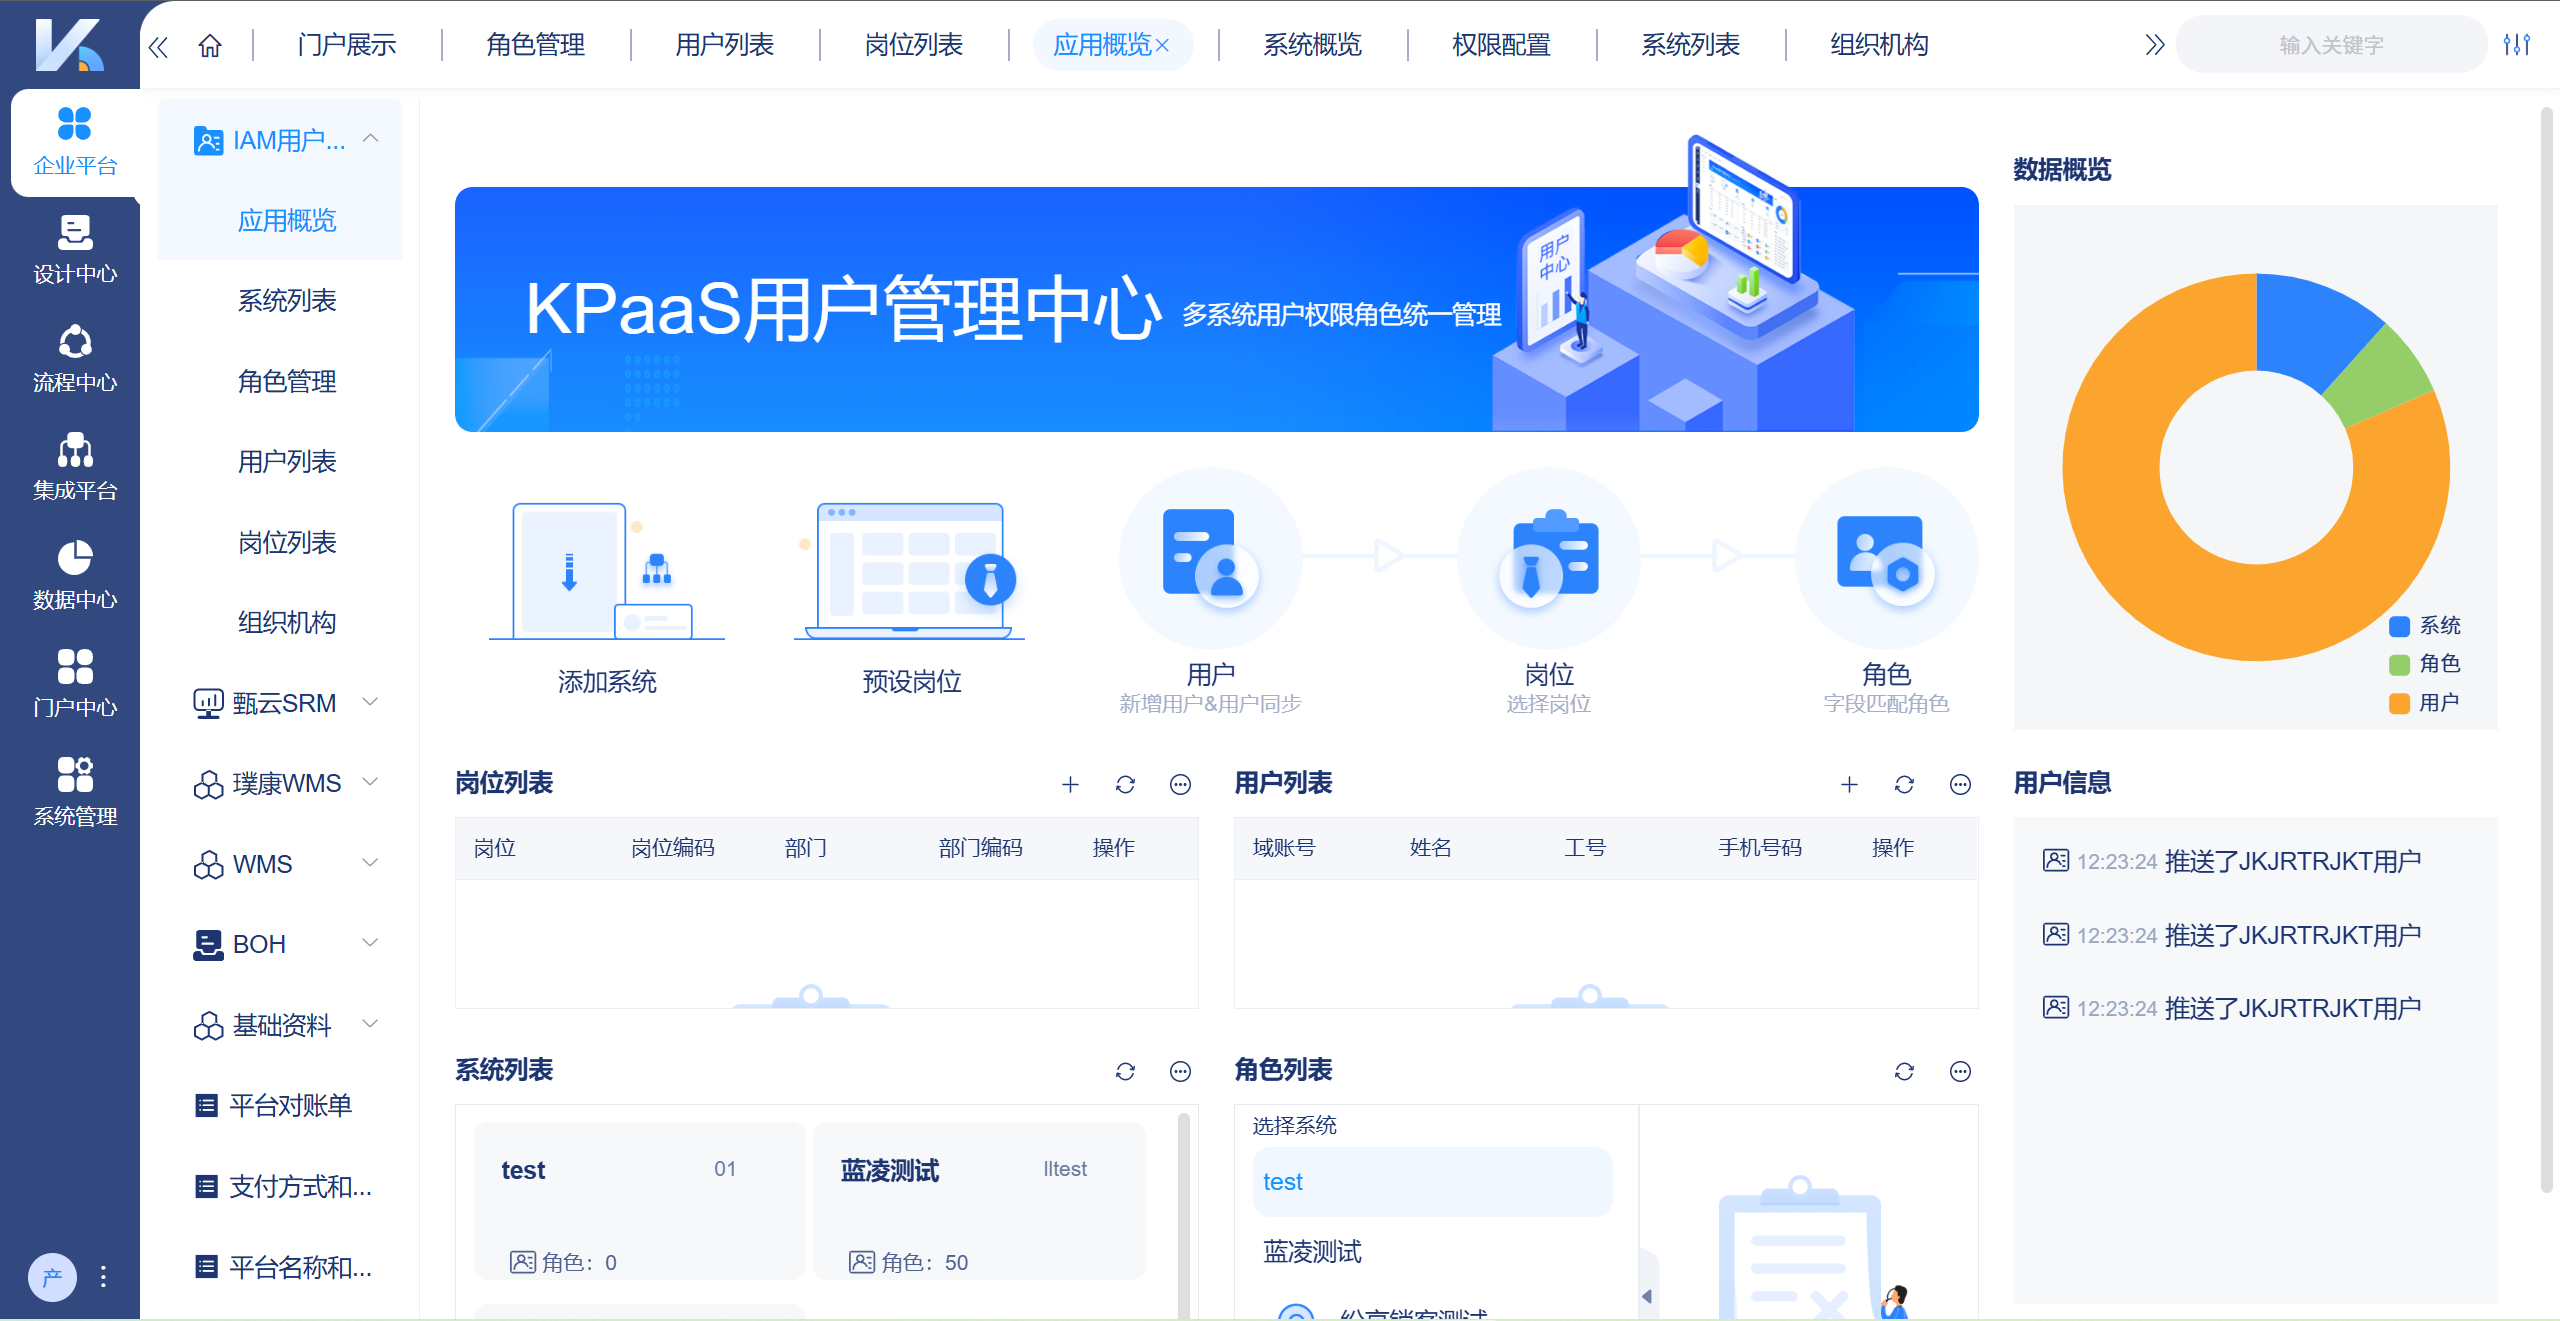
KPaaS平台IAM用户中心,统一入口标准化权限管理,便捷管理系统、角色、岗位
角色体系构建:实现精细化授权与灵活扩展
针对集团企业复杂的组织结构和岗位职责, KPaaS支持按 岗位、部门、职责等维度自定义角色模型 。这意味着企业可以根据自身的管理需求,精细化设定权限边界,构建一个灵活且可扩展的权限矩阵。例如,财务部的 “会计”角色只需访问财务系统中的特定模块,而销售部的“销售经理”则可访问CRM系统中的客户信息和销售报告,这种颗粒度的控制,大大降低了权限滥用的风险。
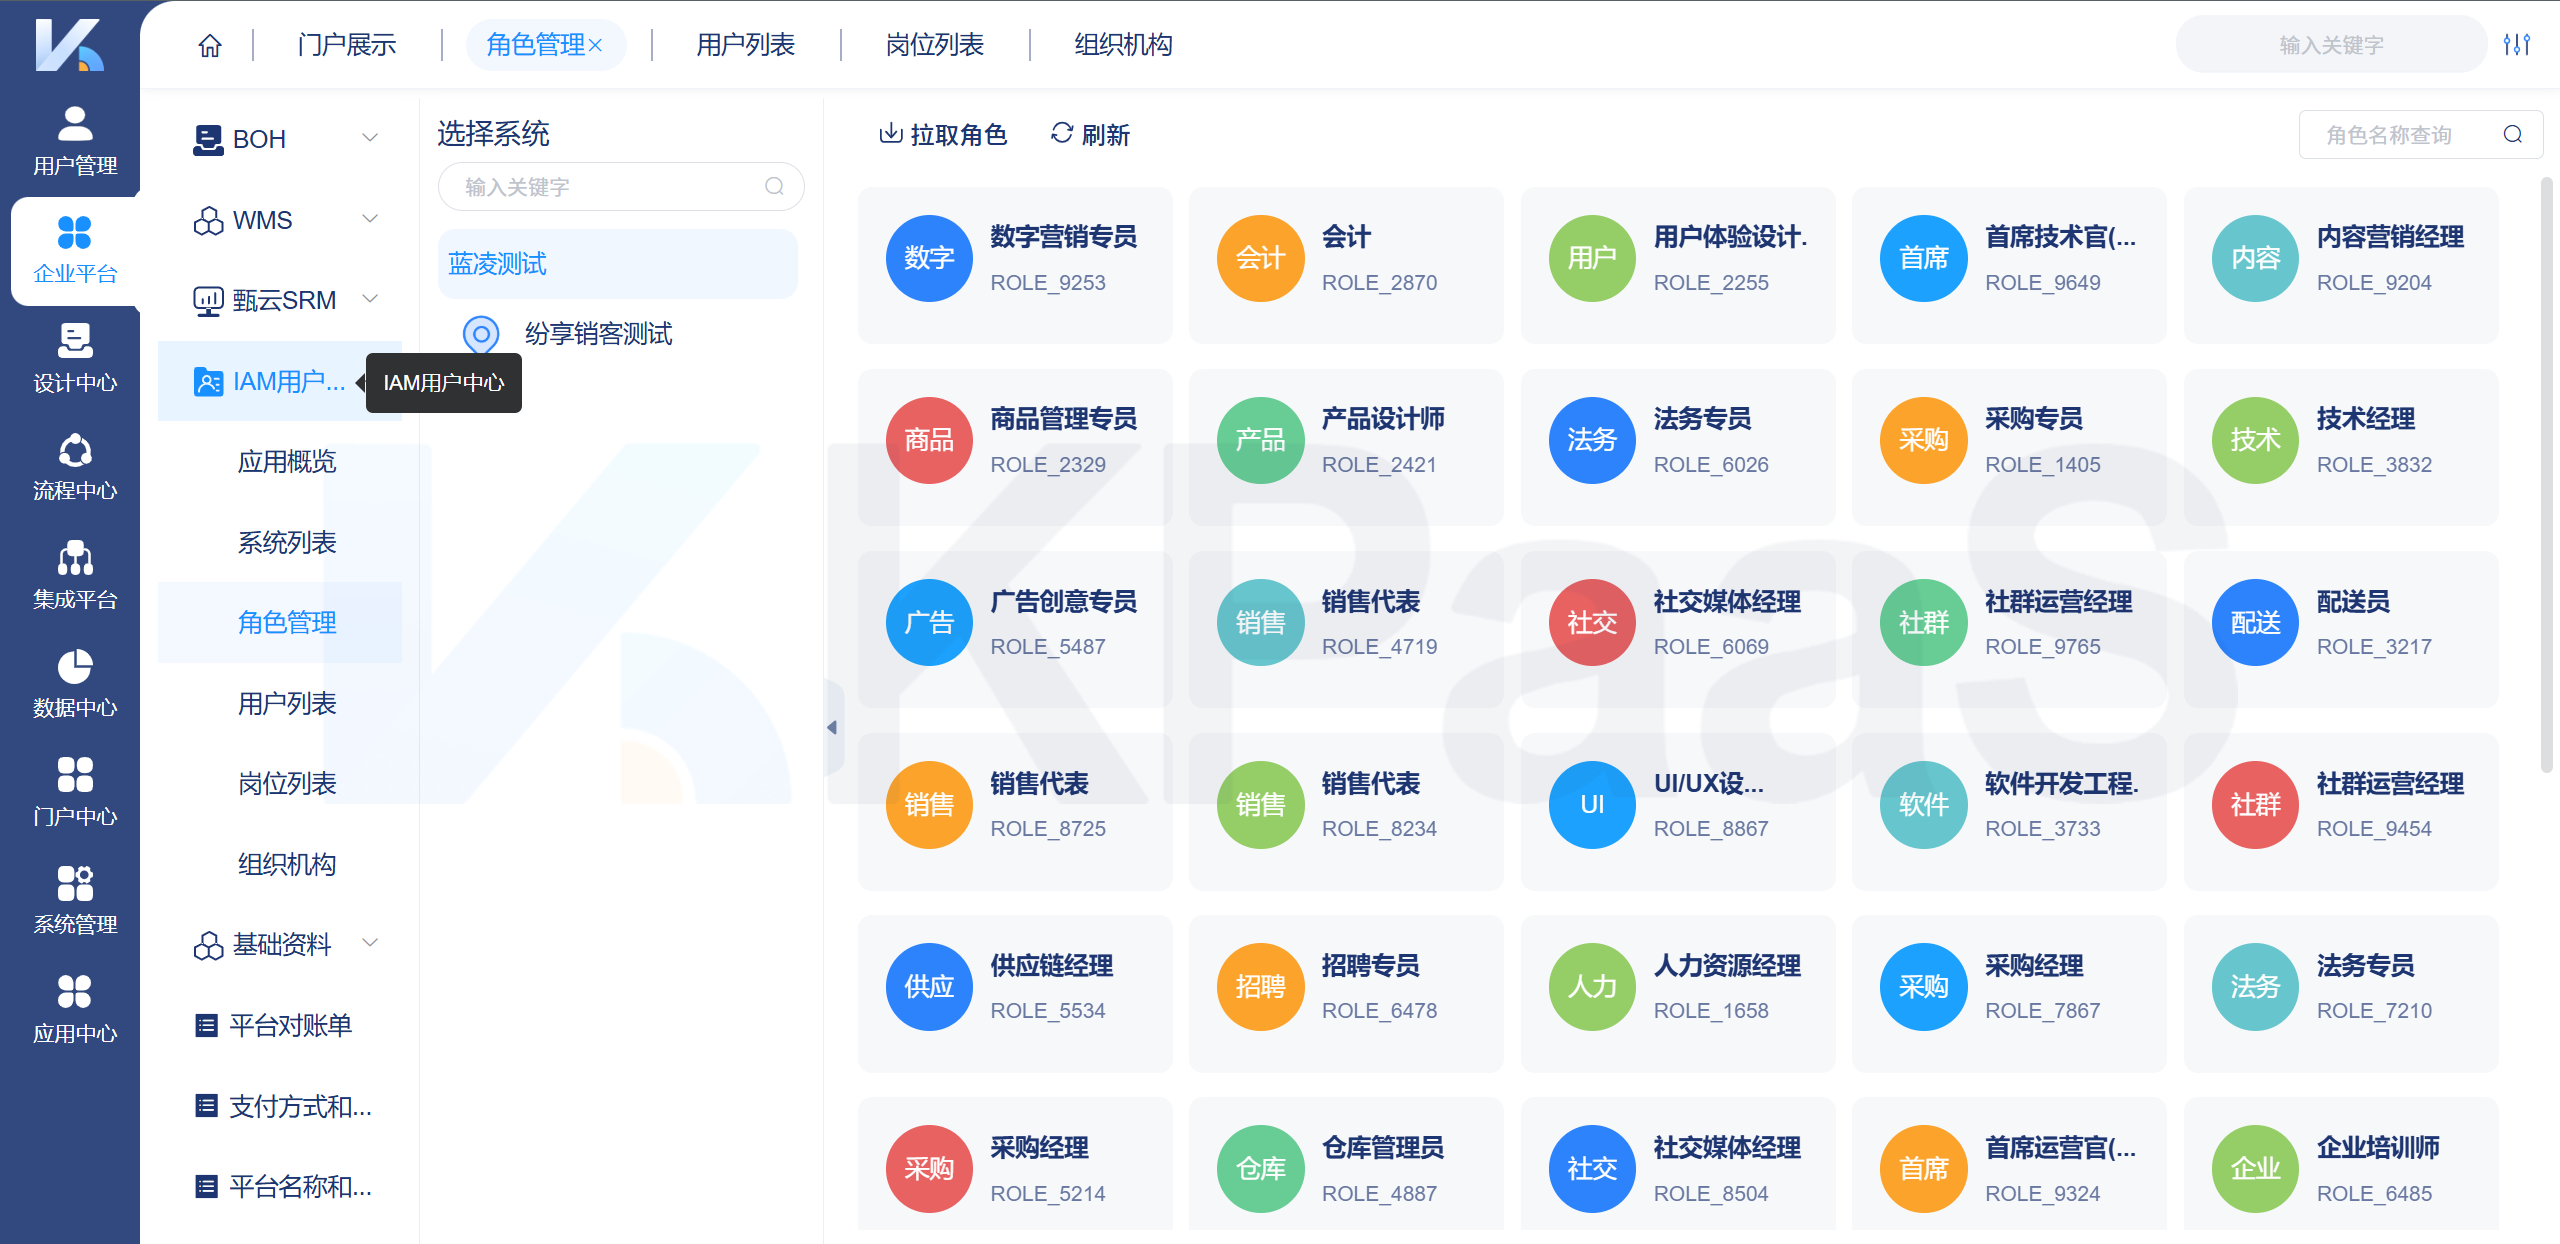
KPaaS平台的IAM用户中心预置角色清单,并支持拉取同步目标系统角色
权限继承与隔离:兼顾效率与安全
通过 角色继承机制 , KPaaS实现了权限的快速复用,例如,一个“部门经理”的角色可以自动继承“普通员工”的所有权限,同时增加管理权限,这极大地提高了权限配置效率。此外,平台还支持 系统级、模块级、操作级的权限隔离 ,确保即使在最复杂的业务场景下,权限也能得到精准控制。
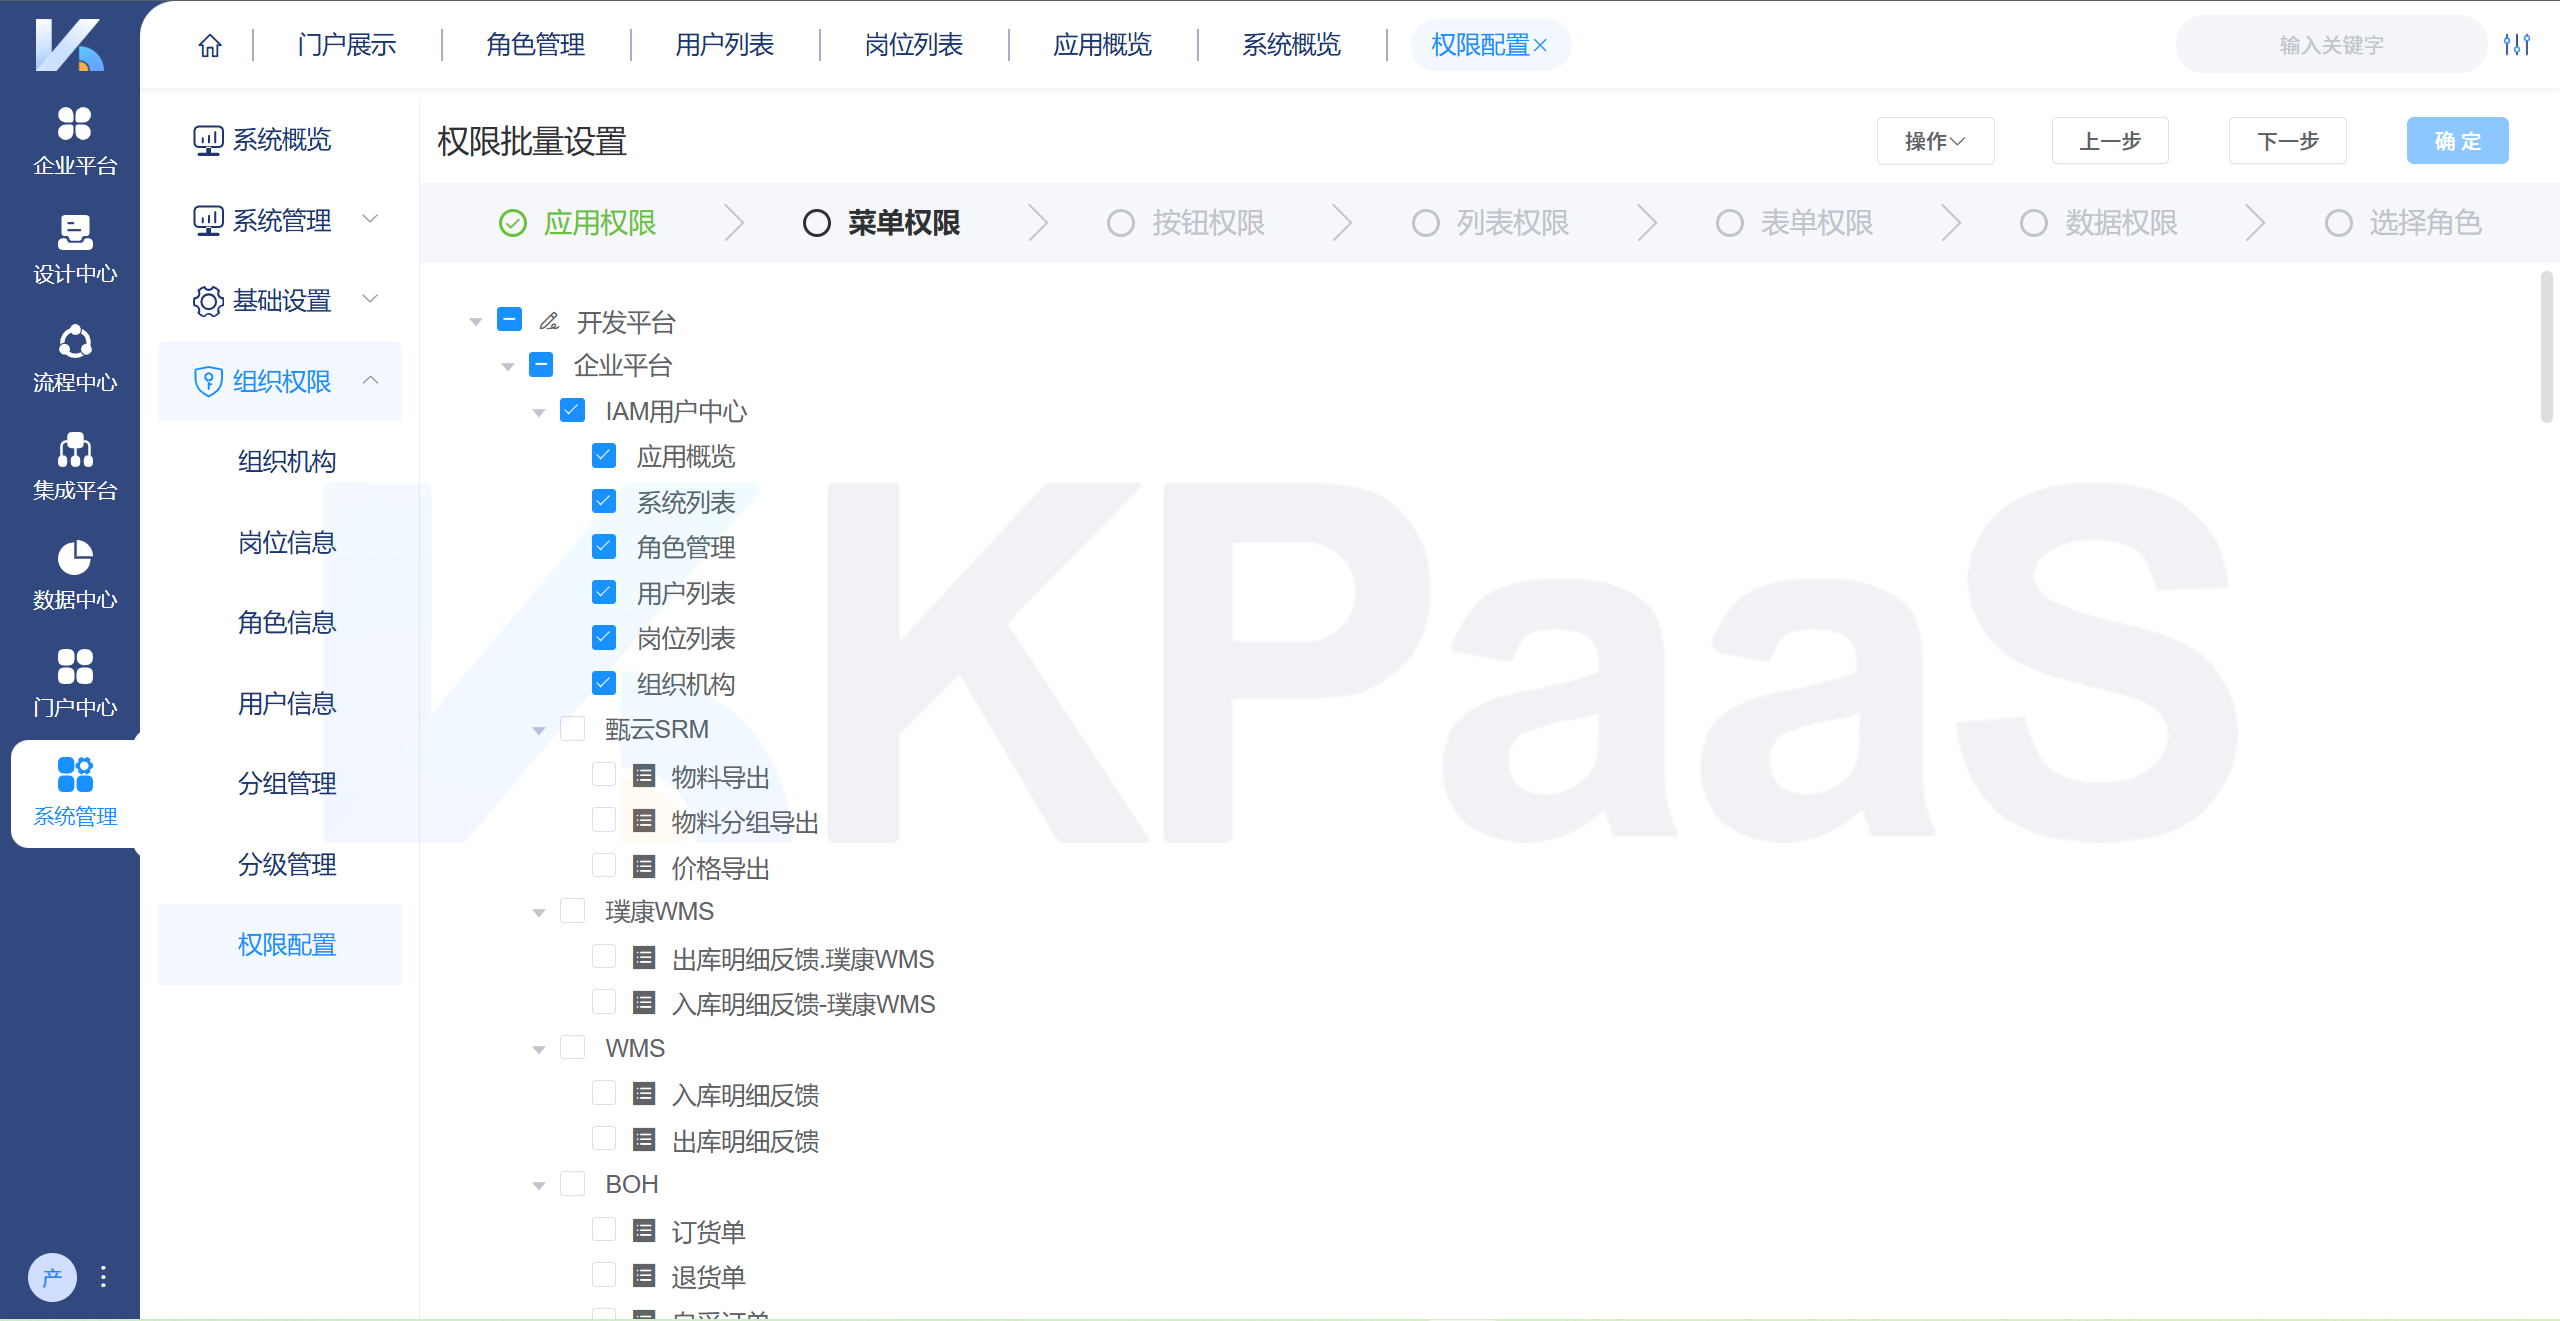
KPaaS平台的标准化权限配置
多系统同步:确保权限实时更新与数据一致性
这是 KPaaS的核心优势之一。借助其强大的 集成引擎 ,一旦 “IAM用户中心”的用户或角色信息发生变更(如员工入职、调岗、离职、权限变更),平台能 自动将这些更新同步至各业务系统(如 ERP、CRM、HR、OA等) 。
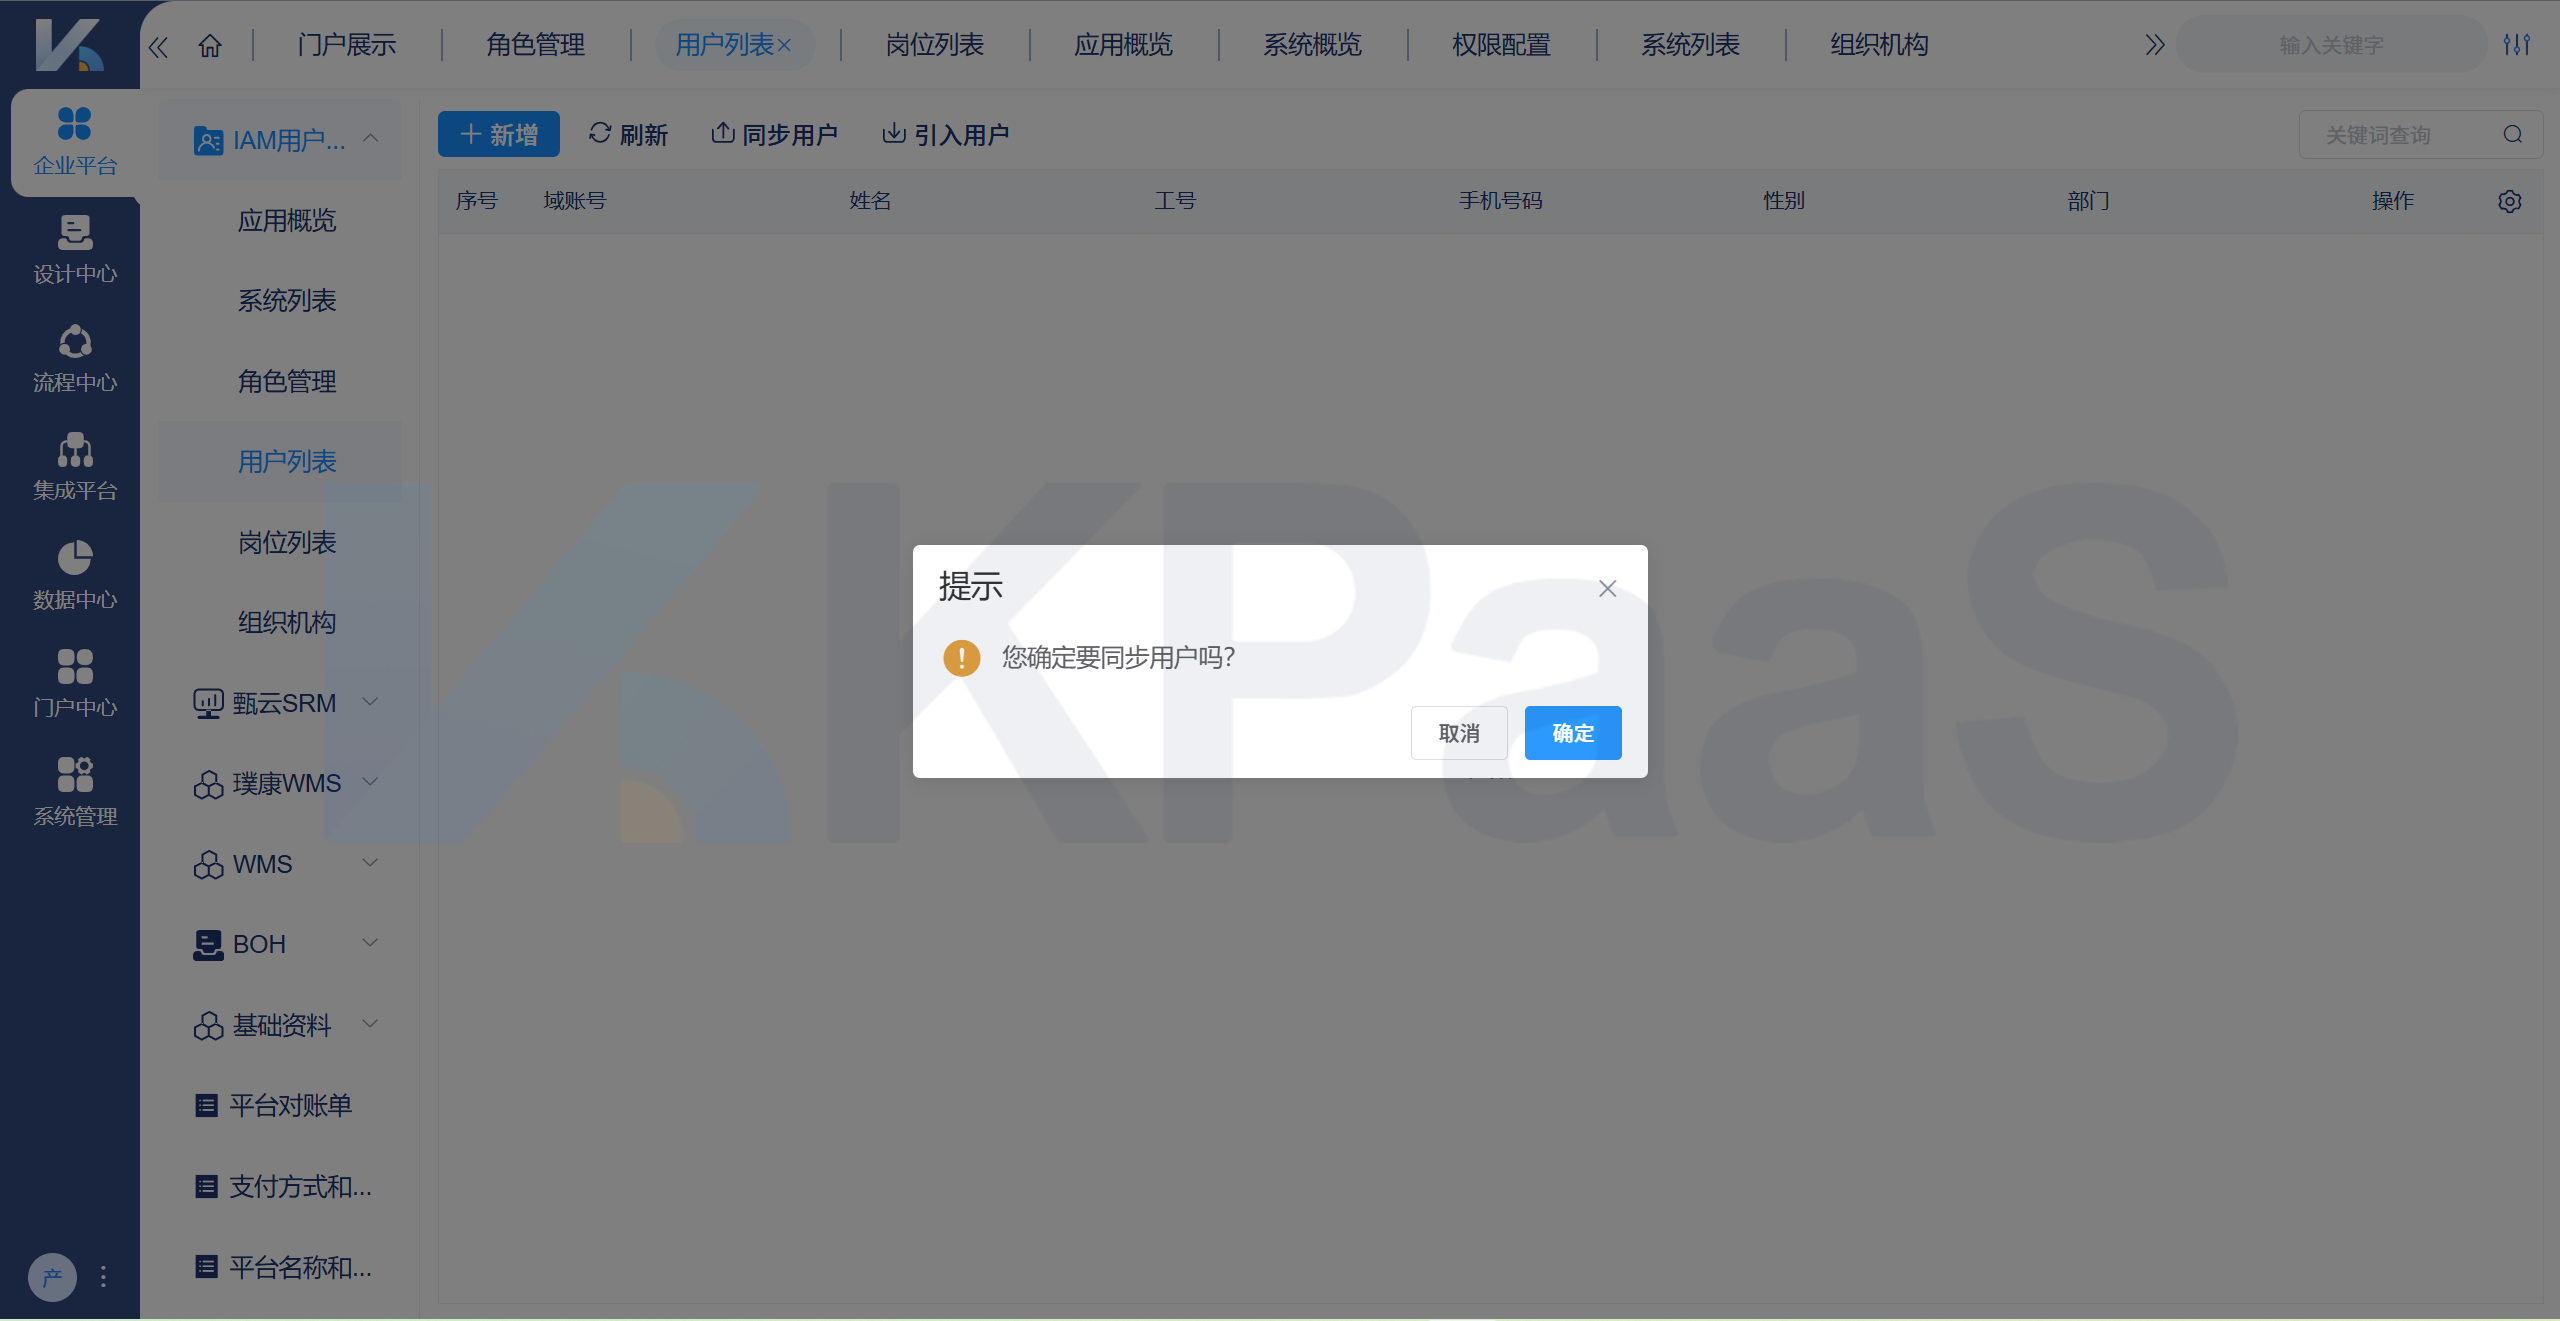
KPaaS平台的IAM用户中心预置角色清单,并支持拉取同步目标系统角色
授权审批与审计:构建安全可追溯的权限管理流程
KPaaS内置了完善的 权限申请、审批流程及审计机制 。所有权限的申请、变更和回收,都必须经过预设的审批流程,并 完整记录权限变更轨迹 。这不仅能有效防范内部权限滥用(如 Coinbase内部泄露事件),还能满足严格的合规性检查要求,为企业提供清晰的安全追溯能力。
组织架构对齐:动态管理与自动化关联
“IAM用户中心”可与企业现有的 组织架构数据无缝对接 ,实现用户、部门与权限策略的自动关联。这意味着当组织架构发生调整时,权限策略也能随之动态更新,减少手动维护工作量,确保权限与实际业务结构始终保持一致。
技术实现的关键要素
构建高效的统一身份基座,平台需具备以下关键能力:
集成能力 :通过 API和集成引擎,与金蝶、用友、企业微信、钉钉、CRM等主流系统无缝对接,支持SAML、OAuth 2.0等标准协议。
灵活的角色模型 :支持按岗位、部门、职责自定义角色,允许权限继承和隔离。例如,部门经理可继承下属权限,同时隔离财务模块。
自动化与实时性 :通过自动化引擎,实时同步用户身份和权限变更,防止滞后导致的安全风险,如 SharePoint事件中的权限漏洞。
安全与合规 :支持端到端加密、权限审批流程和全面审计日志,确保数据安全,满足 ISO 27001、HIPAA等要求。
可扩展性 :平台需支持模块化扩展,适应企业新增系统和业务需求。
这些能力共同构成了平台化治理的核心优势,使企业从 “被动运维”转向“主动治理”,有效应对2025年数据安全事件的复杂威胁。
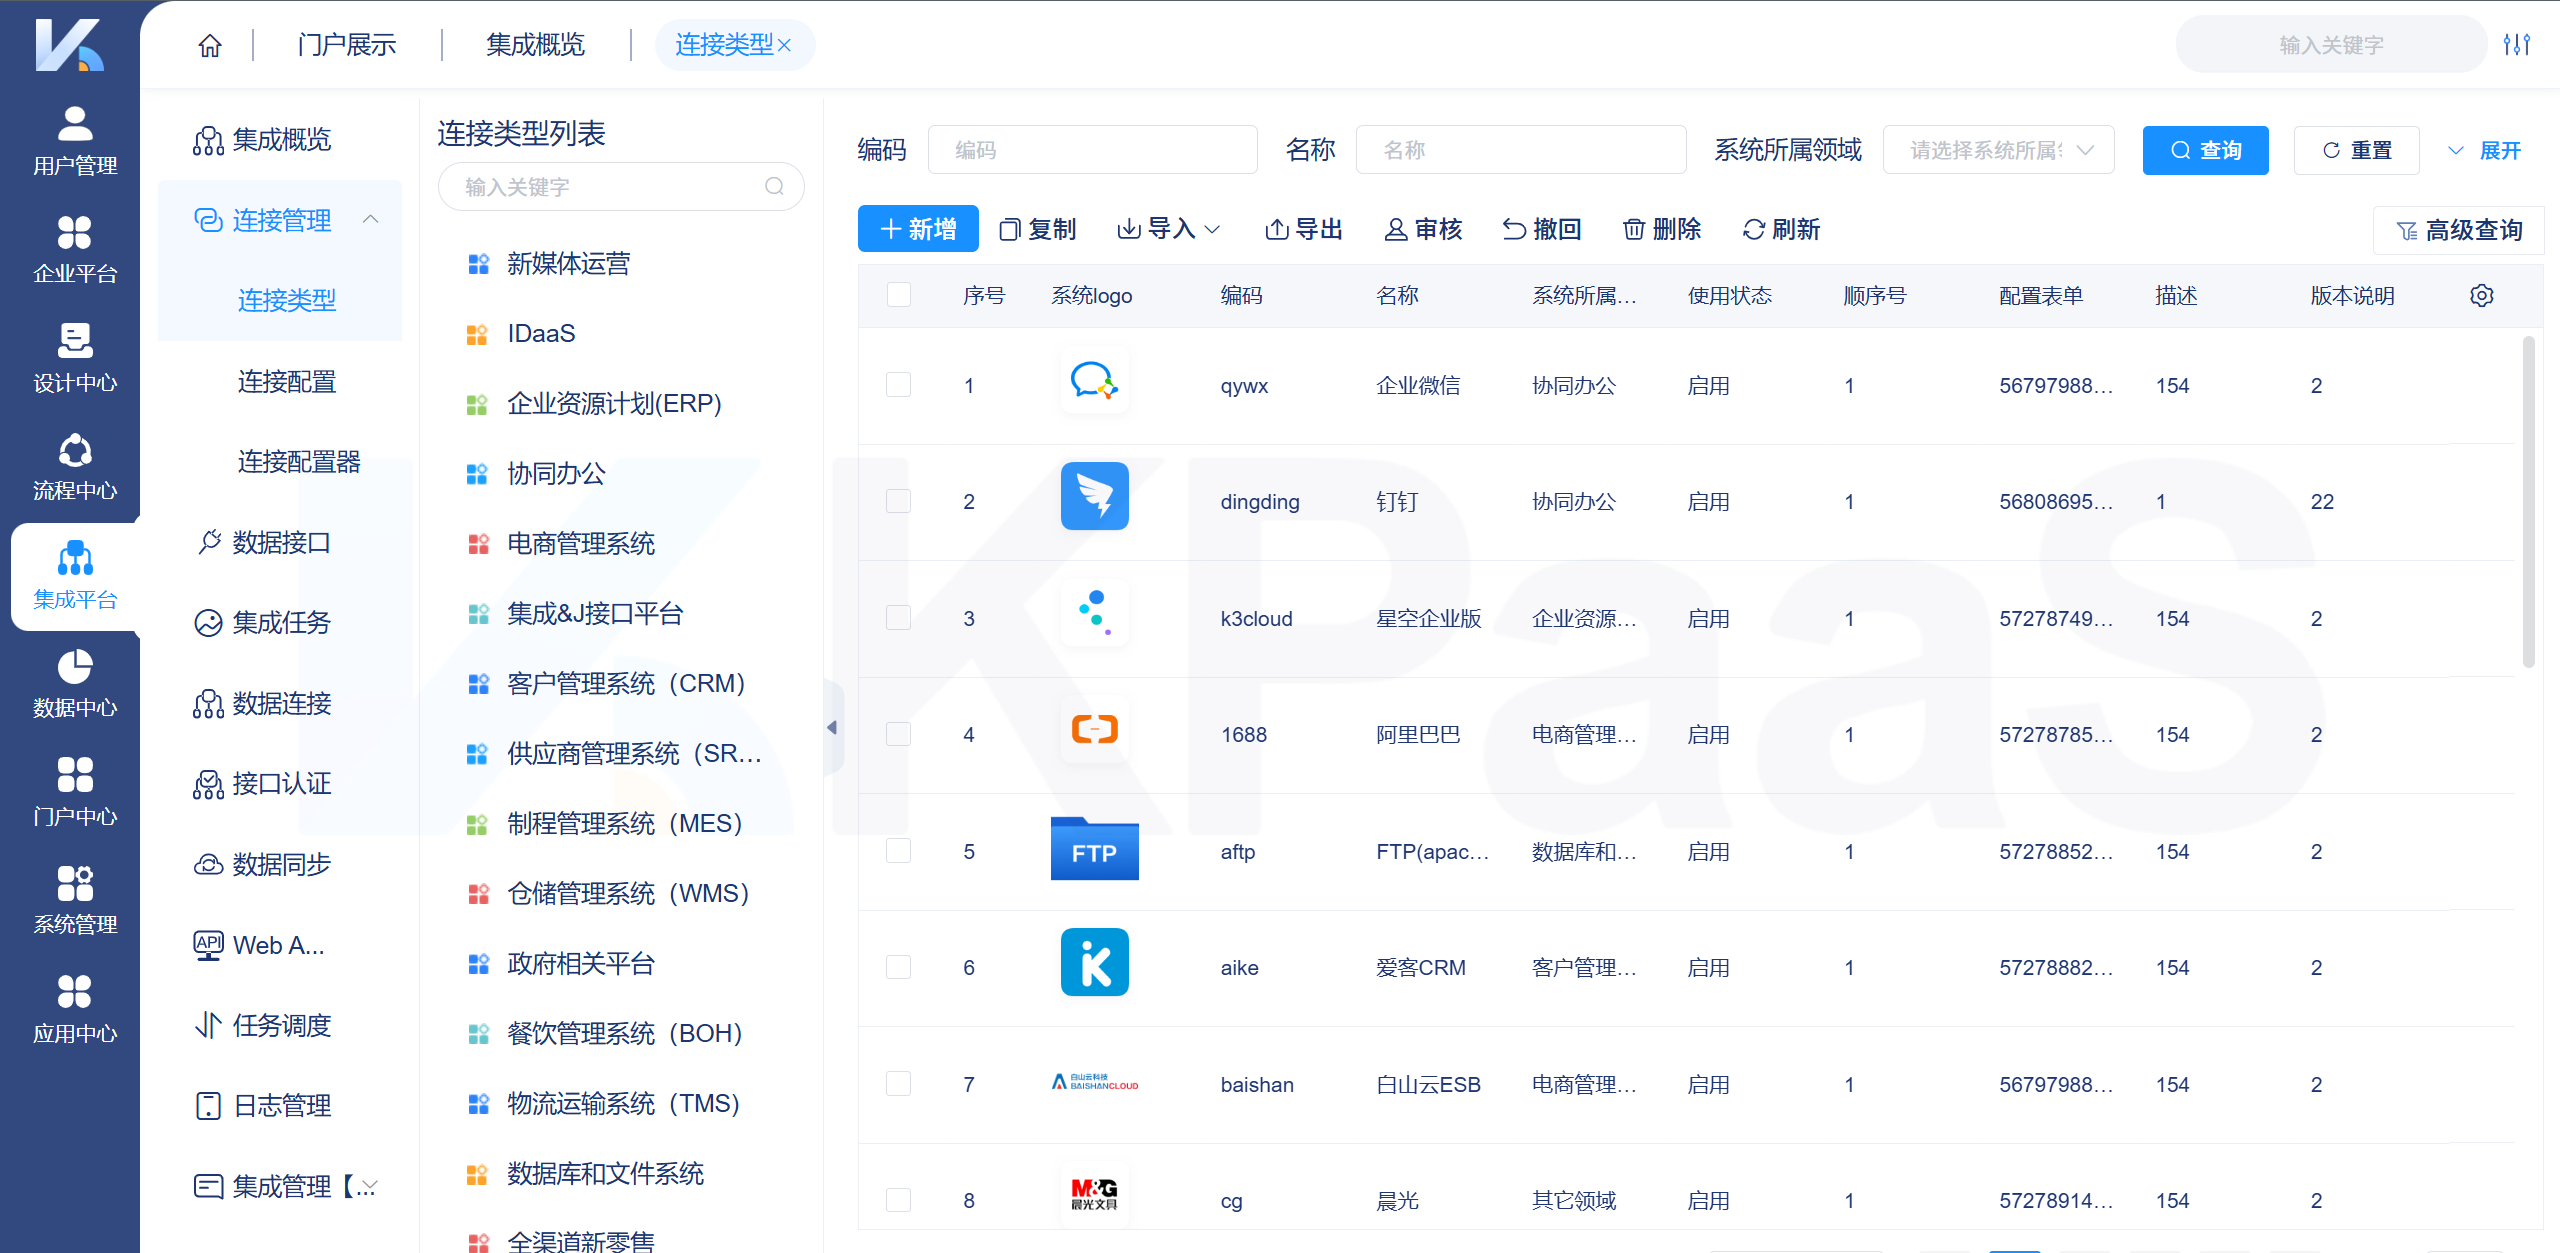
KPaaS平台已实现与SAP、用友、金蝶、钉钉等众多知名厂商及应用的无缝对接,为企业提供高效运营支持。
未来展望
随着数字化技术的不断发展,集团企业的权限管理将面临更多新的挑战和机遇。未来,统一身份与权限管理方案将朝着以下几个方向发展:
-
智能化管理: 借助人工智能和机器学习技术,实现权限管理的智能化。系统可以自动分析用户的行为模式,预测潜在的权限需求,提前进行权限分配和调整。例如,当系统检测到员工的工作内容发生变化时,可以自动推荐适合的权限调整方案。同时,机器学习算法可以用于识别异常的权限操作,及时发现和防范安全威胁。
-
零信任架构的深度融合: 零信任架构强调 “默认不信任,始终验证”的原则,将成为未来企业权限管理的重要发展方向。统一身份基座将与零信任架构深度融合,对所有访问请求进行严格的身份验证和授权,无论访问者是内部员工还是外部合作伙伴。通过多因素认证、动态访问控制等技术,进一步增强企业的数据安全性。
-
跨企业合作的权限管理: 随着企业间的合作日益频繁,跨企业的权限管理需求也将逐渐增加。未来的统一身份与权限管理方案将支持跨企业的用户身份认证和权限共享。例如,在供应链合作中,供应商和企业之间可以通过统一的身份管理平台,实现对供应链数据的安全访问和共享,提高供应链的协同效率。
总之,面对日益复杂的数据安全形势,集团企业需要不断创新和完善权限管理方案,以适应未来数字化发展的需求。统一身份与权限管理作为企业数字化转型的关键环节,将在保障企业数据安全、提高运营效率和合规性方面发挥越来越重要的作用。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70042744/viewspace-3091748/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- IPO 补账怎么做?历史账期补录的完整思路与实施顺序
- 超百家生态伙伴接入 WorkBuddy 开放平台,但你的 ERP 还在孤岛上
- AI 提效喊了半年,为什么一线员工还在两个系统之间手工搬数据?
- 月访问量从 885 万到 2097 万,AI 办公跑得这么快,为什么企业的 AI 还没跑起来?
- WorkBuddy 等AI 办公工具接连登顶行业榜单之后,企业上 AI 该补的下一课
- 全渠道订单如何联动 OMS 分配、门店 POS 库存与 WMS 出库?
- 半导体 WIP 在制品如何与 MES 状态、ERP 库存保持实时一致?
- OA 合同审批与电子签章用印后,ERP 如何自动生成业务单据?
- MDM主数据变更如何自动分发同步ERP与CRM?
- PLM更新工艺路线与BOM后,ERP采购旧料、MES旧工艺?打通PLM→ERP→MES三系统断点
