点击上方 蓝字 关注我们
Burp使用指南
Burp Suite是一个用于测试网络应用程序安全性的图形化工具。该工具使用Java编写,由PortSwigger Web Security开发。该工具有三个版本。可以免费下载的社区版、专业版和试用后可以购买的企业版。本文将全方位的讲解Burp的使用全过程,欢迎各位同仁提出独特的见解。
01Burp的启动
我们可以再kali的菜单中,或者再终端执行burpsuite直接启动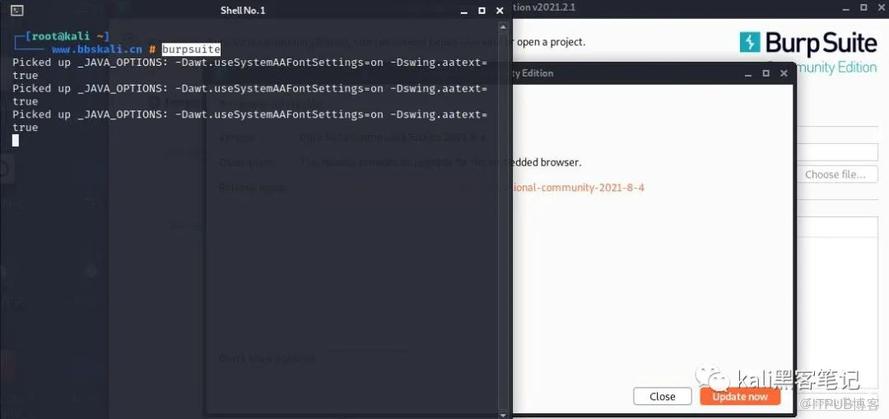
02BURP的界面
03渗透第一步做好代理设置
Burp的原理是,通过浏览器的代理,将浏览器的所有数据代理到brup中。再通过Burp对数据抓包,修改,放包最终达到所要的目的。
基于http的代理
这里已kali自带的火狐浏览器为列,菜单-首选项-网络设置代理方式设置为手动代理IP和端口设置为127.0.0.1:8080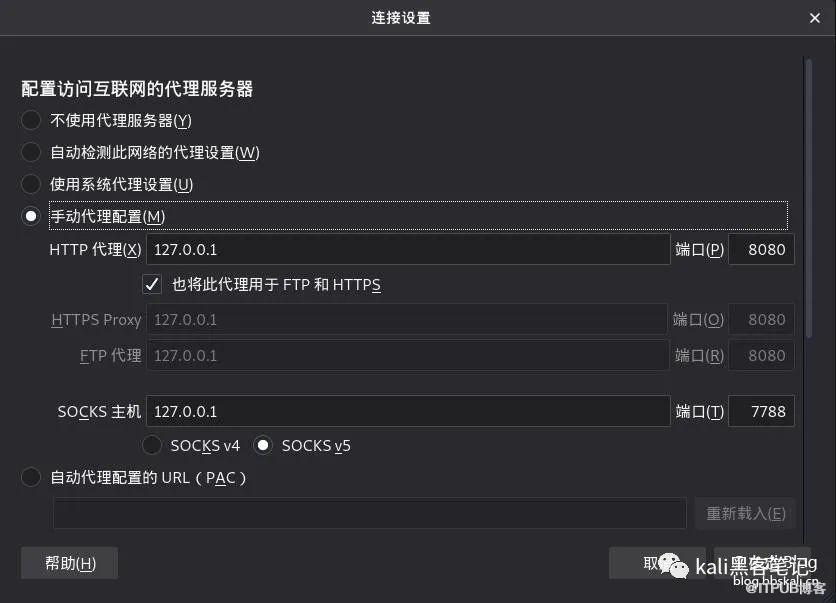 这样便完成了http的代理。
基于https的代理
首先再浏览器中输入http://burp,点击右上角的CA Certificate下载证书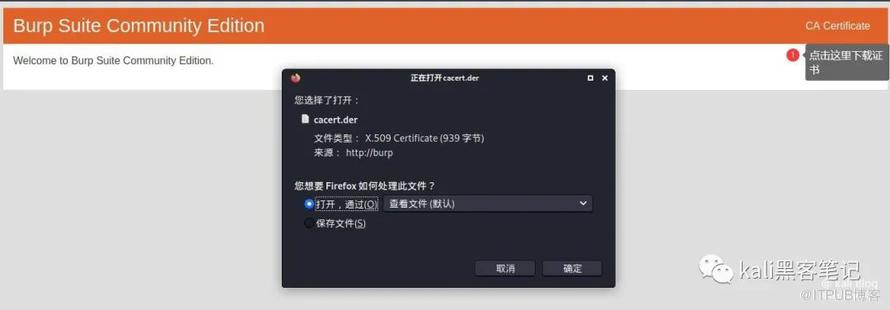 再浏览器中,导入下载的证书。
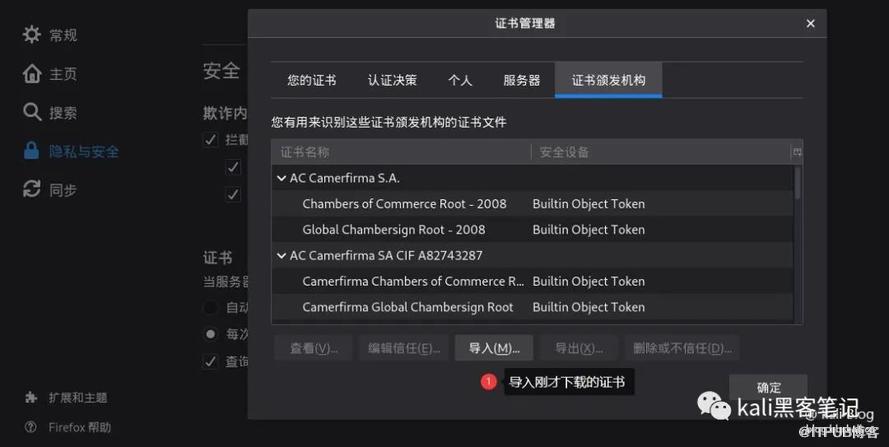 再浏览器代理中,勾选
为所有协议使用相同代理服务器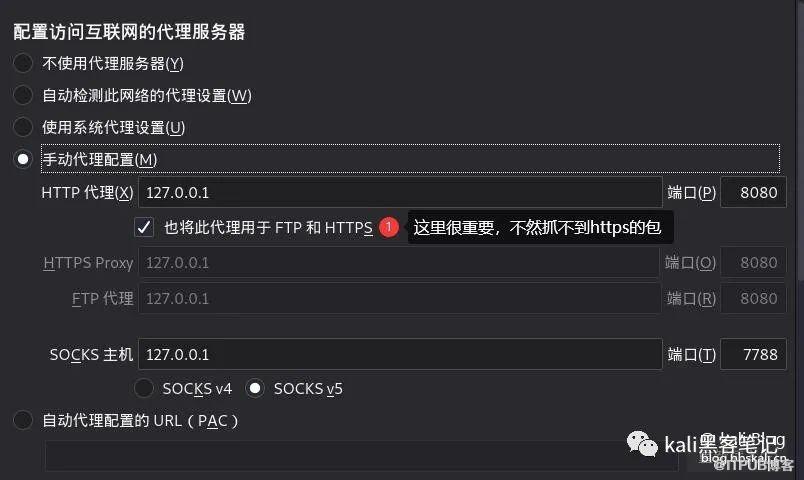 重启浏览器后,便可以抓包了。
基于Android的代理
相对而言,现在pc端用的比较少,而手机的用的比较多,那么能过用burp抓取手机的包吗?首先确保手机和kali再同一个局域网,再通过ifconfig命令查看电脑端IP地址,然后再手机WiFi设置里面设置手机代理为电脑的IP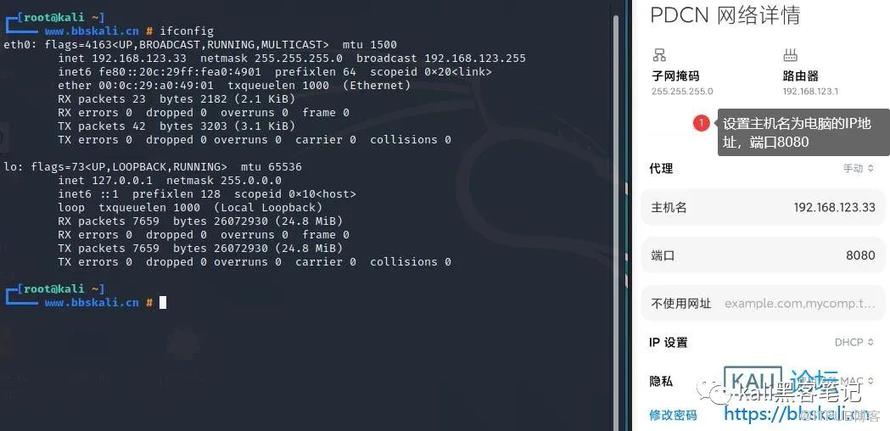 打开Burp Suite配置代理即可,IP为无线局域网的IP,端口设置为和手机端一致即可
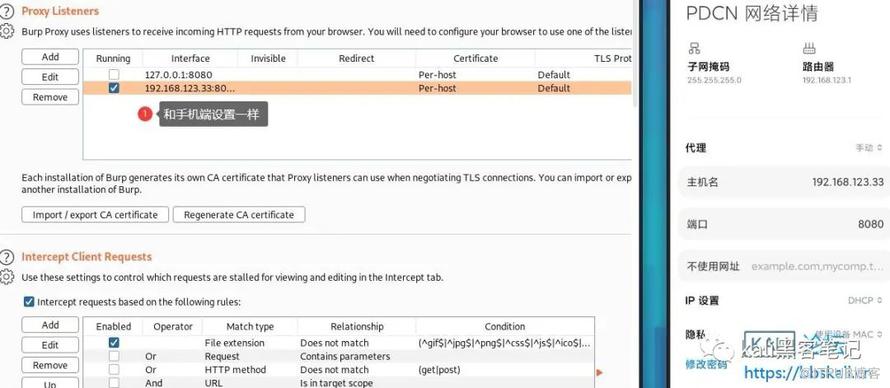
配置burp
打开burp,选择Proxy(代理)选项卡,会有四个子菜单,分别是intercept http history websockets history options点击Options选项卡,配置burpd代理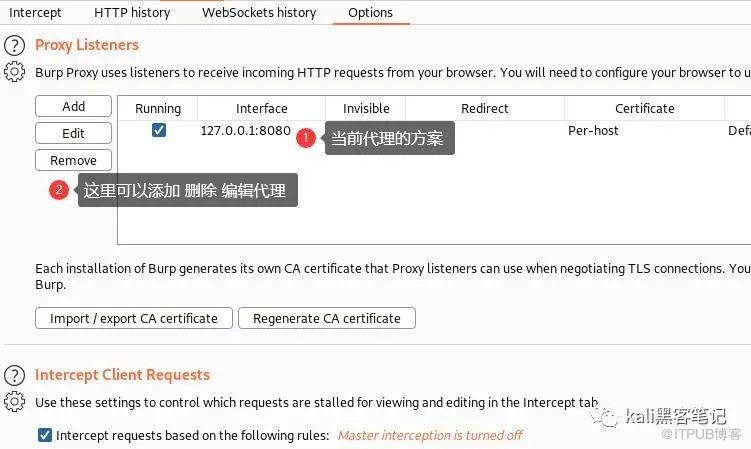
04牛刀小试
再浏览器打开我们的论坛 https://bbskali.cn
在Proxy下的intercept中便可以看到当前的抓包信息。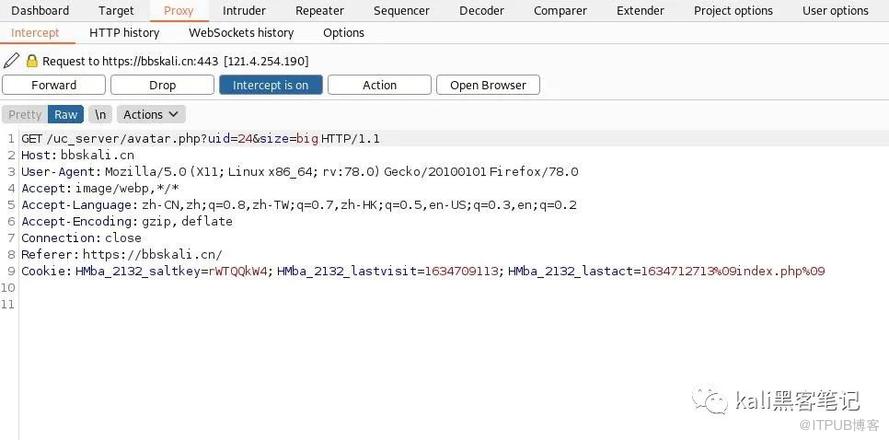
Target菜单
在Target选项卡中有三个子菜单,分别是Site map Scope issue DEFINITIONSSite map站点地图,该模块是给用户展现,当前网站被打开后,访问了那些资源。以及各种详细的报文响应。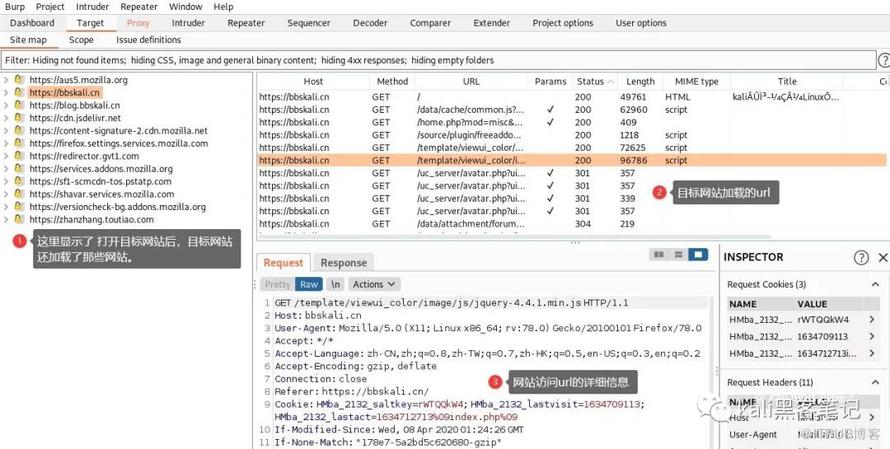 Scope 该选项是,在sitemap中没有出现的url或者path,我们可以手动去添加。一般不常用!issue definitions 该选项下会详细解释说明一些漏洞。如
sql injection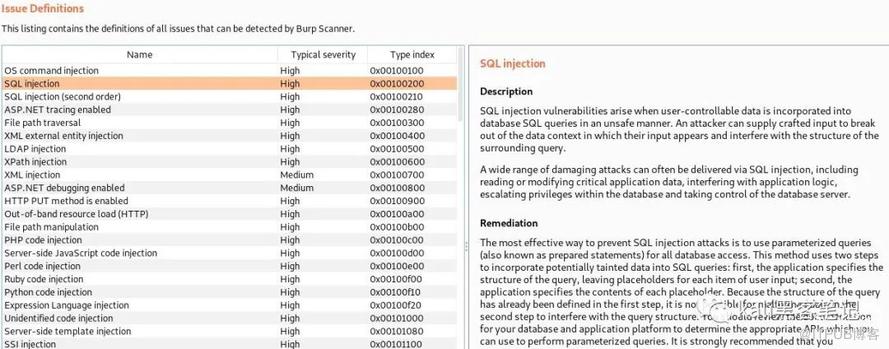
Proxy菜单
Proxy(代理)选项卡在前面有所提到,会有四个子菜单,分别是intercept http history websockets history optionsintercept:显示当前抓获的数据包,有四个选项卡,具体作用如下:
| 选项 | 作用 |
|---|---|
| Forward | 废弃当前 进入下一条 |
| Drop | 断开当前代理 |
| intercept is on /off | 打开 关闭代理 |
| Action | 功能相当于鼠标右键 更多功能 |
intruder 暴力破解模块
这里我们以破解网站密码为列进行演示。
Pepeater
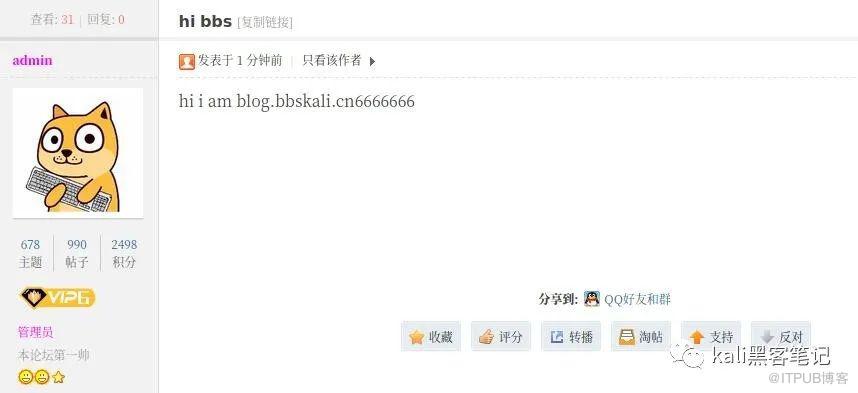
在Burp中,可以利用Pepeater对数据包进行修改,然后进行发送。使用示例:我们已论坛发帖为列,首先编写帖子的标题和内容。 然后在burp中抓包
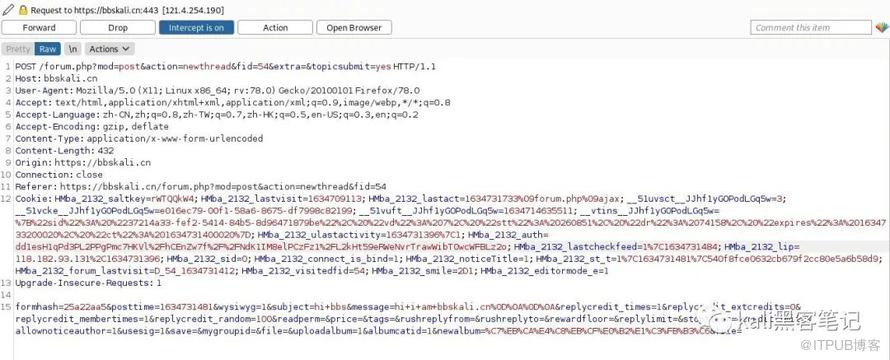 右键—
send repeater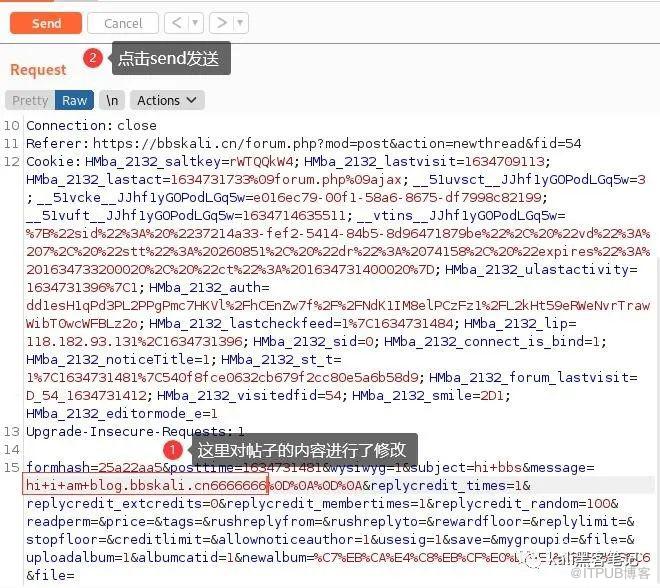 对帖子的内容进行修改,然后点击
Send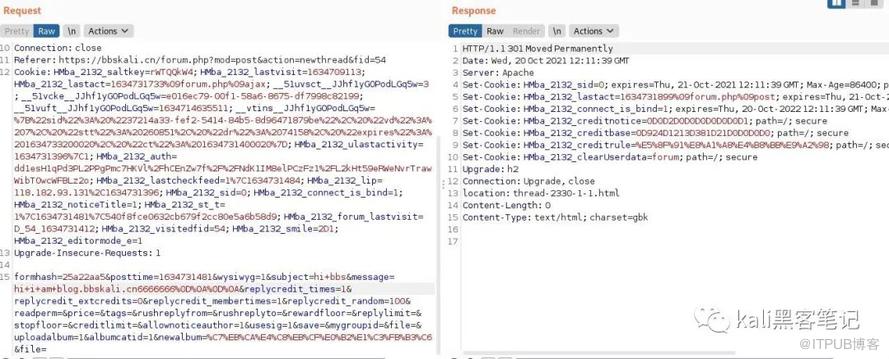 在论坛中查看帖子,发现内容已修改。
Sequencer
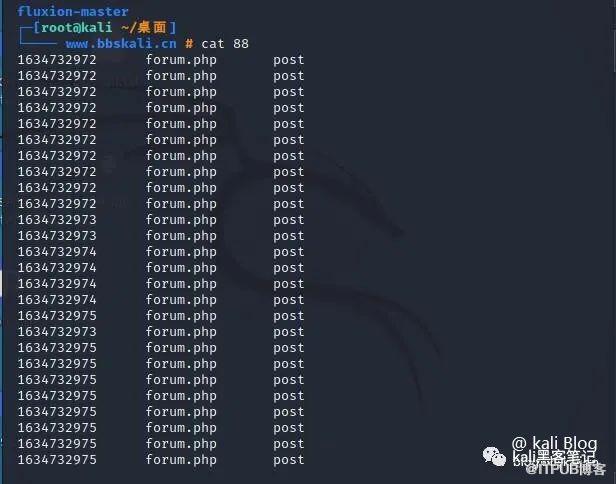
Burp Sequencer是一种用于分析数据项的一个样本中的随机性质量的工具。你可以用它来测试应用程序的session tokens(会话tokens)
Burp Sequencer主要由三个模块组成:Live capture 信息截取 Manual load 手动加载 Analysis options 选项分析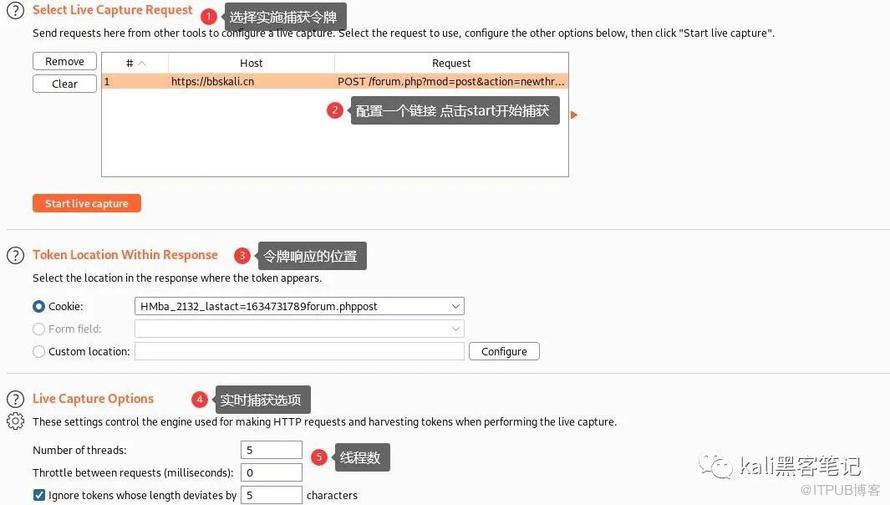 捕获令牌
Decoder
burp Decoder是一个编码解码工具,可以将原始数据转换成各种编码
Comparer
Comparer是一个可视化的差异比较器,先是加载数据,然后分析差异。
extender
从这个里面,我们可以加载burp的各种插件,也可以在BApp Store中去下载各种插件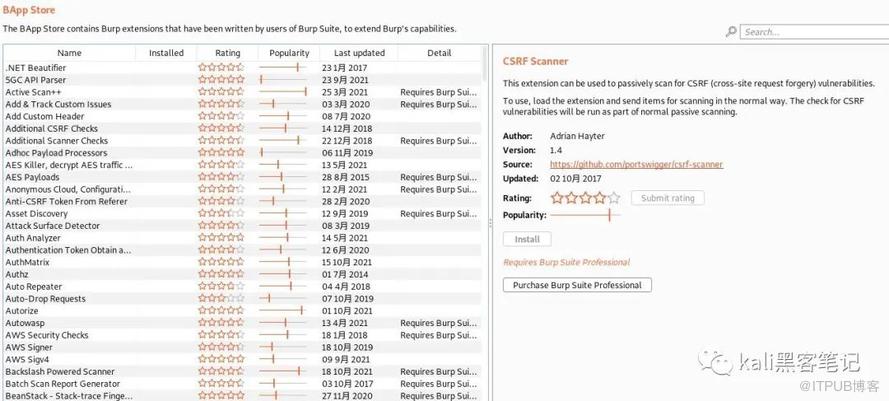
END
更多教程 关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。

