
什么是防火墙
Web 应用程序防火墙通常是在应用层上工作的防火墙。用于监视和修改 HTTP 请求。基本上,所有 WAF 都可以抵御不同的 HTTP 攻击和查询,例如 SQLi和 XSS。由于防火墙能够检测 HTTP 方法、SQL 查询和其他脚本作为网站中不同表单的输入,它可以像普通防火墙一样过滤请求。人们可以实施一项规则,规定哪些内容应该被允许,哪些内容不能作为通过网站输入。Wafw00f只是一个 Python 工具,它可以自动执行一组用于查找 WAF 的过程。Wafw00f 只是使用一组 HTTP 请求和方法查询 Web 服务器。它分析来自他们的响应并检测到位的防火墙。

wafw00f使用示例
wafw00f -h
-h, --help 显示此帮助信息并退出
-v, --verbose 启用详细程度 - 多个 -v 选项增加详细程度
-a, --findall 查找所有 WAF,不要停止对第一个的测试
-r, --disableredirect 不要遵循 3xx 响应给出的重定向
-t TEST, --test=TEST 测试一个特定的 WAF
-l, --list 列出我们能够检测到的所有 WAF
--xmlrpc 打开 XML-RPC 接口而不是 CUI
--xmlrpcport=XMLRPCPORT 指定要监听的替代端口,默认为 8001
 -V, --version 打印出版本

支持的防火墙列表
wafw00f -l

示例
wafw00f
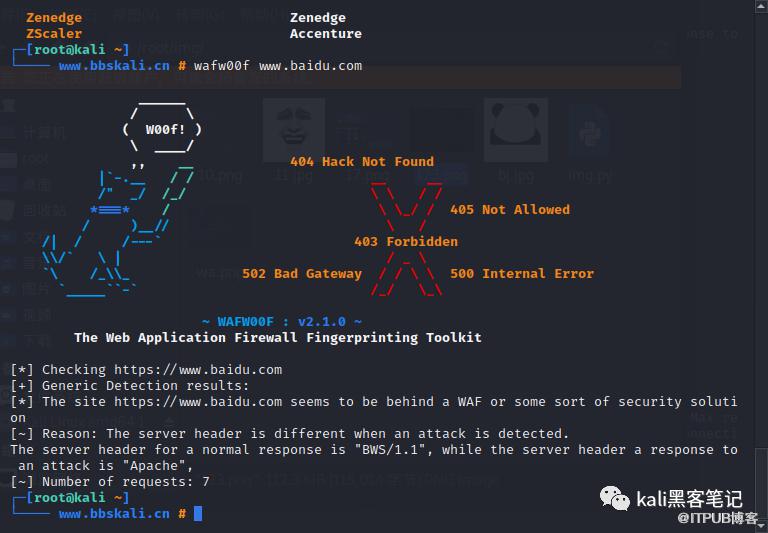
如上,我们可以看到,百度所用得防火墙为自家的BWS/1.1
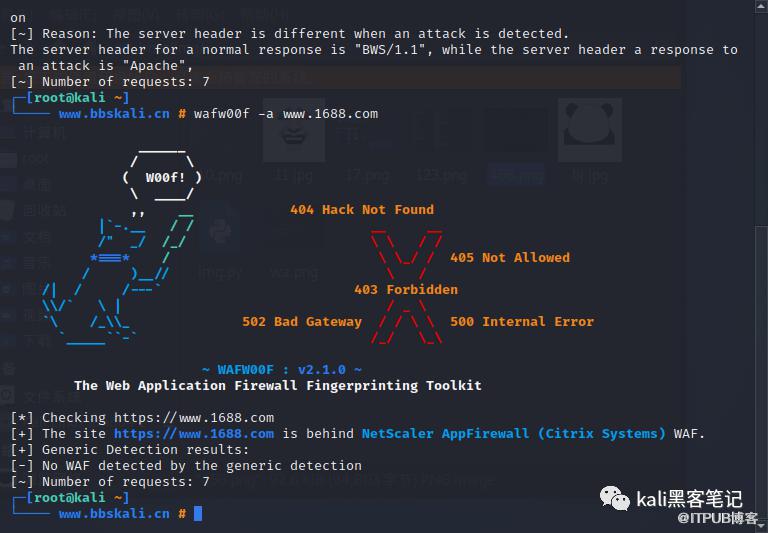
识别多个防火墙
wafw00f -a www.1688.com
更多教程 关注我们吧
论坛地址:bbskali.cn
原文作者:Kali笔记;如有侵权,请联系管理员删除。
下一篇:
基于AWK编写得服务器探针

请登录后发表评论
登录
全部评论
