Wireshark是世界上首要和广泛使用的网络协议分析工具。它允许您在微观层面上查看网络上发生的事情,并且是许多商业和非营利企业教育机构的研究标准。支持数百种协议,并不断添加更多协议。具有实时捕获和离线分析,多平台,支持图形界面和命令行等功能。以便我们进行快速、直观的分析数据。
启动
Wireshark的启动很简单,我们可以在开始菜单中找到Wireshark的图标,或者在终端执行Wireshark命令即可。进入到wireshark工具的首页界面,会让我们选择要监听的网卡。选择我们的监听的网卡。直接双击即可。
界面介绍
wireshark大体可分为五个区域,分别如下所示。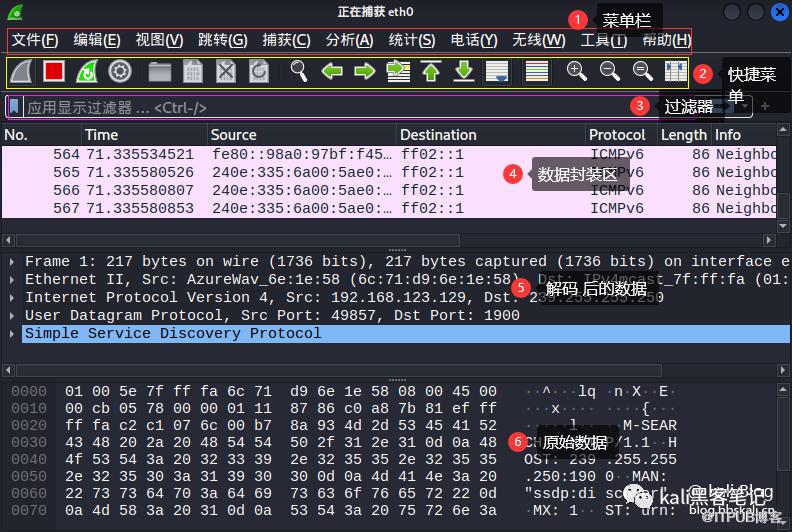
快捷功能栏分别对应
| 序号 | 说明 | 功能 |
|---|---|---|
| 1 | 开始抓包 | 启动工具 开始抓包 |
| 2 | 停止抓包 | 停止工具抓包 |
| 3 | 重新开始抓包 | 重新开始 |
| 4 | 抓包设置 | 用来设置抓包参数 |
| 5 | 打开数据包文件 | 打开离线or保存的数据包 |
| 6 | 保存数据包 | 保存数据 |
| 7 | 关闭捕获文件 | 关闭当前 |
| 8 | 重新加载 | 重新加载 |
| 9 | 查找 | 查找数据(最常用) |
| 10 | 转到前一个分组 | 分组数据跳转 |
| 11 | 转到下一个分组 | 分组数据跳转 |
| 12 | 转到特定分组 | 分组数据跳转 |
| 13 | 转到首个分组 | 分组数据跳转 |
| 14 | 转到实时分组 | 分组数据跳转 |
| 15 | 抓包时跟随最新分组 | 实时到最新分组 |
| 16 | 对不同协议进行着色 | 便于区分协议 |
| 17 | 放大主窗口文字 | 放大文字 |
| 18 | 缩小主窗口文字 | 缩小文字 |
| 19 | 重置主窗口文字 | 重置窗口 |
| 20 | 调整分组列表适应内容 | 同上 |
数据列表栏
| 序号 | 说明 | 功能 |
|---|---|---|
| 1 | Time |
表示捕获包的时间 |
| 2 | source |
表示来源地址 |
| 3 | Destination |
表示目的地址 |
| 4 | Protocol |
表示协议名称 |
| 5 | Length |
表示数据包的长度 |
| 6 | Info |
表示数据包的信息 |
牛刀小试
01过滤IP
只看目的IP地址的数据包:
ip.dst == xxx.xxx.xxx.xxx
如我们只看到达192.168.123.1的数据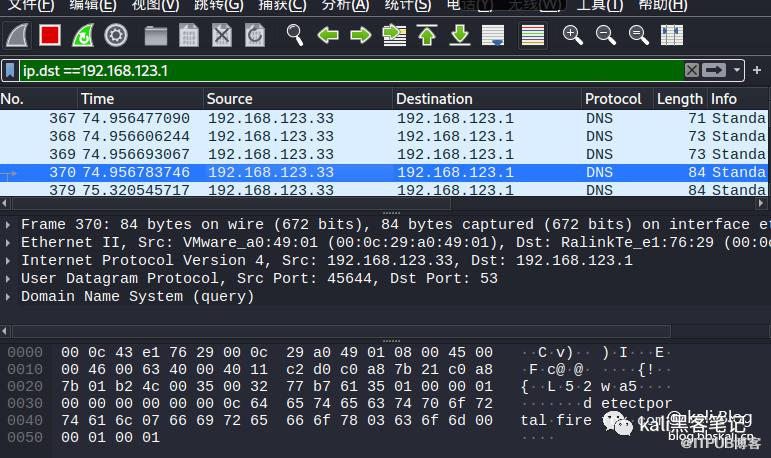 只看来源IP地址的数据包:
ip.src == xxx.xxx.xxx.xxx
如我们只看来自192.168.123.33的数据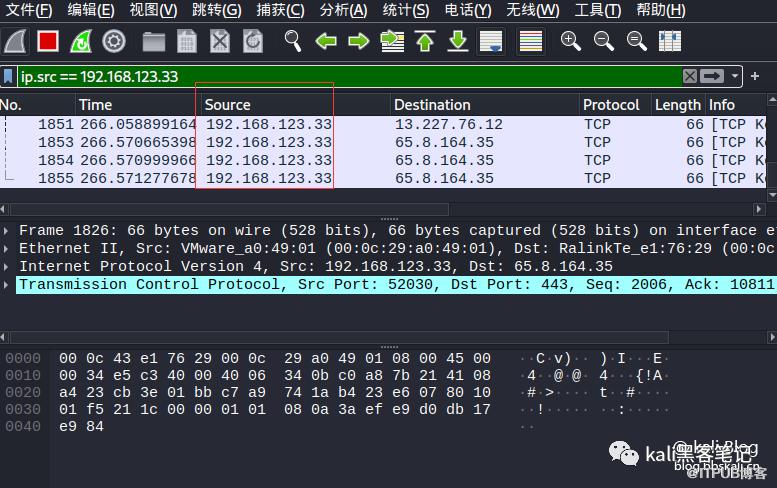 查看某个IP地址的数据包:
ip.addr eq xxx.xxx.xxx.xxx
#如
ip.addr eq 192.168.123.33
过滤端口
只显示源地址或者目的地址为tcp协议80端口的数据包:
ip.addr eq xxx.xxx.xxx.xxx && tcp.port == 80
只显示来源地址为tcp协议的80端口数据包:
tcp.srcport == 80
只显示目的地址为TCP协议的80端口数据包:
tcp.dstport == 80
只显示端口号大于或等于0且小于等于100的数据包:(不分来源IP和目的IP)
tcp.srcport >= 0 && tcp.srcport <= 100
过滤协议
tcp/udp/ip/dhcp/icmp/ftp/dns/http/arp/...等等
如我们只看tcp协议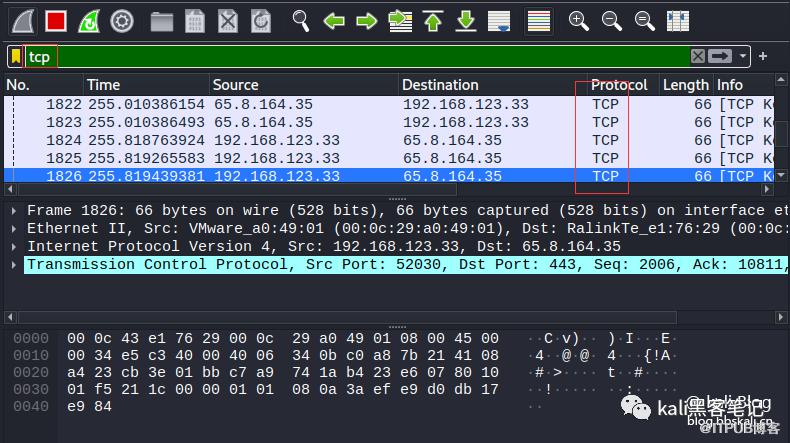 其他协议同上。
过滤MAC地址
只显示来源MAC地址为xx:xx:xx:xx:xx:xx的数据包
eth.src == xx:xx:xx:xx:xx:xx
只显示目的地址为xx:xx:xx:xx:xx:xx的数据包
eth.dst == xx:xx:xx:xx:xx:xx
过滤数据包长度
只显示UDP协议并且长度大于等于10的数据包
这里的 >= 表示大于等于 <= 表示小于等于==表示等于
udp.length >= 10
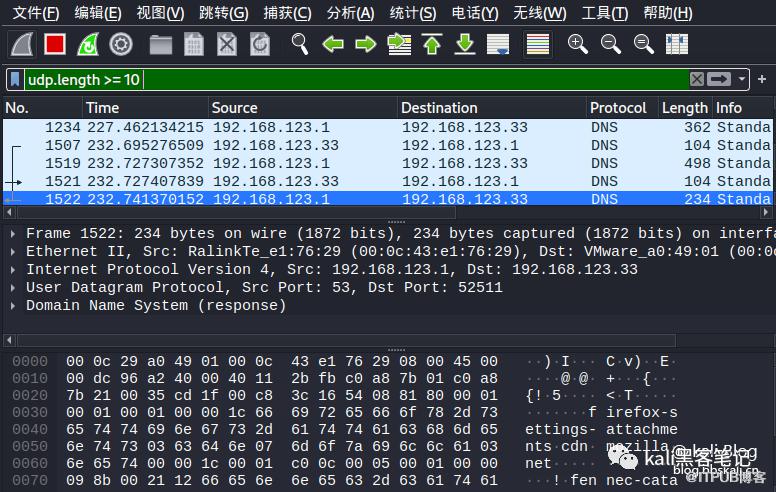 只显示tcp协议的长度大于等于1000的数据包
tcp.len >= 1000
只显示tcp协议簇的长度大于等于100的数据包并且是HTTP协议的数据包
tcp.len >= 100 && http
过滤HTTP
只显示HTTP协议的数据包
http
只显示GET请求的数据的数据包
http.request.method == "GET"
只显示gost请求的数据的数据包
http.request.method == "GOST"
只显示http的数据包并且包含字符串404的数据包
http contains 404
能力提升
数据流跟踪
在某个http数据包或tcp数据包中右键选择追踪流,可以将HTTP流或TCP流汇聚或还原成数据,在弹出的框中可以看到数据内容。
根据数据包类型的不同,这里的选项也有所差异。因为我这里选择的是TCP协议。所以右键追踪流的时候,只能选择TCP流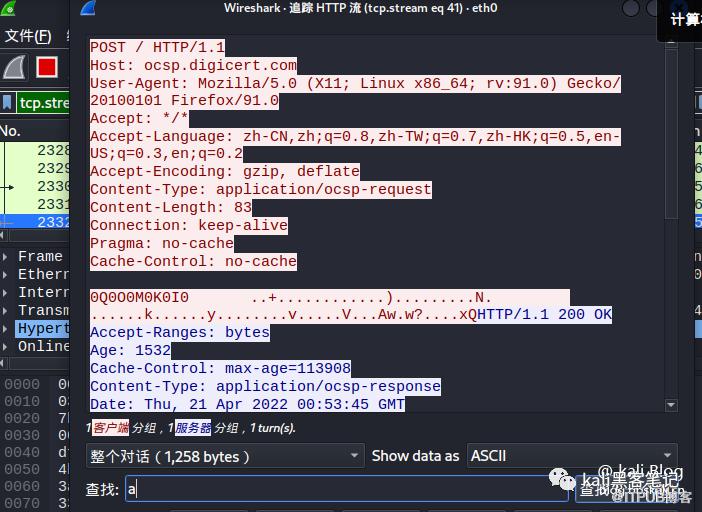
数据包的提取
导出某个协议的所有数据文件
点击菜单栏中的文件,选择导出对象,之后选择我们要导出的协议。我这里选择HTTP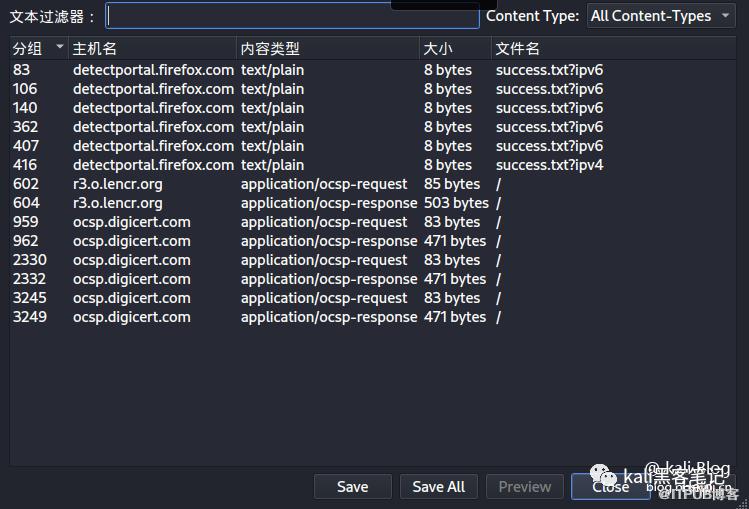 选择保存路径之后。就可以查看它请求了哪些文件以及图片
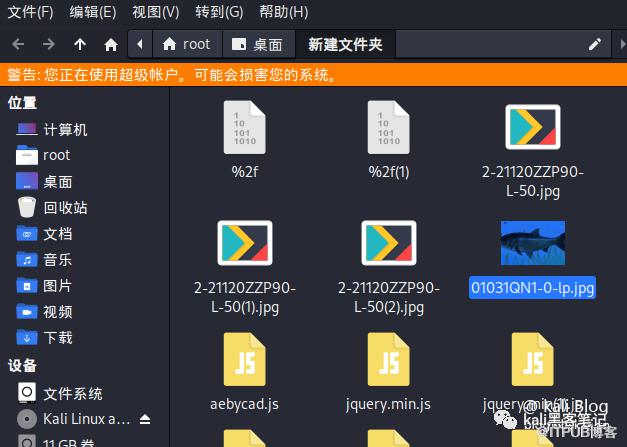
导出某个数据包文件
选中我们要保存的数据包。之后在数据包被格式化之后的栏中找到Portable Network Graphics。取首字母的话也就是PNG。其他文件类型于此相似。都是取首字母。右键之后。点击显示分组字节。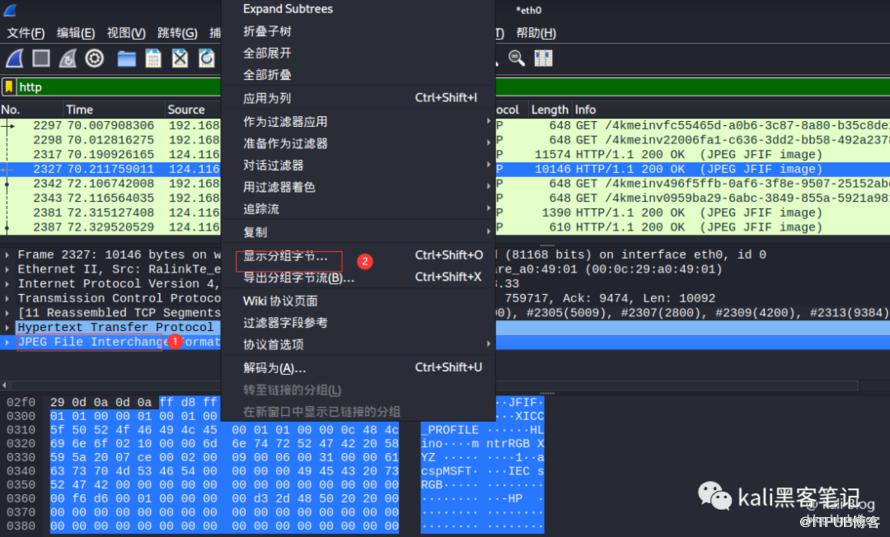 效果如下:
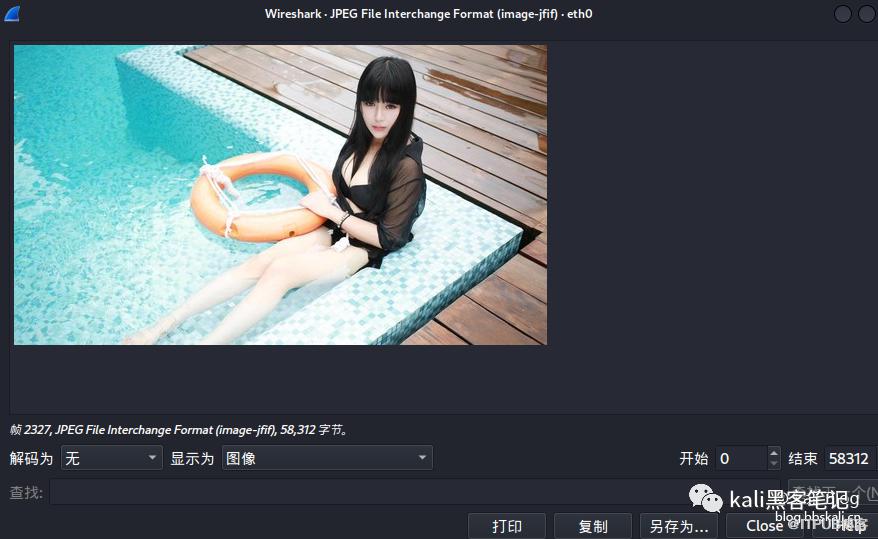
抓取密码(仅http网站有效)
http.request.method == "GOST"
查找QQ号(手机)
按ctrl+f 搜索十六进制 00 00 00 00 0d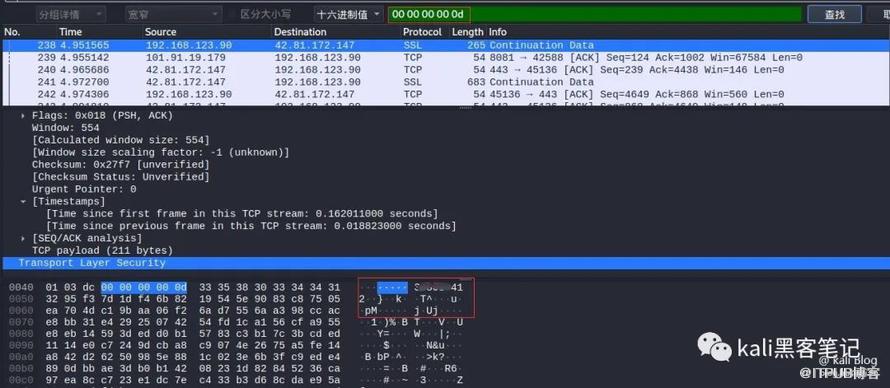
更多精彩文章 关注我们
论坛地址:bbskali.cn
原文作者:Kali笔记;如有侵权,请联系管理员删除。

