OWASP是一个开源的、非盈利的全球性安全组织,致力于应用软件的安全研究。其使命是使应用软件更加安全,使企业和组织能够对应用安全风险作出更清晰的决策。目前OWASP全球拥有220个分部近六万名会员,共同推动了安全标准、安全测试工具、安全指导手册等应用安全技术的发展。
🚩关于OWASP
近几年,OWASP峰会以及各国OWASP年会均取得了巨大的成功,推动了数以百万的IT从业人员对应用安全的关注以及理解,并为各类企业的应用安全提供了明确的指引。OWASP 颁布并且定期维护更新的web安全漏洞TOP 10,也成为了web安全性领域的权威指导标准,同时也是IBM APPSCAN、HP WEBINSPECT等扫描器漏洞参考的主要标准。
💒OWASP ZAP
OWASP ZAP,全称:OWASP Zed Attack Proxy攻击代理服务器是世界上最受欢迎的免费安全工具之一。ZAP可以帮助我们在开发和测试应用程序过程中,自动发现 Web应用程序中的安全漏洞。另外,它也是一款提供给具备丰富经验的渗透测试人员进行人工安全测试的优秀工具。
⚽特色
漏洞分析:对系统进行扫描来发现其安全性隐患渗透测试:对系统进行模拟攻击和分析来确定其安全性漏洞运行时测试:终端用户对系统进行分析和安全性测试代码审计:通过代码审计分析评估安全性风险(静态测试,评审)
🎲安装
在kali中以默认安装,其他平台安装也很简单。项目地址:
下载地址:github: https://github.com/zaproxy/zaproxy/wiki/Downloads
🎮食用指南
启动
在菜单中找到zap的图标,单击即可启动。
初次打开ZAP时,会看到以下对话框,询问是否要保持ZAP进程。保存进程则可以让你的操作得到保留,下次只要打开历史进程就可以取到之前扫描过的站点以及测试结果等。
一般来说,如果对固定的产品做定期扫描,应该保存一个进程做为长期使用,选第一或者第二个选项都可以。如果只是想先简单尝试ZAP功能,可以选择第三个选项,那么当前进程暂时不会被保存。
快速测试
ZAP右上方区域是快速测试窗口,可以开启非常傻瓜式的渗透测试。
输入目标地址后,便可以开始了
点击快速开始后,先对目标进行蜘蛛爬行
对结果的分析,点击警报可以对扫描的结果分析。
由上到下分别为:高、中、低、信息、通过
在窗口最底部,切换到Alert界面,可以看到所有扫描出的安全性风险: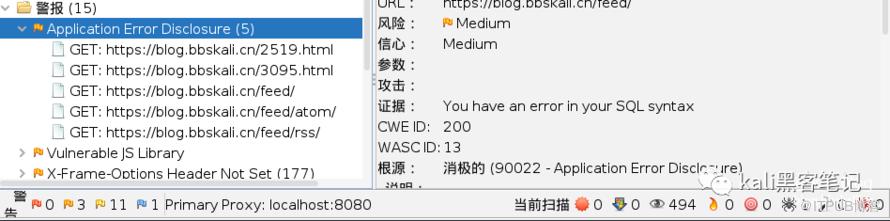
主动扫描
目前默认时被动扫描,如我想单独扫描xss sql等漏洞,不需要蜘蛛爬行等其他方面的测试,怎么办呢?只需要点击主动扫描,点击进程图标。
选举要执行的项目,开始即可。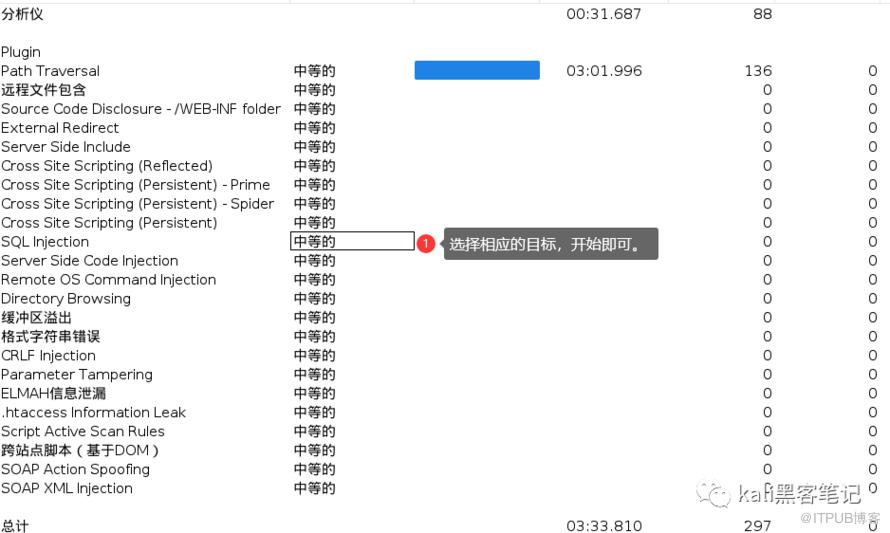
📢注意
本文主要意图是:讨论和使用工具在软件研发领域以及日益增长的安全性问题中面临的测试需求。本文涉及到的工具不可被用于攻击目的。造成法律责任与本文无关。
更多文章 关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。

