Burp Suite是用于攻击web 应用程序的集成平台。它包含了许多工具,并为这些工具设计了许多接口,以促进加快攻击应用程序的过程。
⚽功能介绍
Proxy:拦截HTTP/S的代理服务器,作为一个在浏览器和目标应用程序之间的中间人,允许你拦截,查看,修改在两个方向上的原始数据流。
Spider :网络爬虫,完整的枚举应用程序的内容和功能。
Scanner :[仅限专业版]——是一个高级的工具,执行后,它能自动地发现web 应用程序的安全漏洞。
Intruder:定制的高度可配置的工具,对web应用程序进行自动化攻击,如:枚举标识符,收集有用的数据,以及使用fuzzing 技术探测常规漏洞。
Repeater: 手动操作来补发单独的HTTP 请求,并分析应用程序响应的工具。
Sequencer:用来分析那些不可预知的应用程序会话令牌和重要数据项的随机性的工具。
Decoder:进行手动执行或对应用程序数据者智能解码编码的工具。
Comparer: 通常是通过一些相关的请求和响应得到两项数据的一个可视化的“差异”。
🎯安装
但是在kali中已经默认安装了burp,那么如何在Windows系统中安装和破解呢?安装演示环境:Windows + JDK-17.0.1
安装burpsuite_pro_windows-x64_v2021_12_1.exe
将压缩文件解压至BURP安装目录
首先运行 Loader.vbs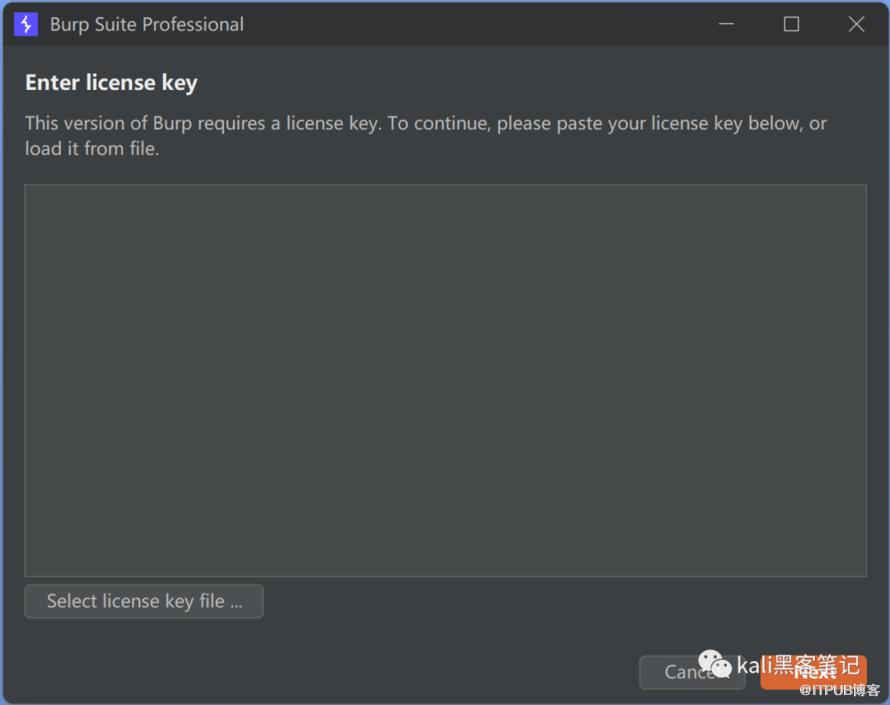
注意:JDK ≥ 17会有警告(JDK版本低于17可忽略此步骤)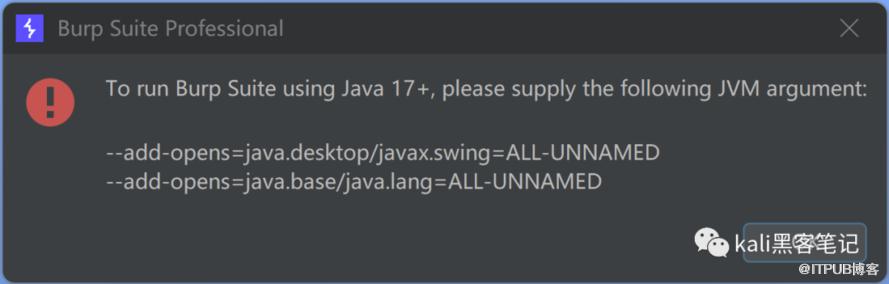
选择运行 Loader_17+.vbs在Loader.vbs的基础上添加参数
--add-opens=java.desktop/javax.swing=ALL-UNNAMED --add-opens=java.base/java.lang=ALL-UNNAMED
将License 栏内容粘贴到 Enter license key 栏
点击 Next
点击 Manual activation
点击 Copy request
将 request 的内容粘贴至 Activation Request 栏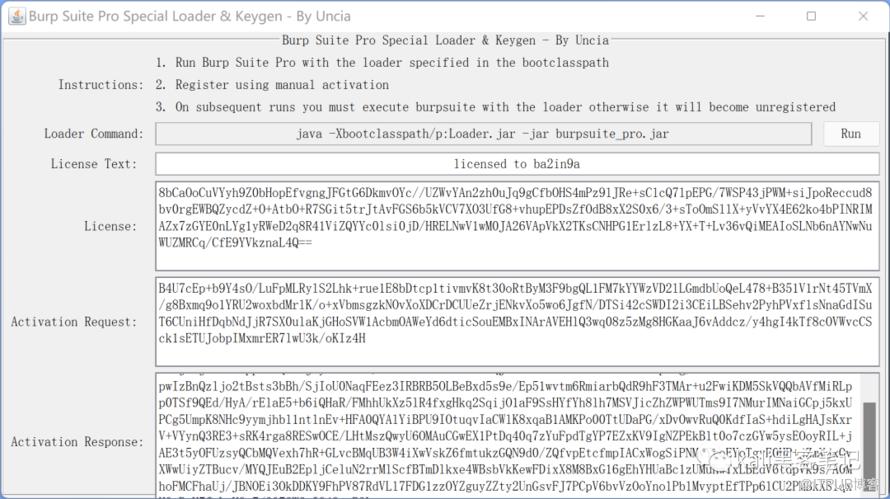
Activation Response 的内容粘贴至 Paste response 处
 点击
Next完成安装。
📚解决中文显示乱码问题
User options -> Display
Font 栏选择任意中文字体
Character Sets 选择Use a specific character set: UTF-8
🎉工具下载
公众号后台回复 BURP (大写) 获取下载链接。
五一福利
五一期间,论坛开放注册。还没注册的小伙伴快去注册吧。
论坛地址:bbskali.cn(线路1) kaliorg.cn(线路2)
更多文章 关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。

