Burp Suite和Sqlmap是web渗透测试中最常用的两款神器。能不能将两者配合起来,让效率最大化呢?别急,文本将为你介绍基于burp的插件sqlipy。
🎲环境
burp suite 2022 sqlmap Jython环境
🚢插件的安装
启动burp suite 打开Extender,选择BApp Store子选项卡。
BApp Store中显示了所有可用 BApp 的列表。您可以阅读每个扩展的说明,并确定可能需要安装哪些扩展。注意:通常不建议同时安装和运行大量扩展,因为这可能会降低性能。理想情况下,您应该为特定目的选择扩展,并在需要时使用它们。
接着,我们在BAPP列表中寻找sqlipy插件。
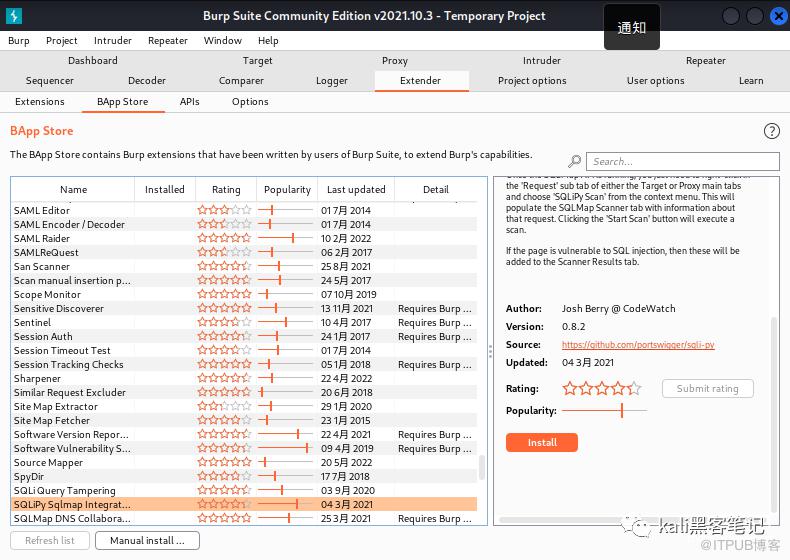 如果,你是初次安装。这时
install按钮是灰色的,需要我们配置Jython环境。如果是java编写的插件,直接导入就行了。但是sqlmap是python编写的,所以需要下载Jython或JRuby,它是python的解释器。
下载完成后,转到Option选项卡,然后在相关环境部分中选择文件。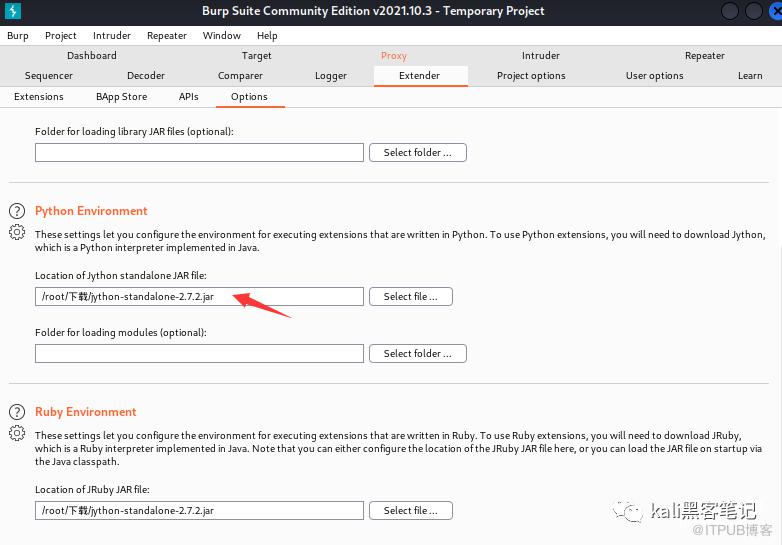 然后,再次到
BApp Store中安装sqlipy即可。然后在插件中启用sqlipy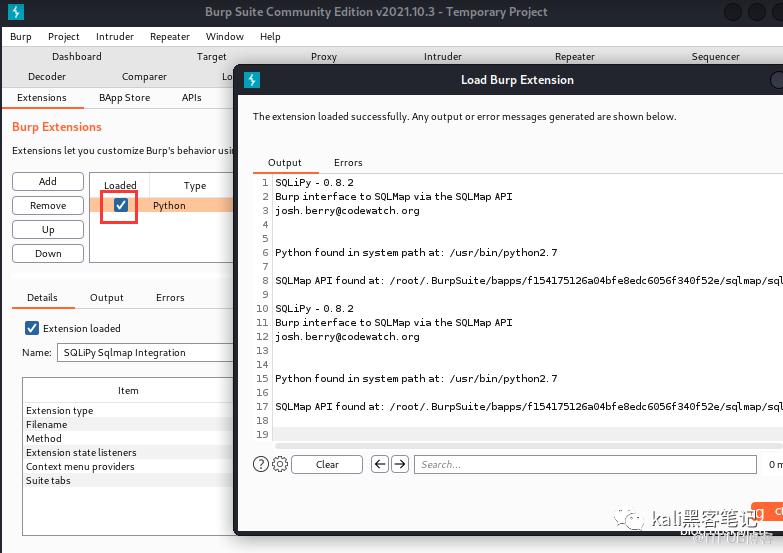
🏠使用SQLiPy
先对可能存在sql注入的链接进行抓包。然后直接发送到SQLiPy中即可。
配置sqlipy
打开sqlipy的选项卡,点击sqlmap api 当然,我们可以利用下面的命令启动
python sqlmapapi.py -s -H 127.0.0.1 -p 9090
配置sqlmap scanner
选择要获取的数据库,或者表名。
然后点击下方的Start Scan,开始扫描。然后我们切换的sqlmap log选项卡中。点击get就可以看到日志了。
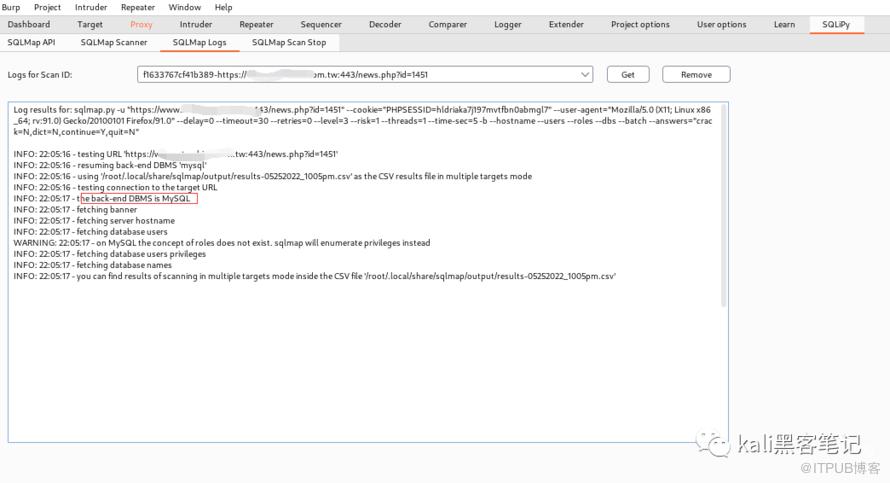 这时我们可以看到,当前连接是存在
sql注入的。
更多硬核文章 关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。

请登录后发表评论
登录
全部评论
