我们在进行暴力破解的过程中,往往会遇到
IP错误次数限制的问题。即当一个IP连续登录错误n次以上。会自动禁用该IP登录。这严重的限制了我们前进的步伐。
关于Fackip
FakeIP是burp中一个伪造ip地址进行服务器爆破的插件,用来防止程序或WAF对我们访问的封锁。
特性
①伪造指定ip
②伪造本地ip
③伪造随机ip
④随机ip爆破
安装
首先我们在其项目地址进行下载插件。https://github.com/TheKingOfDuck/burpFakeIP
下载完成后,运行burp,然后选择Extensions点击Add添加插件。
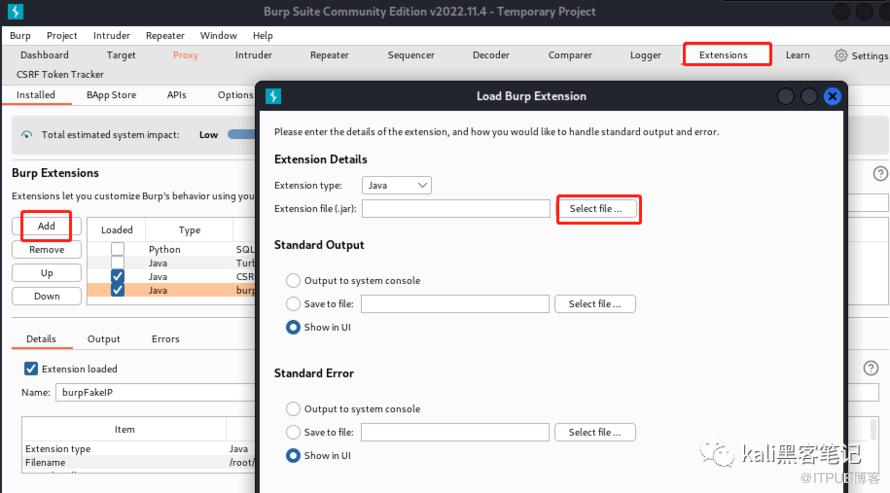
这样,我们的插件就安装完成了。
牛刀小试
🍝伪造指定ip
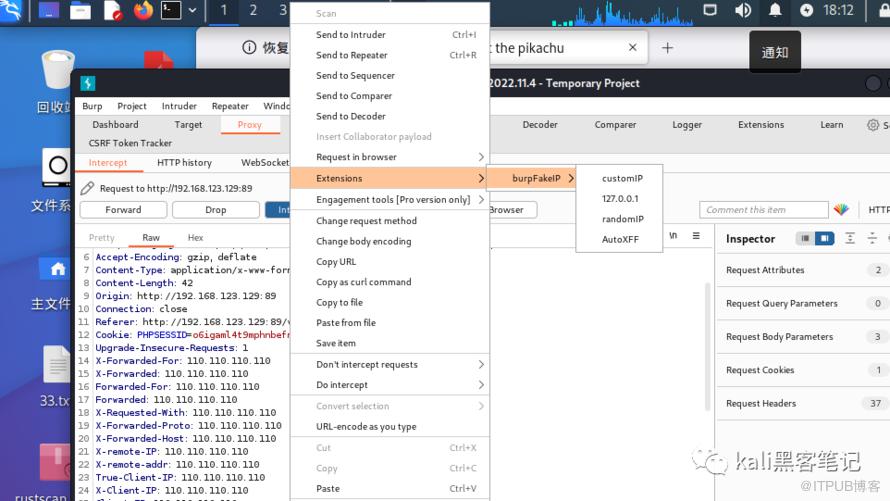
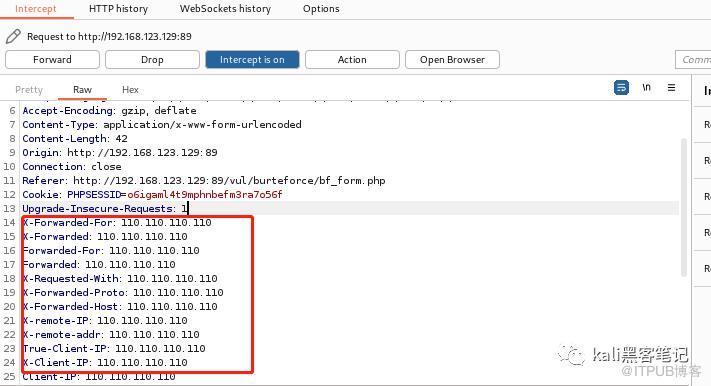
在Repeater模块右键选择fakeIp菜单,然后点击inputIP功能,然后输入指定的ip。程序会自动添加所有可伪造的字段到请求头中。
伪造的IP
🍭伪造本地ip
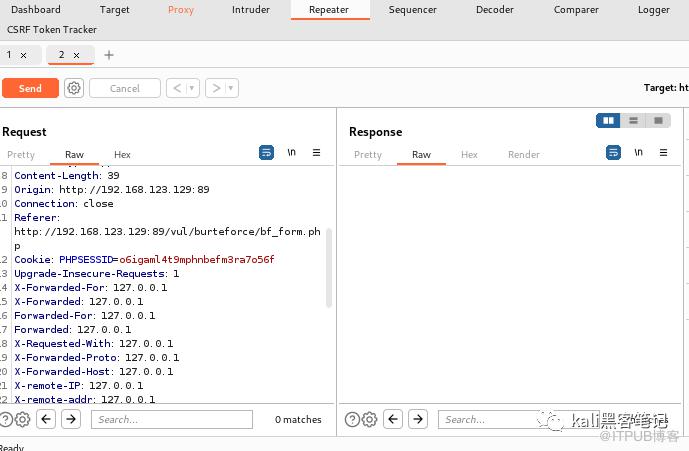
在Repeater模块右键选择fakeIp菜单,然后点击127.0.0.1功能:
🎨伪造随机ip
在Repeater模块右键选择fakeIp菜单,然后点击randomIP功能:
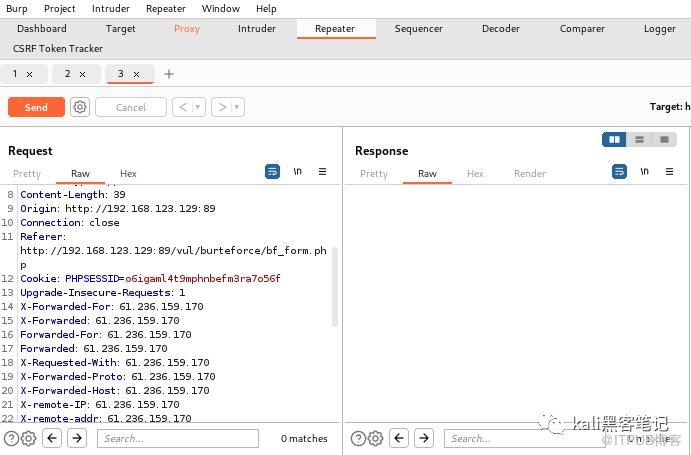
🎯随机ip爆破
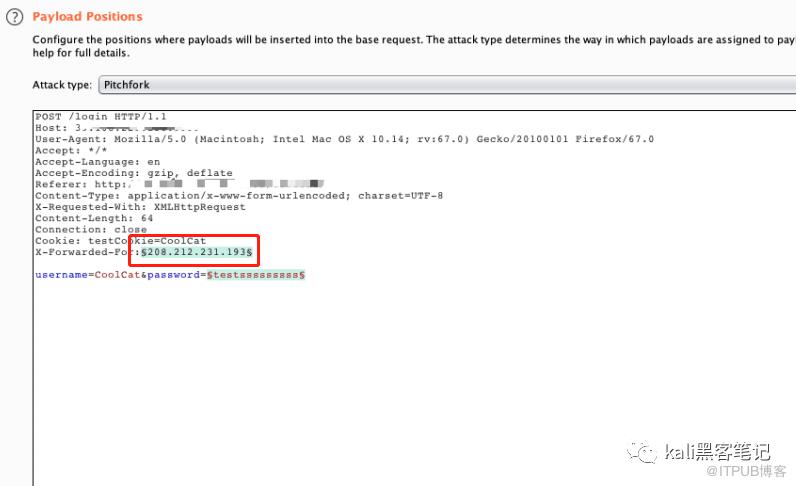
伪造随机ip爆破是本插件最核心的功能。将数据包发送到Intruder模块,在Positions中切换Attack type为Pitchfork模式,选择好有效的伪造字段,以及需要爆破的字段:
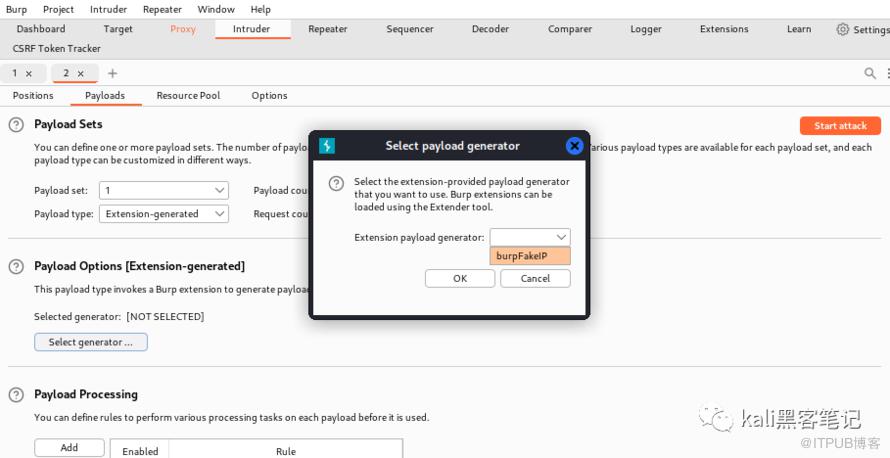
按照箭头顺序将Payload来源设置为Extensin-generated,并设置负载伪fakeIp然后设置第二个变量。
破解效果如下
总结
此工具在一些常规爆破中是可以起到一定的作用的。如暴力破解tpkink路由器后台登录时,常常因IP次数过多而限制。利用此工具就能完美的解决。而在一些大型的程序如dz论坛 就显得力不从心了。
更多精彩文章 欢迎关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。

