本文我们一起来学习
web渗透测试中常用的思路和方法。让我们一起来快乐学习吧。
找后台
对于一个web程序而言。开发者会提供web页面管理系统。这就包括了web文章的删除、更新、发布、用户的管理等常规操作。而我们的目的就是拿到web控制台的权限,从而进一步提权。对于后台的查找,一般情况下在域名后门都是admin admin.php等结尾。当然这个后台地址是可以修改的。
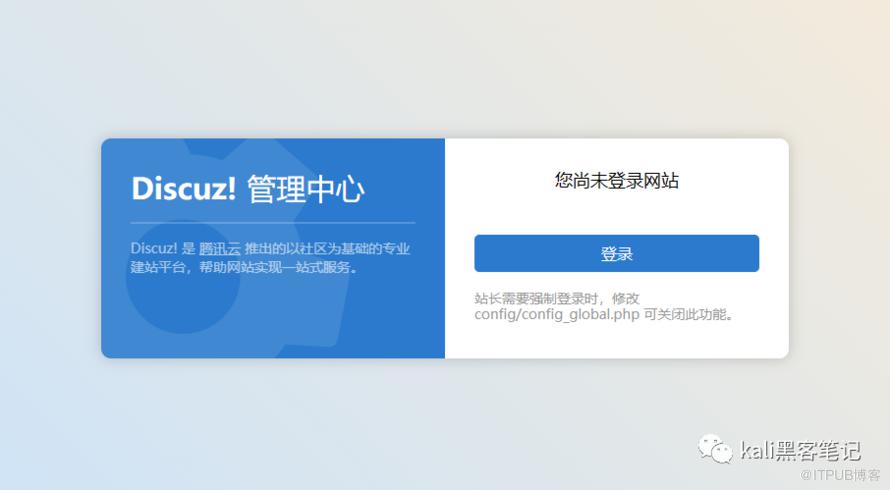 除此之外,我们可以利用各种工具,进行站点目录的扫描。(站点后台、备份文件、其他敏感目录)这里我们用kali中自带的工具
dirb为例。
dirb https://bbskali.cn
弱口令
很多开发者将程序交给客户后,为了方便客户测试。用的都是相对简单的密码。环境上线后,管理员也懒得去修改密码,也因此埋下了隐患。所谓弱口令就是常见的一些用户名或者密码,如(admin test root 123456 12345678 000000)。当然这也是靠的运气!
密码破解
在弱口令无果的情况下,攻击者往往通过组合密码的形式进行暴力破解。这里涉及到的工具比较多,可以参考往期的教程。
《burp破解路由器密码》 《暴力破解web密码》
JS信息泄露
对于web站点,离不开js文件。在很多js文件中存在很多的信息泄露。这里文件中包含很多敏感信息,如各类接口中包含用户敏感信息,系统敏感文件等待。(尤其是电商系统)可能存在用户信息泄露。
0day
0day漏洞是指负责应用程序的程序员或供应商所未知的软件缺陷。即程序本身存在漏洞,如phpmyadmin未授权漏洞。无需以上操作,根据漏洞利用工具,可以直接拿下系统权限。
提权
如果你运气爆破,顺利进入系统。这时简单的web管理系统已不能完全满足你的要求。通过系统文件上传,我们可以上传web shell。通过提权得到目的shell。
安全建议
请勿使用弱口令 定期更改系统口令 关注安全新闻,定期修补漏洞。
原文作者:Kali笔记;如有侵权,请联系管理员删除。

