本文为大家推荐一款
kali中自带的一款web安全测试工具Fuzz。可以将其理解为Fuzz一款暴力破解工具。根据用户提供的字典,获取web站点的敏感目录和信息。让我们一起来学习吧!
关于工具
WFuzz是基于Python开发的Web安全模糊测试工具。可以在在HTTP请求里注入任何输入的值,针对不同的WEB应用组件进行多种复杂的爆破攻击。比如:参数、认证、表单、目录/文件、头部等等。
查看帮助
wfuzz -h
牛刀小试
格式
wfuzz -w 字典 地址 #https://bbskali.cn/FUZZ
如上命令使用-w参数指定字典位置,然后跟上一个要测试的地址,所列的例子中有一个FUZZ单词,这个单词可以理解是一个占位符,这样就大概了解了wfuzz的基本运行原理。
Wfuzz爆破文件
这个在测试时最常用了,我们可以得到站点的管理地址,或者其他文件等等。
wfuzz -w web.txt https://bbskali.cn/FUZZ.php
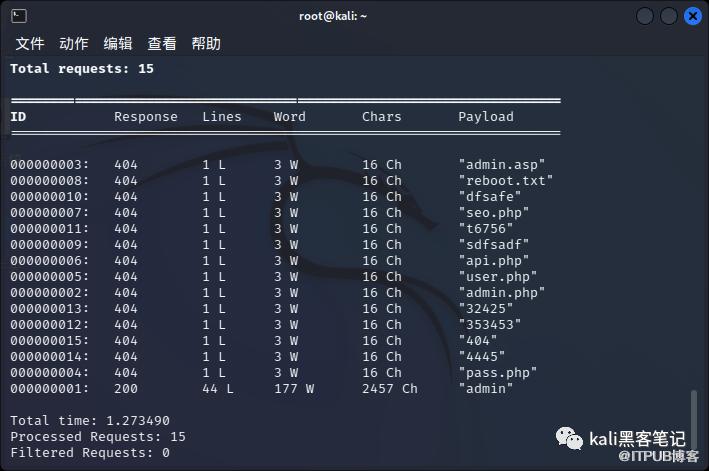 通过返回结果我们可以知道很多信息,从左往右看,依次是
编号、响应状态码、响应报文行数、响应报文字数、响应报文正字符数、测试使用的Payload。在上述测试中,响应为404的则意味着不存在该文件,200则存在该文件。
Wfuzz爆破目录
wfuzz -w web.txt https://bbskali.cn/FUZZ
遍历数据
当我们访问地址为:https://bbskali.cn/space-uid-1.html可获取uid为1的个人信息uid参数可以遍历,已知123为三位数纯数字,需要从000-999进行遍历,也可以使用wfuzz来完成:
wfuzz -z range,000-999 https://bbskali.cn/space-uid-Fuzz.html
密码破解
当我们发现一个登录框,没有验证码,想爆破弱口令账户。请求地址为:http://bbskali.cn/login.php
POST请求正文为:username=&password=
wfuzz -w userList -w pwdList -d "username=FUZZ&password=FUZ2Z" http://bbskali.cn/login.php
刷阅读量
当我们发现一篇文章可以刷阅读量(如伪造IP),如当在浏览器中进行刷新页面,我们的阅读量也会发生变化。因此我们便可以用wfuzz刷阅读量了。代码如下:
wfuzz -z range,0000-9999 -H "X-Forwarded-For: FUZZ" https://blog.bbskali.cn/3784.html
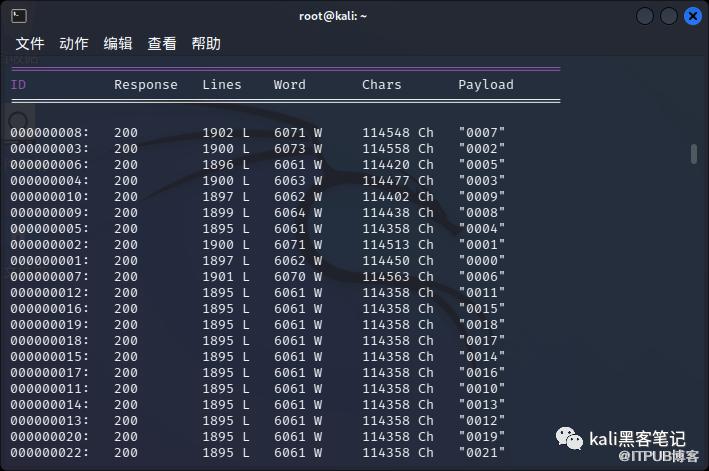 效果如下
总结
Wfuzz可以说是一个比较全能型的工具。很多功能我们会在后面的文章中给大家讲解。
更多教程 欢迎关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。

