TCPDump是一款强大的网络抓包工具,它可以帮助网络管理员或安全专家监视和分析网络数据包。本文将详细介绍TCPDump的使用方法,以及如何解读TCPDump抓包结果。
安装
TCPDump在Linux中已经默认安装。如果没有安装可以利用yum apt opkg等命令直接进行安装。
查看帮助
tcpdump -h
常用命令
| 🐨参数 | 🌏命令说明 |
|---|---|
-a |
尝试将网络和广播地址转换成名称 |
-d
|
把编译过的数据包编码转换成可阅读的格式。 |
-e
|
在每列上显示连接层级的文件头 |
-f
|
用数字显示网际网络地址 |
-i
|
使用指定的网络设备送出数据包 |
-v
|
详细显示指令执行过程 |
-w
|
把数据包数据写入指定的文件 |
实列
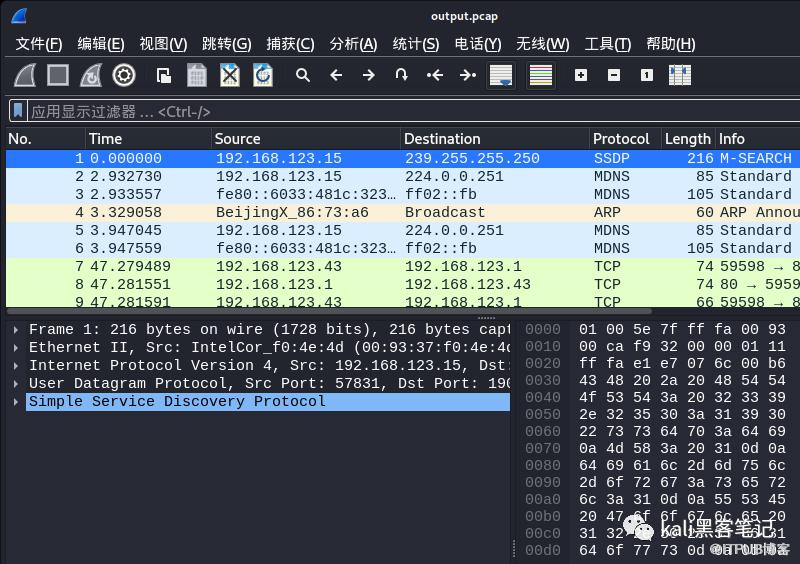
捕捉数据包,并将其保存为pcap格式数据包。保存完成的数据包,我们可以利用wireshark工具打开。默认监听的网卡为eth0,运行一段时间后,按ctrl+c停止抓包,数据会自动保存。
tcpdump -w output.pcap
 🦉捕获指定IP
通常情况下,TCPDump会捕获全局域网的数据包。这样会造成数据包很大,不易分析数据,因为我们可以对其进行简单的过滤。如,只捕获192.168.123.43这台设备的数据包。
tcpdump host 192.168.123.43
🐌捕获特定协议
TCPDump 可以通过协议名称(tcp udp icmp arp)过滤要捕获的数据包。
tcpdump tcp #只捕获TCP流量
🐼捕获特定端口
tcpdump port 80
🐼捕获HTTP
tcpdump -i eth0 -w kali.pcap port 80
更多精彩文章 欢迎关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。
上一篇:
Esp8266入门即是巅峰
下一篇:
利用Kali扫描周围的蓝牙设备

请登录后发表评论
登录
全部评论
