Gophish是基于企业级的开源网络钓鱼工具包,专为企业和渗透测试人员设计。旨在利用此平台对公司内部人员进行安全培训和风险预警。
注意:本文仅供学习和安全研究,反对一切危害网络安全的行为,造成法律后果请自负!
安装
Gophish非常简单,下载对应的Windows,Mac和Linux平台的二进制版本。并运行二进制文件即可。当然,还支持源码、docker安装等多种方式。
二进制文件安装
下载对应系统的版本,直接运行对应的二进制文件即可。(推荐新手和网络有问题的小伙伴)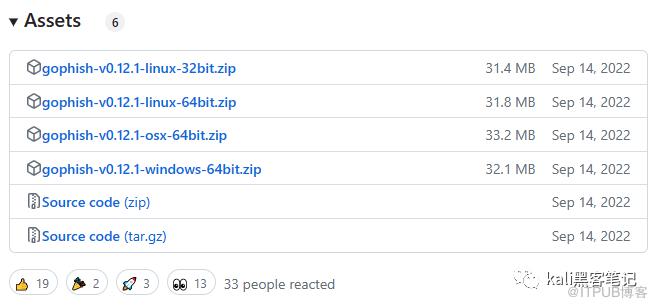
源码安装
git clone https://github.com/gophish/gophish.git
cd gobuild
./gophish
运行
利用chmod命令给文件添加可运行权限。运行效果如下
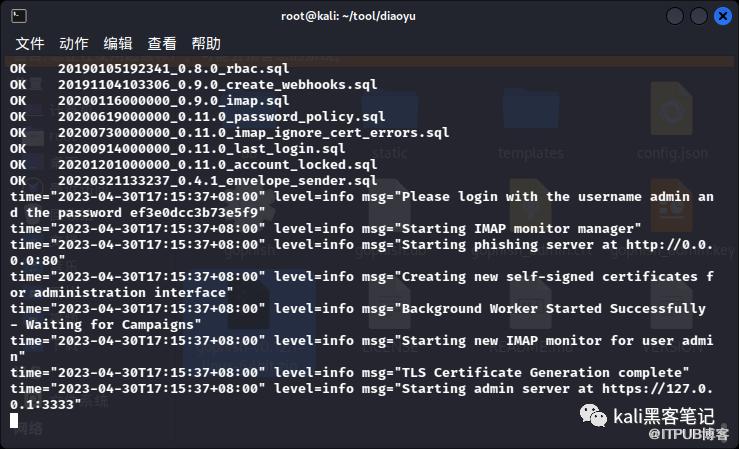
浏览器访问https://127.0.0.1:3333 进入系统登录页面。
根据系统运行日志找到初始账号和密码。进行登录。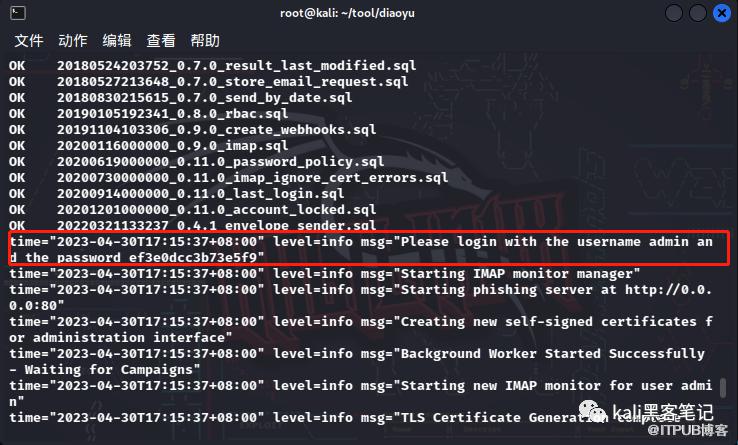
登录后,根据提示修改密码,方便下次登录。
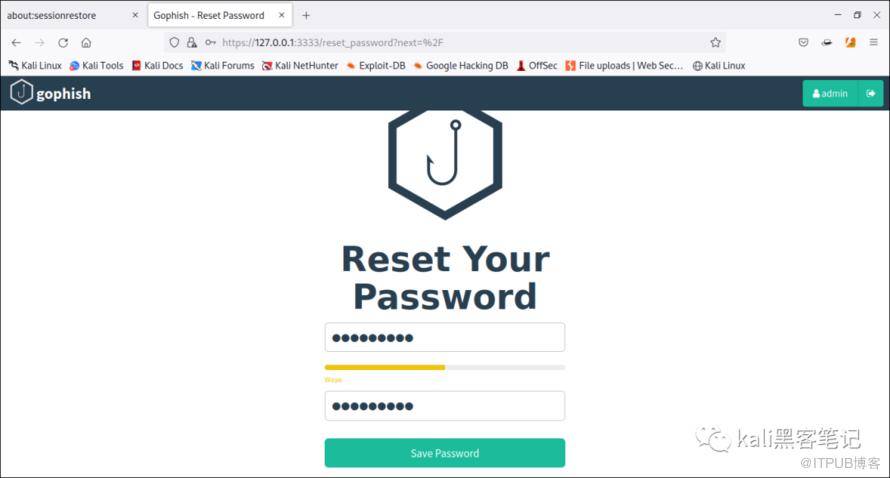
最后登录界面如下
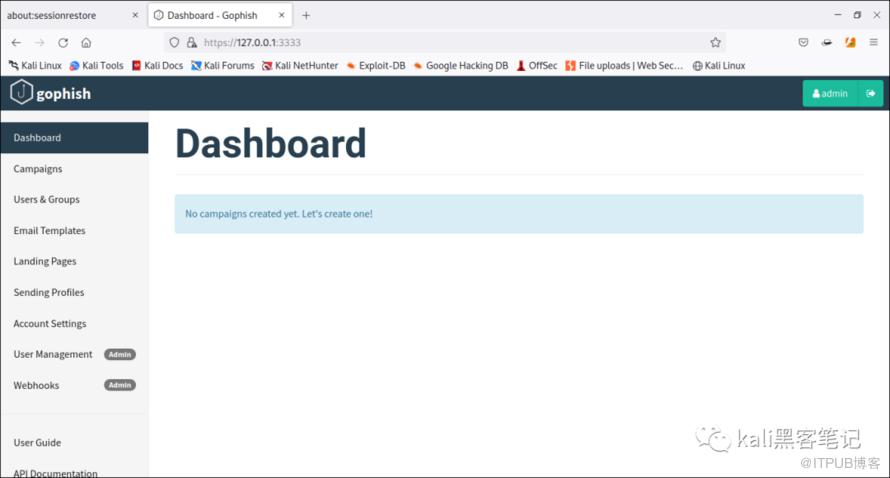
左侧菜单栏大体为
配置邮件服务
进入后台后找到 Sending Profiles然后点击add Profile
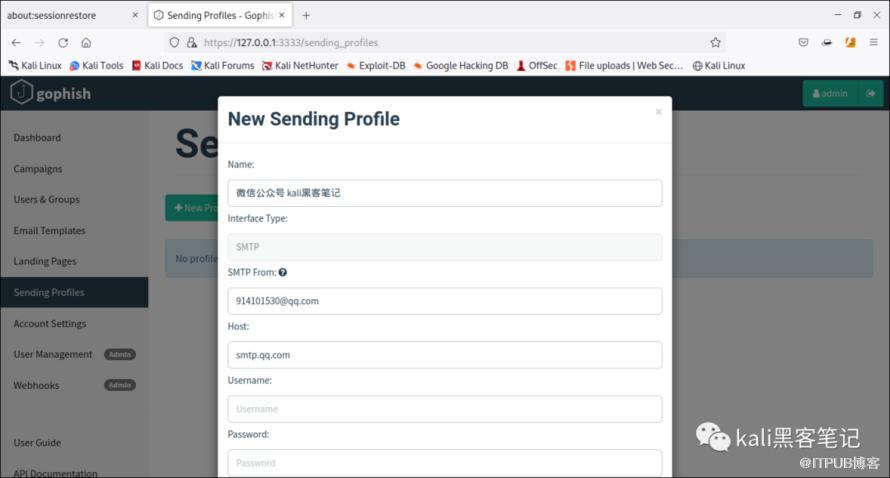
参数讲解
Name随意填写From邮件发送人,与下面的Username一致。Hostsmtp服务地址,Username和Password为上面创建的邮箱用户。
配置完成后,可以点击Send Test Email 来测试是否能发送邮件。在第三个 input填入收件人邮箱,点击 Send。
创建邮件内容模板
在左侧栏找到 Email Templates,点击添加新模板。在这里我们可以使用 GoPhish 的邮件模板导入功能。打开qq邮箱点击下方的显示原文
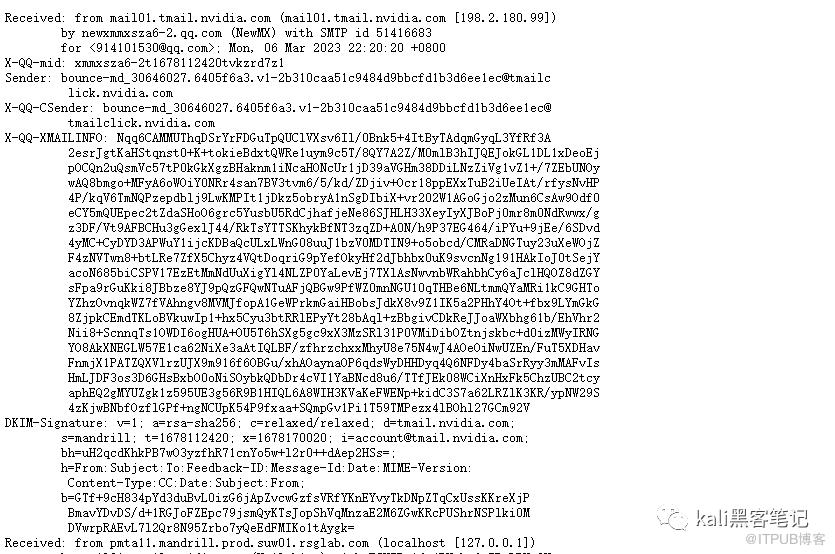
复制原文内容到我们的模板中即可。
创建钓鱼页面
在左侧栏找到Landing Pages,点击新建页面。
创建一个简单的表单提交页面。注意格式为:
<form method="post" name="login" role="form">
<p>
<label for="name" class="sr-only">用户名</label>
<input type="text" id="name" name="name" value="" placeholder="用户名" class="text-l w-100" autofocus=""></p>
<p><label for="password" class="sr-only">密码</label><input type="password" id="password" name="password" class="text-l w-100" placeholder="密码"></p><p class="submit">
<button type="submit" class="btn btn-l w-100 primary">登录</button>">
</p>
</form>
添加收件人
左侧栏找到Users & Groups点击添加
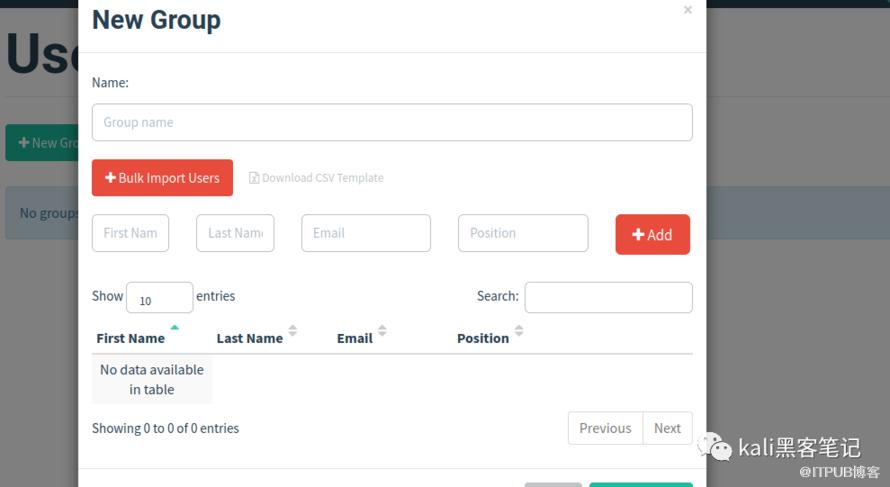
当然也支持导入
发送
在左侧栏找到Campaigns,点击新建
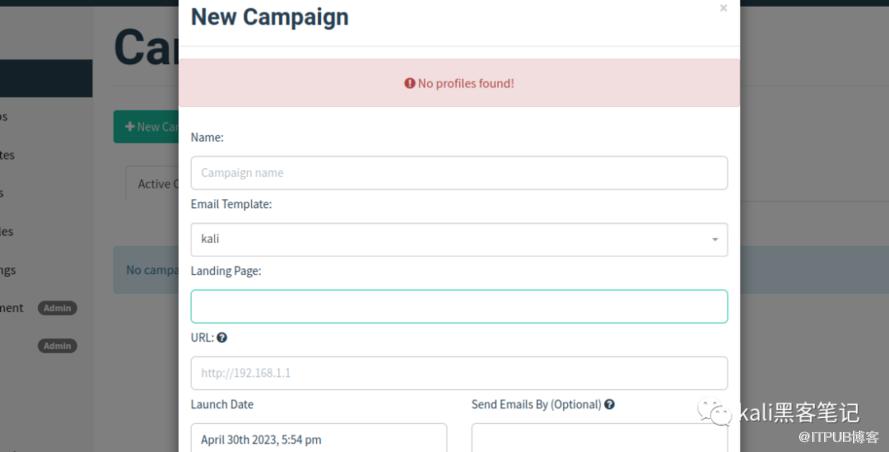
依次添加模板 收件人等相关信息,点击发送即可。
注意事项
目前,由于安全因素,25端口均以被各大厂商禁用.可以选择465端口。根据你的邮箱服务厂商进行选择。当然你也可以自行搭建邮件服务。
更多精彩文章 欢迎关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。

