好久没有更新和WiFi相关的工具了。因为给大家更新一期类似
fluxion的WiFi安全工具airgeddon
安装
注:本次安装环境为kali Linux 最新版。旧版可能出现依赖环境问题。
git clone https://github.com/v1s1t0r1sh3r3/airgeddon.git
cd airgeddon
./airgeddon.sh
执行命令后,会自动检查和安装缺失的环境。(若环境安装失败,请用官方最新的源,不要用网上的源。)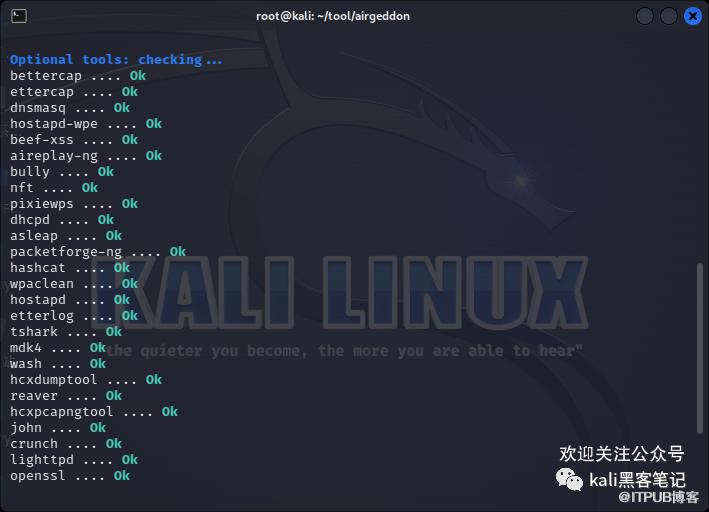
小试牛刀
接下来选择你的无线网卡(虚拟机安装的kali必须用usb无线网卡。)
 然后出现下方的界面。
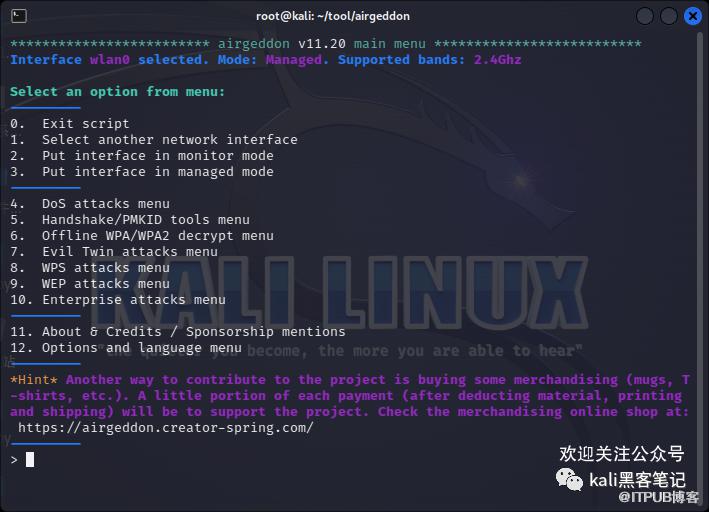
每个菜单的大体意思为:
| 🎃序号 | 🐼菜单 | 🎨说明 |
|---|---|---|
| 0 | Exit script | 退出脚本 |
| 1 | Select another network interface | 选择其他网卡 |
| 2 | Put interface in monitor mode | 开启网卡监听(用于扫描WiFi) |
| 3 | Put interface in managed mode | 退出监听模式 |
| 4 | DoS attacks menu | DoS(洪水) 攻击 |
| 5 | Handshake/PMKID tools menu | 握手/PMKID攻击(成功率100% 但必须有该漏洞才可以) |
| 6 | Offline WPA/WPA2 decrypt menu | WPA/WPA(传统的WiFi破解模式) |
| 7 | Evil Twin attacks menu | WiFi钓鱼攻击 |
| 8 | WPS attacks menu | WPS攻击 |
| 9 | WEP attacks menu | WEP攻击 |
| 10 | Enterprise attacks menu | 企业攻击 |
| 11 | About & Credits / Sponsorship mentions | 关于 |
| 12 | Options and language menu | 其他选项和语言设置(没有中文) |
开启网卡监听并扫描网络
首先输入2开启网卡为监听模式,接着输入5抓取握手包。当然也可以用其他工具获取握手包文件。
选择要破解的WiFi
获取握手包文件
密码破解
如果你没有对应的密码字典,不用担心airgeddon 会帮助你生成字典,或者利用hashcat来帮你破解。
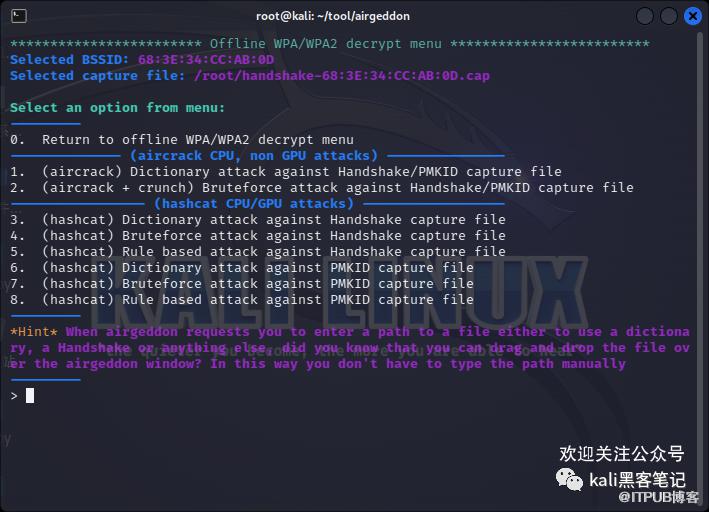
这里我们用hashcat进行破解演示。
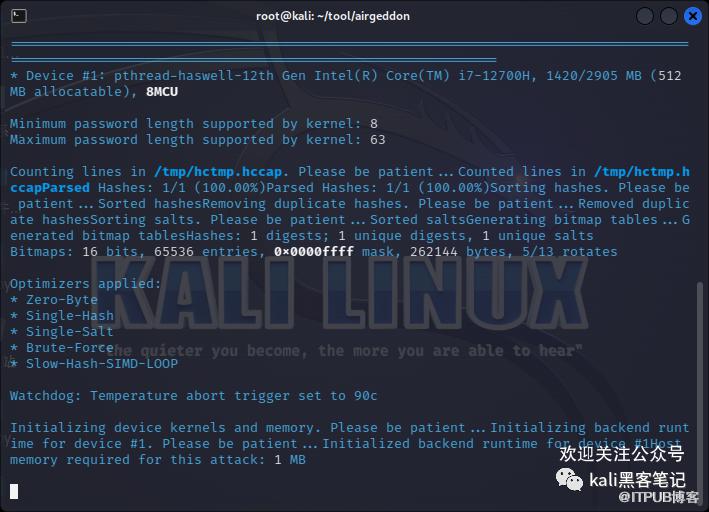
在实验中,为了节约时间,我用的8-9位(最小8位 最大9位)纯数字密码进行破解测试。耗时约为3分钟左右(当然和你电脑性能有关)
WiFi钓鱼测试
在主菜单中选择7进入钓鱼菜单。
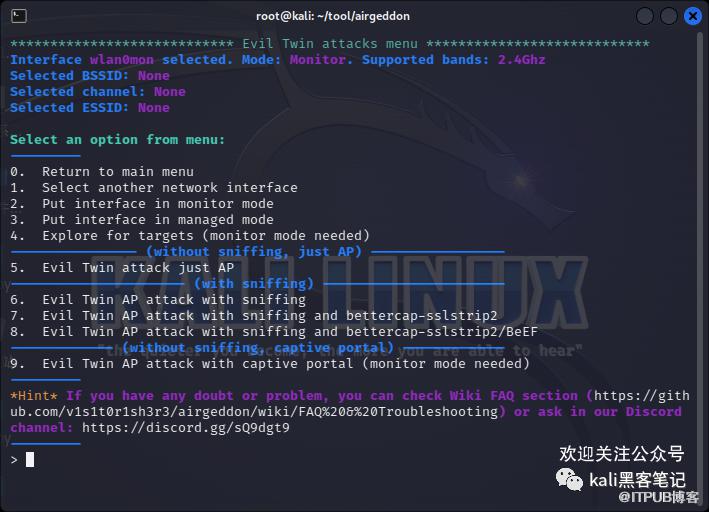
然后输入5进行钓鱼攻击。基本和fluxion的玩法是一样的。
视频演示
总结
airgeddon基本包含了我们常见的WiFi破解工具(wifite fluxon )的所有功能。同时hashcat的引入大大加强了WiFi跑字典的痛苦。总体而言还是挺不错的。
更长精彩文章文章和视频 欢迎关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。
上一篇:
低成本打造物联网插线板
下一篇:
Esp8266获取B站粉丝 获赞 投稿数

请登录后发表评论
登录
全部评论
