Xshell是一款功能强大、并且非常出色的终端连接工具软件。软件拥有强大的SSH远程终端客户端、SSH终端管理器,并且具备标签式的环境,动态端口转发,自定义键的映射关系,用户定义的按钮,脚本。也是笔者运维学习中必不可少的工具之一。
xshell中存放着很多连接过的账号和密码(需记住密码)。当攻击者获得系统权限后,便可以获取xshell中保存的所有密码。
实验环境
Xshell7 Windows11
关于
SharpXDecrypt是一款针对Xshell全版本凭证一键恢复工具,针对Xshell全版本在本地保存的密码进行解密,包括最新的7系列版本!注意:仅供个人恢复密码使用,请勿恶意进行危害网络安全的行为。
项目地址:https://github.com/JDArmy/SharpXDecrypt
实验
直接在项目地址中,下载exe文件。
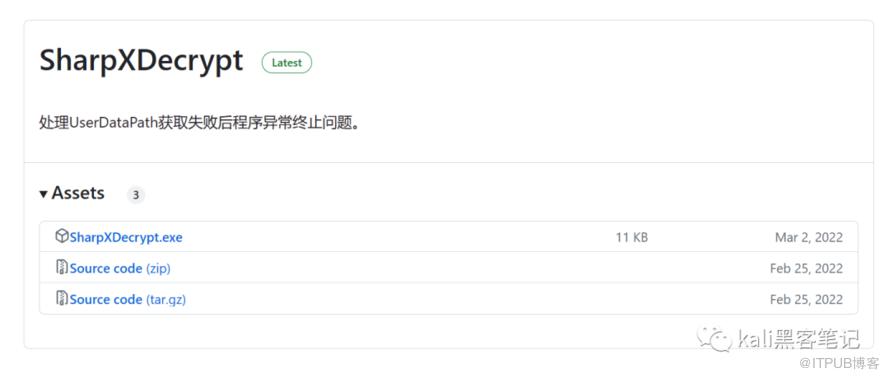 在cmd目录中运行命令即可。
CS运行
和我们运行其他程序的方法类似
execute-assembly /path/to/SharpXDecrypt.exe
安全意见
及时修补系统对应的漏洞 尽量不要记住密码,因为Xshell密码是在本地加密存储的。


更多精彩文章 欢迎关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。
上一篇:
网安术语知道少
下一篇:
对Linux进行压力测试

请登录后发表评论
登录
全部评论
