我们再利用cs或其他工具时,都会面临一个问题。那就是如何保证自身IP安全。
BounceBack能够很好的对IP进行隐形重定向器,确保红队安全。
关于
BounceBack 是一个功能强大、高度可定制和可配置的反向代理,具有 WAF 功能,可将您的 C2/网络钓鱼/等基础设施隐藏起来,使其免受蓝队、沙盒、扫描程序等的攻击。它通过各种过滤器及其组合使用实时流量分析,将您的工具隐藏起来,不让非法访问者看到。
安装与使用
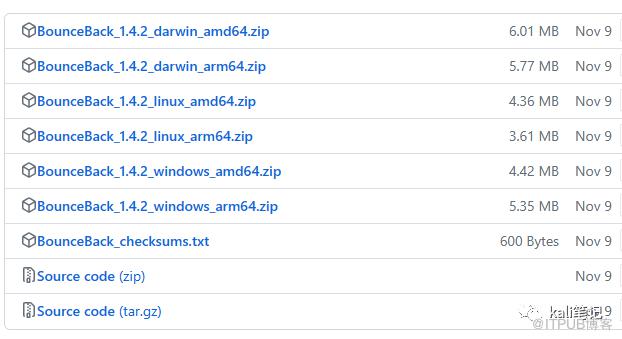
我们直接在Releases发布页下载即可。当然也可以进行源码编译。这里我们以kali安装为例。注意选择时先用uname -a 命令来确定自己的系统版本。然后在下载。
wget https://github.com/D00Movenok/BounceBack/releases/download/v1.4.2/BounceBack_1.4.2_linux_arm64.zip
#解压
unzip BounceBack_1.4.2_linux_arm64.zip
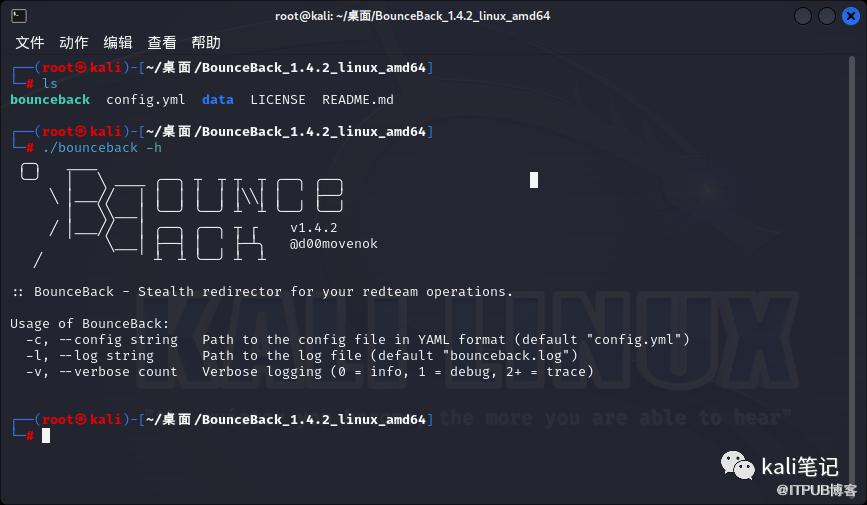
 查看帮助
./bounceback -h
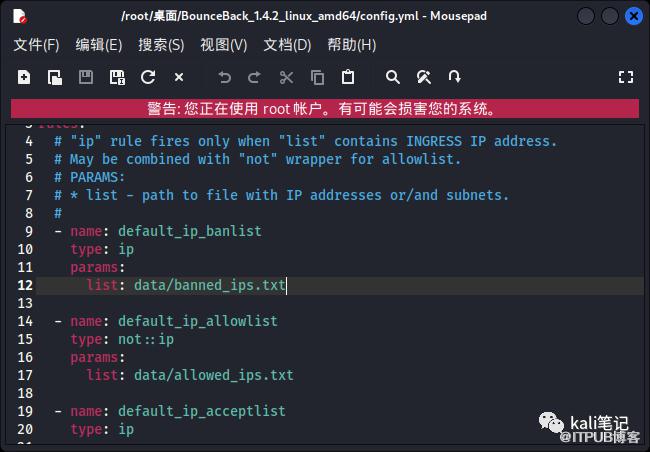
 根据需求,修改
config.yml配置文件。
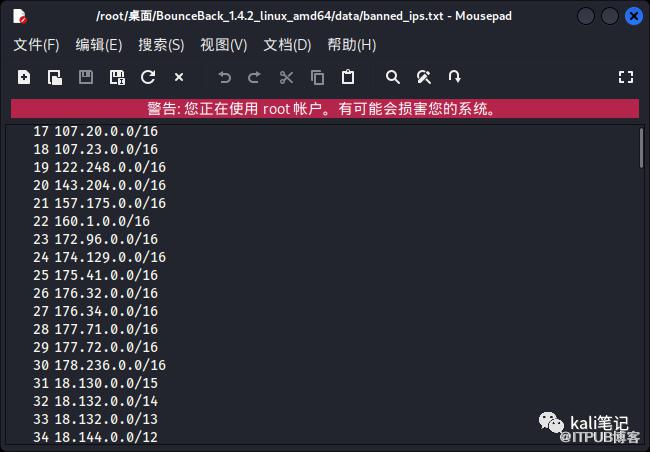
 在
data目录下,可以增加你的代理IP,这里官方也提供了部分IP。
 启动
./bounceback -c config.yml
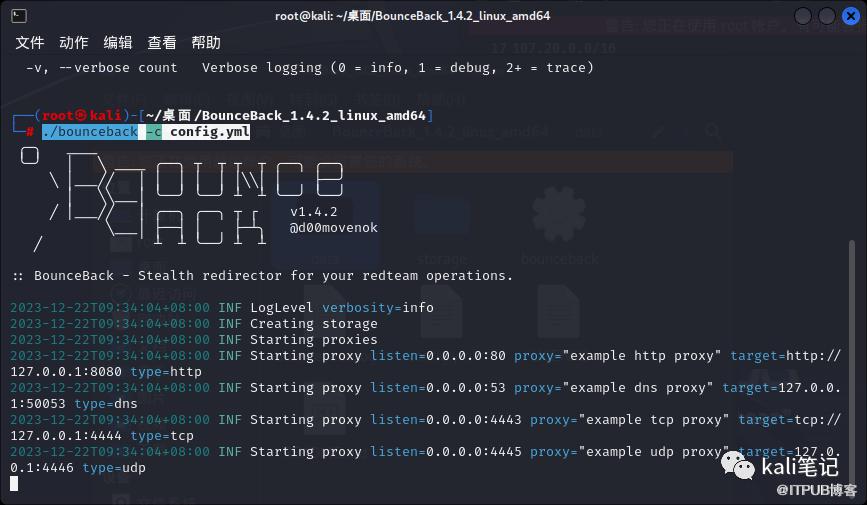 然后,我们查询自己的IP地址。
原文作者:Kali笔记;如有侵权,请联系管理员删除。
上一篇:
关于MySQL密码 你不知道的事
下一篇:
Redis在渗透测试中的利用

请登录后发表评论
登录
全部评论
