在web“肾透”测试中,一款优秀的工具能帮助我们快速的找到站点可能存在的漏洞。根据漏洞我们可以获得系统权限。在kali中自带了很多优秀的扫描工具,如wpscan nikto等等。本文为大家介绍kali中自带的另外一款优秀工具
Skipfish
关于
Skipfish是一款Web应用程序安全侦察工具。它通过执行递归爬取和基于字典的探测确定站点的目录结构。已经可能存在的站点漏洞等。
功能特性
高性能 高度优化的HTTP处理,最小的CPU占用空间轻松实现响应目标的每秒2000个请求。 极易上手 通过帮助文档,可以快速上手。
查看帮助
我们执行下面命令,可以查看当前的帮助文档信息。
skipfish -h
使用
常规使用
扫描站点 blog.bbskali.cn并将结果保存在kali目录中。执行下面命令:
skipfish -o kali https://blog.bbskali.cn
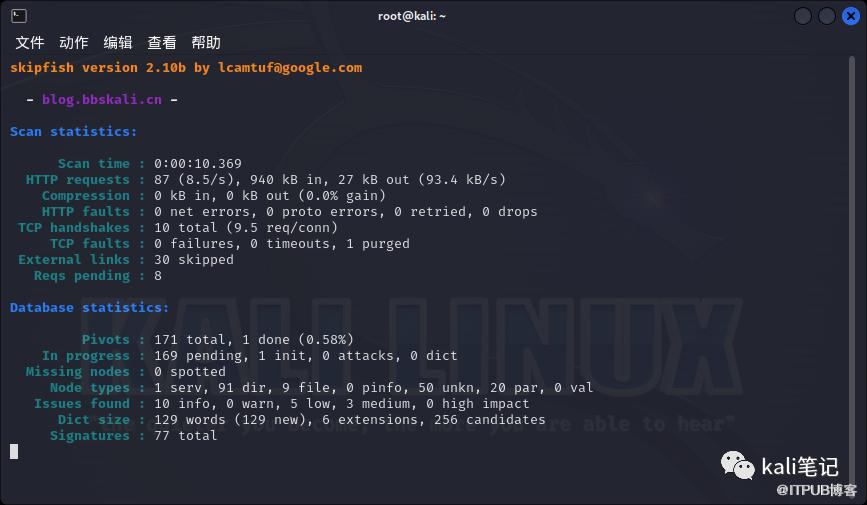 执行命令后,开始扫描。我们耐心等待,当扫描完成后便可以在
kali目录中查看扫描报告。
多个站点
如果你有多个站点,可以将站点统一放到txt文件中。执行下面命令:
skipfish -o kali @kali.txt
使用字典
如果感觉Skipfish字典的扫描结果你不满意,可以用你自己的字典进行扫描。命令如下
skipfish -o kali -S 字典.wl https://blog.bbskali.cn
扫描效果
更多精彩文章 欢迎关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。
上一篇:
一款强大的密码字典生成工具
下一篇:
关于MySQL密码 你不知道的事

请登录后发表评论
登录
全部评论
