nmap是我们最常用的工具。但是命令太多了,没办法全部记下。我们在实际工作中只需要记住最常用的几条命令就行了。
主机发现
里面nmap,我们可以扫描在同一局域网内有哪些设备在线。常用命令如下:
nmap 192.168.50.1/24 -sL
上面命令,会列出所有的IP地址。如果是在线设备,后面会有设备命令。
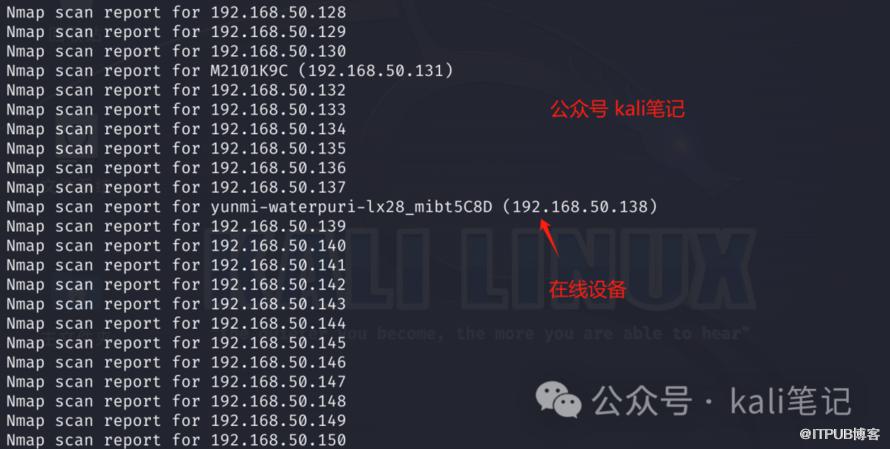 但是在实际中。阅读效果不佳,如果只想要在线设备的IP,执行下面命令即可:
nmap 192.168.50.1/24 -sn
端口扫描
nmap最基本的功能便是端口扫描了。通过扫描发现目标开启的端口。从而进行测试!
#指定端口扫描
nmap 192.168.50.1 -p 21
#指定端口范围
nmap 192.168.50.1 -p 21-80
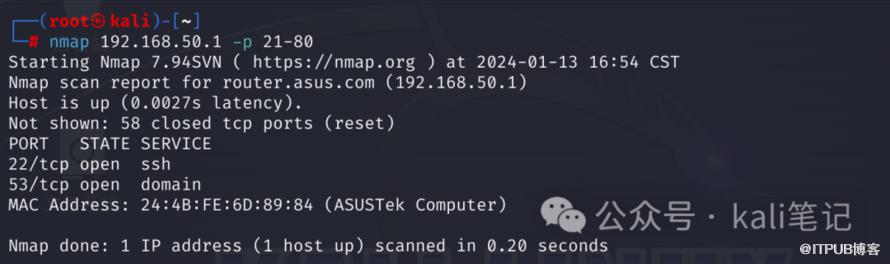 如果端口开启,则显示
open
服务扫描
通过nmap扫描,不仅能查看目前开启了哪些端口,还能查看对应端口运行的服务。
nmap 192.168.50.1 -p 22 -sV
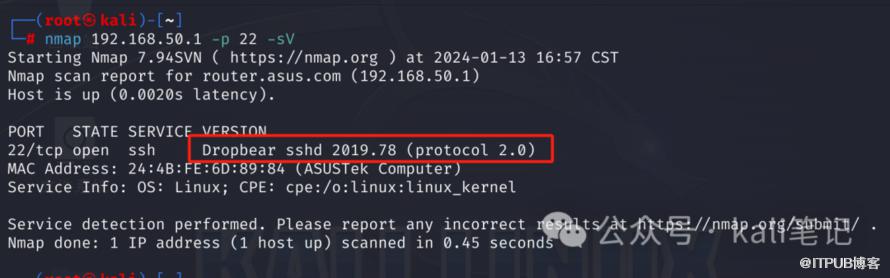 注意: 在实际中,我们都是多条命令配合在一起扫描,这样效果更佳。
操作系统扫描
通过nmap扫描,我们可以得到操作系统的类型是Linux还是Windows。
nmap 192.168.50.1 -O
 同样,在实际中
-O命令配合其他命令一起使用。
扫描强度
有时候,由于目标防火墙的存在,nmap是没法扫描到我们所需的结果。这时我们可以添加一个参数-T [0-5]来扫描。数值越小,越隐秘,扫描速度越慢。示例:
nmap 192.168.50.1 -T4 -A -O
逃逸防火墙
当目标主机存在防火墙,我们无法扫描到所需要的结果。可以添加-f命令来逃逸防火墙。也可以通过-mtu设置偏移量。
nmap 192.168.50.1 -f -mtu 32
脚本利用
namp并不仅仅是端口、服务扫描。配合脚本还可以进行密码破解、whois查询、XSS、sql注入检测等。
🐯XSS
Nmap -sV --script=http-unsafe-output-escaping <target>
🚵SQL注入
nmap -sV --script=http-sql-injection <target>
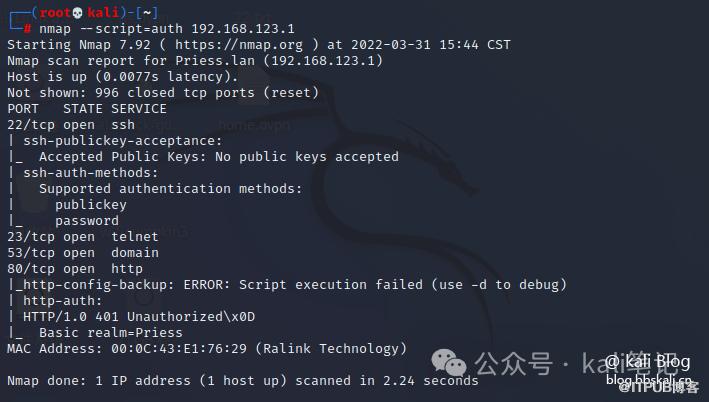
✈️弱口令检测
nmap --script=auth 192.168.50.1
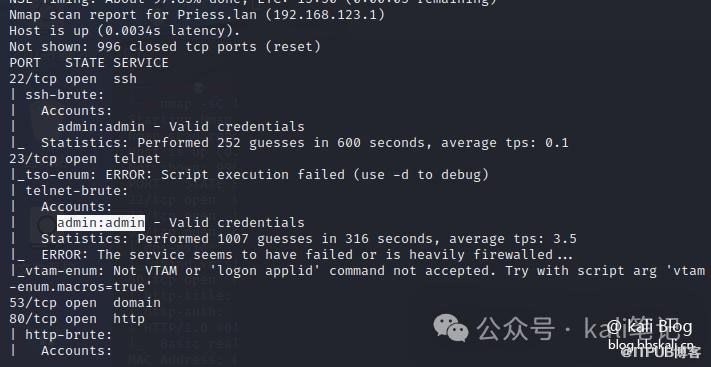
 😘暴力检测
nmap --script=brute 192.168.50.1
 ☢️子域名查找
通过dns解析记录,可以查到对应的子域名信息。
nmap --script external bbskali.cn
更多精彩文章 欢迎关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。
上一篇:
一款小工具 在U盘中部署Web环境
下一篇:
一款自动化渗透工具包 TscanPlus

请登录后发表评论
登录
全部评论
