在前几期文章中,我们讲到了各种内网穿透的工具。口碑最好的便是Frp这款工具了。因配置简单,并支持设备范围广而为人所熟知。但是自从
0.52版本开始支持TOML、YAML和JSON进行配置。原先的ini已弃用,并将在未来版本中删除。
本文,我们以最新的0.54版为例,为大家介绍frp穿透教程。
实验环境
公网服务器(Centos7.6) 内网设备(kali)
配置公网服务器
我们首先执行命令uname -a查看系统的架构。根据系统架构下载对用的Releases包。
uname -a
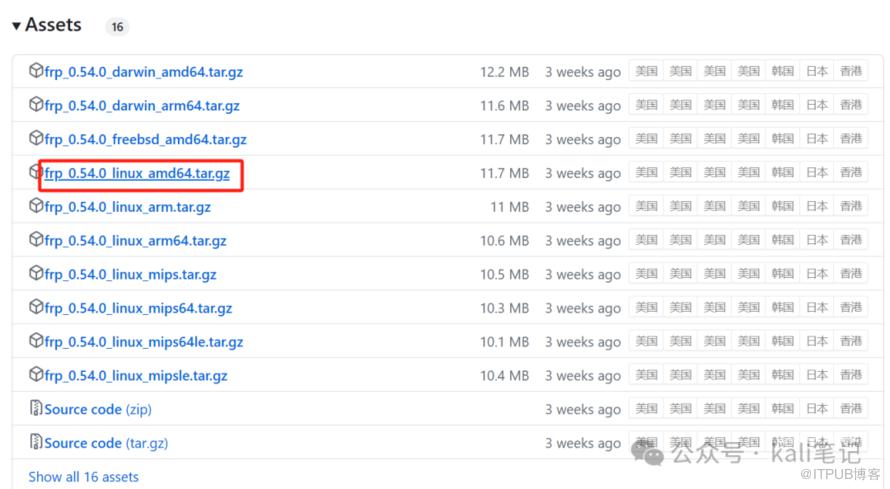 下载frp至本地。
wget https://mirror.ghproxy.com/https://github.com/fatedier/frp/releases/download/v0.54.0/frp_0.54.0_linux_amd64.tar.gz
tar -xzvf frp_0.54.0_linux_amd64.tar.gz
cd frp_0.54.0_linux_amd64
./frps -h
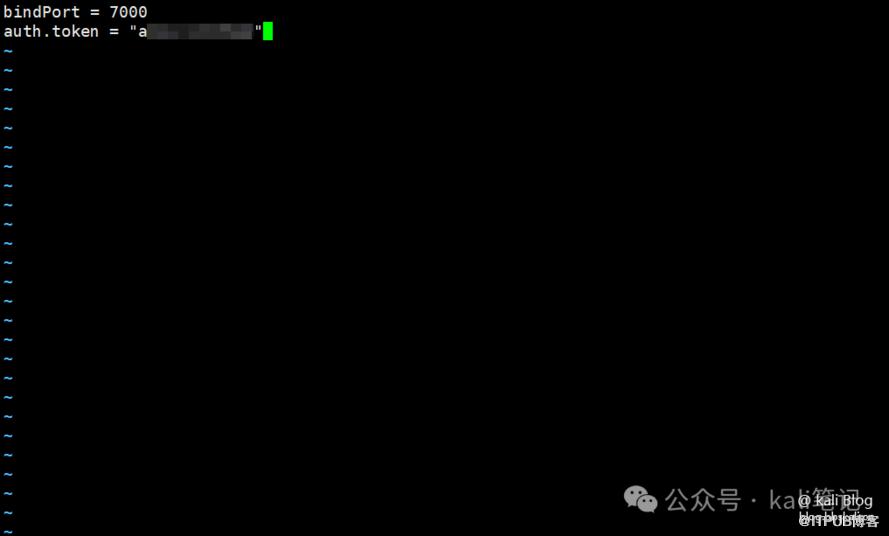
如下,输入帮助命令后,能够出现相关的帮助信息则说明下载的包没有问题,如果没有返回帮助信息,则说明下载的包和系统架构不对应。 修改配置文件frps.toml 文件示例如下:
bindPort = 7000 #{必选} 客户端端口
log.to = "console" #{可选}  日志配置
vhostHTTPPort = 7100 #{可选} http代理需要,当访问该端口时跳到对应本地frpc代理
vhostHTTPSPort = 7200  #{可选} https代理需要,当访问该端口时跳到对应本地frpc代理
transport.tcpMux = true #tcp流多路复用(优化传输,需一致)
#身份验证
auth.method = "token"  #{可选}身份验证方式
auth.token = "password" #token设置密码,用于通过身份验证创建连接

#frp服务仪表板配置
webServer.port = 7300  #{也可自行修改端口}
webServer.addr = "0.0.0.0" #公网ip或者域名
webServer.user = "admin" #登录用户名{可自行修改}
webServer.password = "admin" #登录密码{可自行修改}
 启动服务端
./frps -c frps.toml
配置客户端
同理,我们只需修改frpc.toml 文件即可。
serverAddr = "1.2.3.4"   #[必选]服务器ip地址/域名
serverPort = 7000        # [必选] 要连接的 frps 端口
auth.token = "password"   #与服务端校验的令牌(需一致)
transport.tcpMux = true   #tcp流多路复用(优化传输,需一致)

示例
[[proxies]]
name = "web"                     # 代理名称(随便填)
type = "tcp"                     # 代理类型
localIP = "192.168.0.105"        # 代理地址, 要转发到哪个地址
localPort = 5500                 # 代理端口, 要转发到哪个端口
remotePort = 7001                # 远程端口(和远程 frps 哪个
 启动用户端
./frpc -c frpc.toml
更多精彩文章 欢迎关注我们
原文作者:Kali笔记;如有侵权,请联系管理员删除。
上一篇:
物联网入门之MQTT协议(一)
下一篇:
利用Esp8266进行WiFi钓鱼

请登录后发表评论
登录
全部评论
