
每个人针对于,拦截器都有不同的理解的,下面,我用一段代码,来解释一下我的理解。
写个拦截器,拦截器中包含要插入前后执行的两段代码
interceptor
{
C();//C方法
D();//D方法
}
再实现个代理,判断执行的方法是否是要拦截的方法(看方法名字对不对)
if(Method.getName()==A)
{
C();//插入C代码
invoke(***);//执行A方法
D();//插入D代码
}else//如果不是要拦截的方法,那么就不在前后插入其他代码
{
invoke(***);//只运行该方法
}

这大概就是我的理解。 然后下面,从网上找一些关于拦截器的解释:
1,拦截器的概念
java里的拦截器是动态拦截Action调用的对象,它提供了一种机制可以使开发者在一个Action执行的前后执行一段代码,也可以在一个Action
执行前阻止其执行,同时也提供了一种可以提取Action中可重用部分代码的方式。在AOP中,拦截器用于在某个方法或者字段被访问之前,进行拦截
然后再之前或者之后加入某些操作。目前,我们需要掌握的主要是Spring的拦截器,Struts2的拦截器不用深究,知道即可。
2,拦截器的原理
大部分时候,拦截器方法都是通过代理的方式来调用的。Struts2的拦截器实现相对简单。当请求到达Struts2的ServletDispatcher时,Struts2
会查找配置文件,并根据配置实例化相对的拦截器对象,然后串成一个列表(List),最后一个一个的调用列表中的拦截器。Struts2的拦截器是可
插拔的,拦截器是AOP的一个实现。Struts2拦截器栈就是将拦截器按一定的顺序连接成一条链。在访问被拦截的方法或者字段时,Struts2拦截器链
中的拦截器就会按照之前定义的顺序进行调用。
3,自定义拦截器的步骤
第一步:自定义一个实现了Interceptor接口的类,或者继承抽象类AbstractInterceptor。
第二步:在配置文件中注册定义的拦截器。
第三步:在需要使用Action中引用上述定义的拦截器,为了方便也可以将拦截器定义为默认的拦截器,这样在不加特殊说明的情况下,所有的
Action都被这个拦截器拦截。
4,过滤器与拦截器的区别
过滤器可以简单的理解为“取你所想取”,过滤器关注的是web请求;拦截器可以简单的理解为“拒你所想拒”,拦截器关注的是方法调用,比如拦截
敏感词汇。
4.1,拦截器是基于java反射机制来实现的,而过滤器是基于函数回调来实现的。(有人说,拦截器是基于动态代理来实现的)
4.2,拦截器不依赖servlet容器,过滤器依赖于servlet容器。
4.3,拦截器只对Action起作用,过滤器可以对所有请求起作用。
4.4,拦截器可以访问Action上下文和值栈中的对象,过滤器不能。
4.5,在Action的生命周期中,拦截器可以多次调用,而过滤器只能在容器初始化时调用一次。
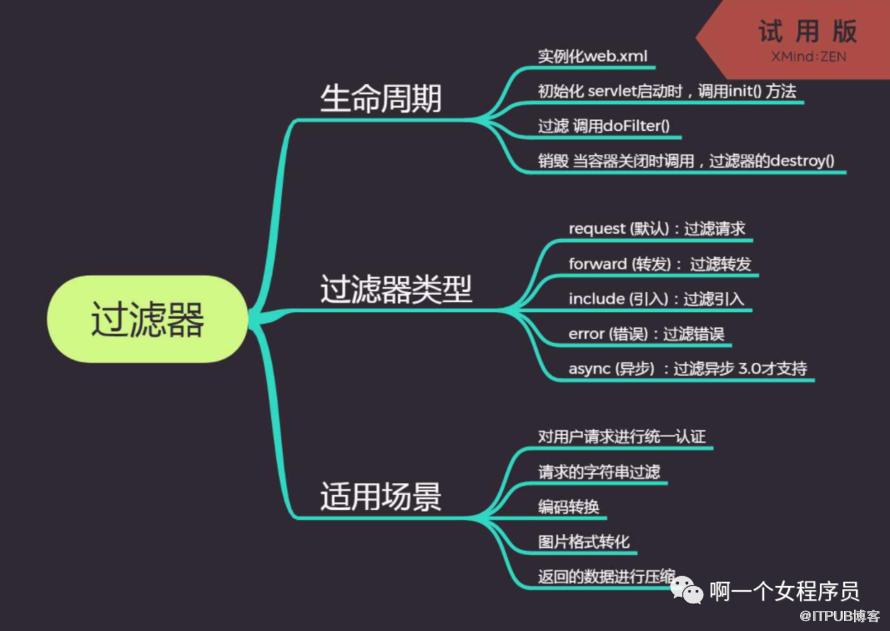
针对于我们实际的开发中,我们可以利用拦截器做什么样的功能呢?拦截器,拦截器,顾名思义就是拦截的作用 。
我再实际中用到的集中拦截功能:
1、我们可以自定义url,如果不在自定义的url内,就不许访问。
2、针对于访问的url进行判断,url设置访问级别,然后确定拦截访问。
3、设置编码格式的url访问。
4、设置明文秘钥的url访问方式。
5、对外接口的访问模式的拦截。
。。。。。。
。。。。。。
下面 再说一个例子吧,
使用HttpServletRequestWrapper来修改post请求中的json数据
过滤的效果:
过滤前{"version" : "11111111","data": { "heartbeat_time": 1468471315134
}}
过滤后{
"heartbeat_time":1468471315134
}
自定义代码:
@Component
@ServletComponentScan
@WebFilter(urlPatterns = "/north/*", filterName = "httpFilter")//此处的url根据实际情况而定
public class HttpReplaceFilter implements Filter {
private static final Set<String> ALLOW_PATHS = new HashSet<>(Arrays.asList("/serviceName"));
@Override
public void init(FilterConfig filterConfig) throws ServletException {
}
@Override
public void doFilter(ServletRequest request, ServletResponse response, FilterChain filterChain) throws IOException, ServletException {
String path = ((HttpServletRequest)request).getRequestURI().substring(((HttpServletRequest) request).getContextPath().length());
//如果是在ALLOW_PATHS的集合中,那么就允许这种请求直接通过
if (ALLOW_PATHS.contains(path)){
filterChain.doFilter(request, response);
}
//HttpServletRequest没有提供相关的set方法来修改body,所以需要用修饰类
ServletRequest requestWrapper = new BodyRequestWrapper((HttpServletRequest) request);
filterChain.doFilter(requestWrapper, response);
}
@Override
public void destroy() {
}
}
2、自定义请求类
public class BodyRequestWrapper extends HttpServletRequestWrapper {
private byte[] body;
public BodyRequestWrapper(HttpServletRequest request) throws IOException {
super(request);
StreamUtil.readBytes(request.getReader(), "utf-8");
//由于request并没有提供现成的获取json字符串的方法,所以我们需要将body中的流转为字符串
String json = new String(StreamUtil.readBytes(request.getReader(), "utf-8"));
body = getData(json).getBytes();
}
@Override
public BufferedReader getReader() throws IOException {
return new BufferedReader(new InputStreamReader(getInputStream()));
}
/**
* 在使用@RequestBody注解的时候,其实框架是调用了getInputStream()方法,所以我们要重写这个方法
* @return
* @throws IOException
*/
@Override
public ServletInputStream getInputStream() throws IOException {
final ByteArrayInputStream bais = new ByteArrayInputStream(body);
return new ServletInputStream() {
@Override
public boolean isFinished() {
return false;
}
@Override
public boolean isReady() {
return false;
}
@Override
public void setReadListener(ReadListener readListener) {
}
@Override
public int read() throws IOException {
return bais.read();
}
};
}
private String getData(String json){
if (!json.contains("\"data\"")){
return "";
}
ObjectMapper mapper = new ObjectMapper();
String data = null;
try {
JsonNode jsonNode = mapper.readTree(json);
data = jsonNode.get("data").toString();
} catch (IOException e) {
e.printStackTrace();
}
return data;
}
}
用springboot哦。
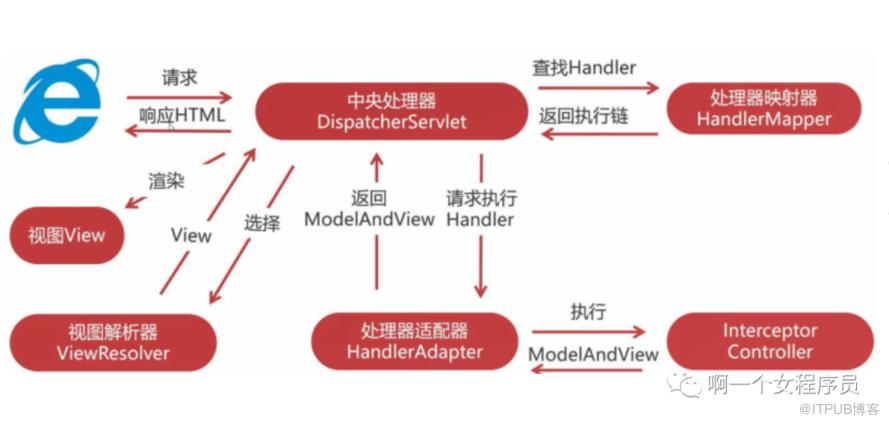
拦截器的使用,应该配着 加密解密算法, 配着签名等方式方法,保证开发的代码的安全性,以及防止攻击的功能。
目前学习的仍旧是皮毛,希望下一步的学习,会更加深入。
● ssm搭建,并附带源码,源码仅供学习,希望能帮助大家,有自动生成代码的操作哦!!!
● 去水印
●Java日志框架slf4j、jcl、jul、log4j1、log4j2、logback大总结
●angular+bootstrap+html 框架后台管理系统
●oracle手动启动服务,服务的含义,怎么自动启动,了解oracle
●你想查啥
我是小七
需要域名
记得找小七
喜欢的记得收藏
喜欢记得转发
谢谢关注小七

代开微信公众号
代写文章
代开流量主
微信公众号运维
软件开发
软件制作
有需要找小七
原文作者:啊一个女程序员;如有侵权,请联系管理员删除。

