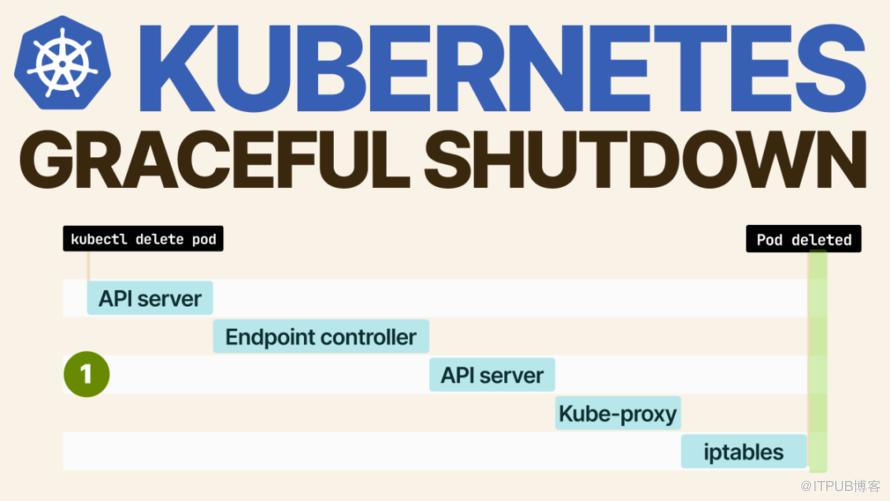
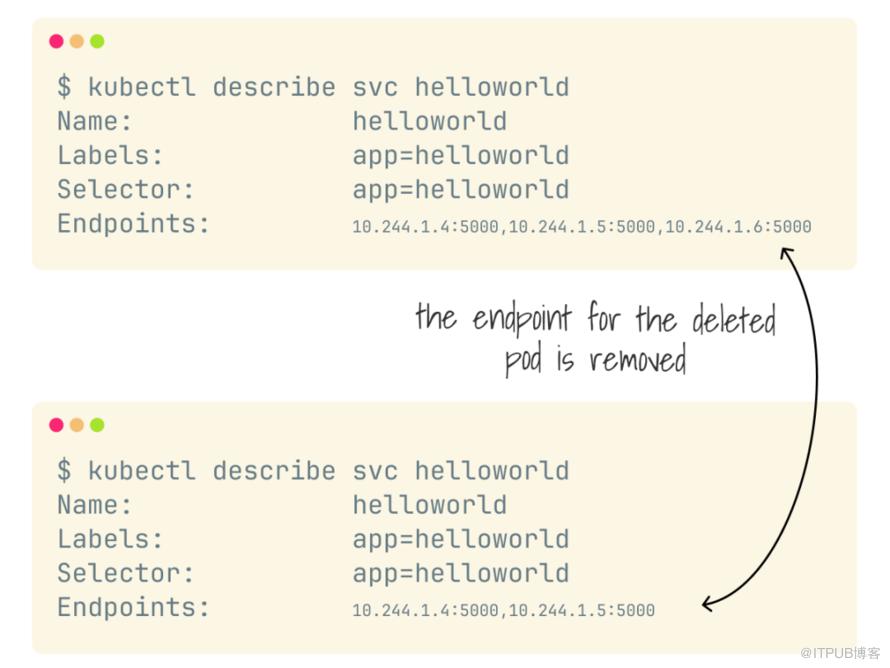
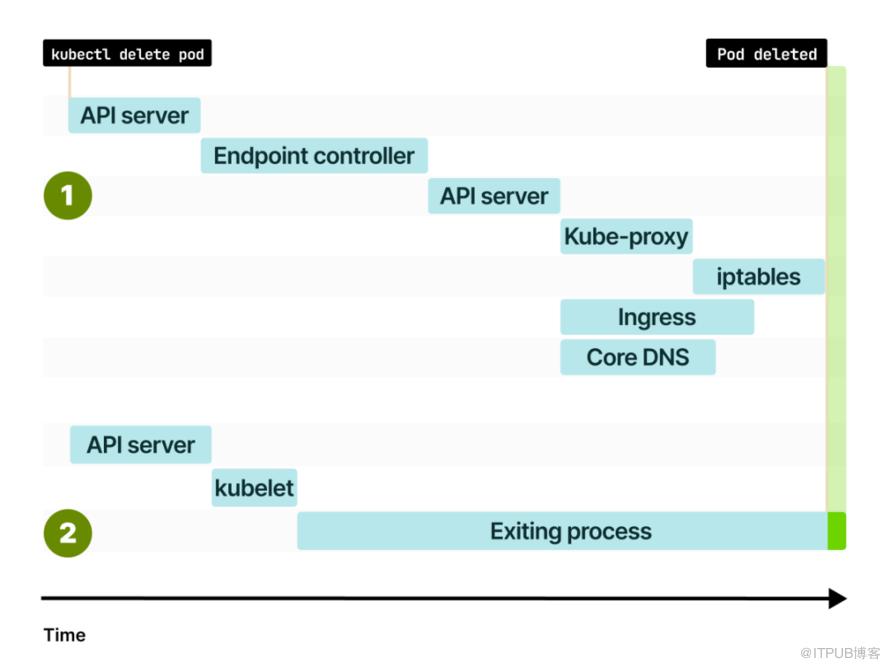
当你执行 kubectl delete pod 时,pod 被删除, endpoint 控制器从 service 和 etcd 中删除该 pod 的 IP 地址和端口。
你可以使用 kubectl describe service 观察到这一点。
但远不止如此!
多个组件都会同步变更至本地 endpoint 列表:
kube-proxy 通过本地 endpoint 列表来编写 iptables 规则 CoreDNS 使用 endpoint 重新配置 DNS
Ingress 控制器、Istio 等也是如此。
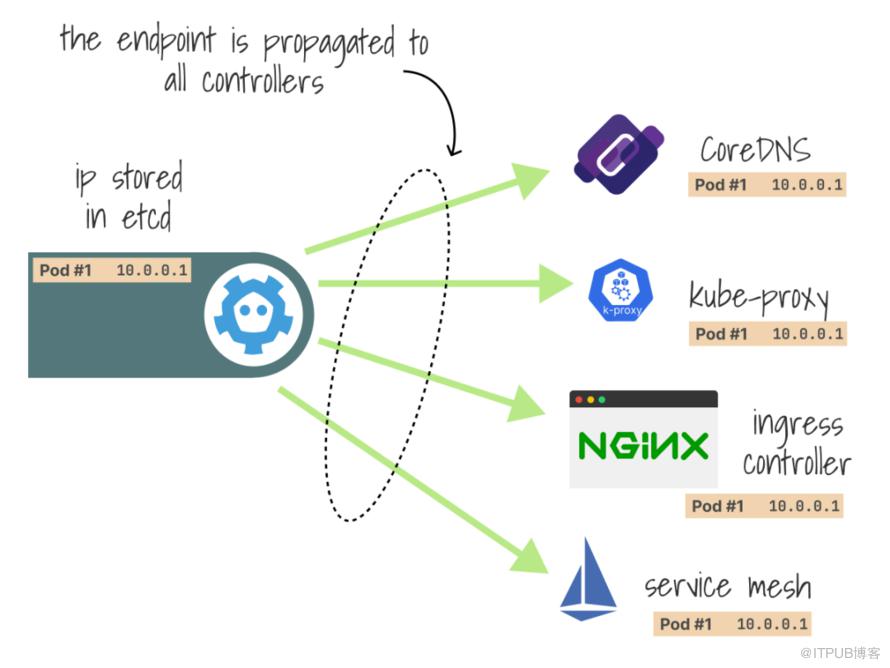
所有这些组件都将(最终)删除以前的 endpoint,这样就再也没有流量可以到达它了。
同时,kubelet 也收到了变化的通知,并删除了 pod。
当 kubelet 在其余组件之前删除 pod 时会发生什么?
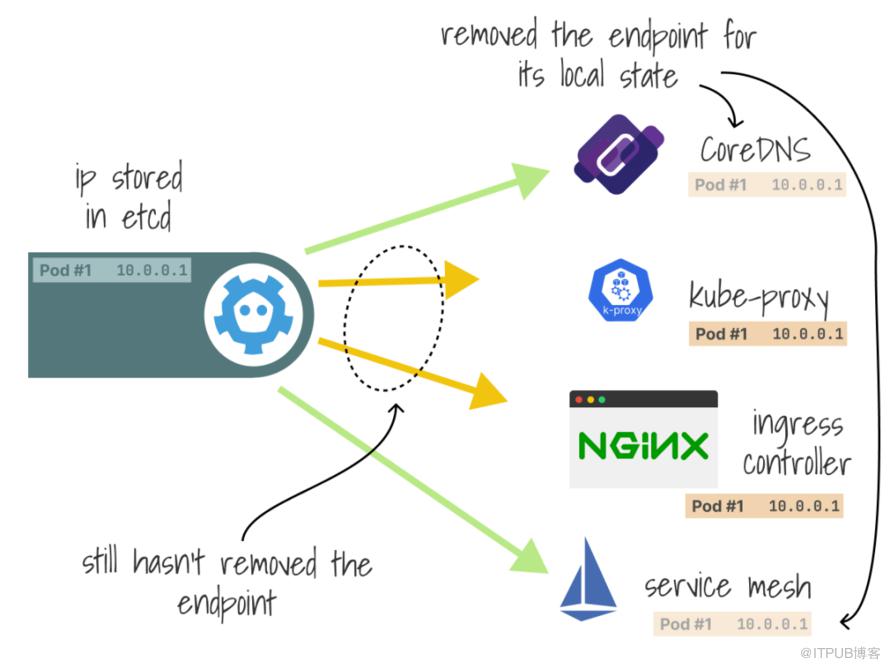
不幸的是,你会遇到停机, 因为 kube-proxy、CoreDNS、ingress 控制器等组件仍在使用该 IP 地址来路由流量。
所以,你可以做什么?
等待!
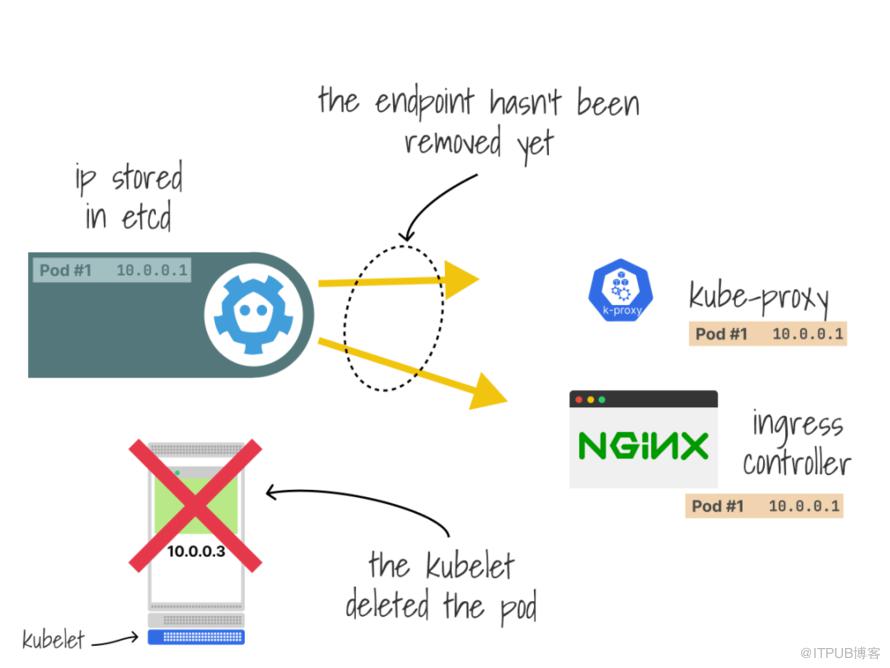
如果在删除 Pod 之前等待足够长的时间,飞行中的流量仍然可以解析,并且可以将新流量分配给其他 Pod。
你应该如何等待?

当 kubelet 删除一个 pod 时,它会经历以下步骤:
触发 preStop钩子(如果有)。发送 SIGTERM。发送 SIGKILL信号(默认 30 秒后)。
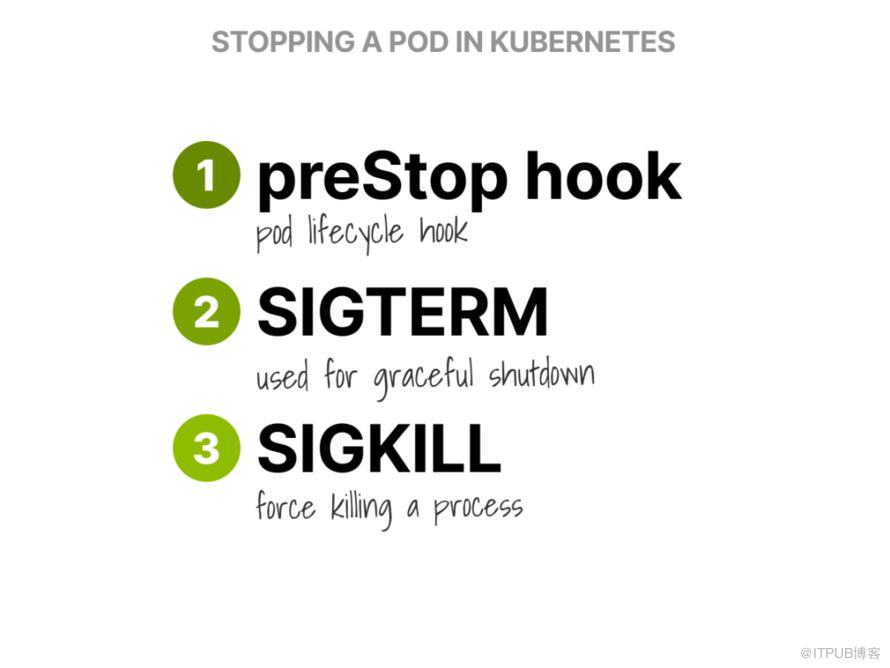
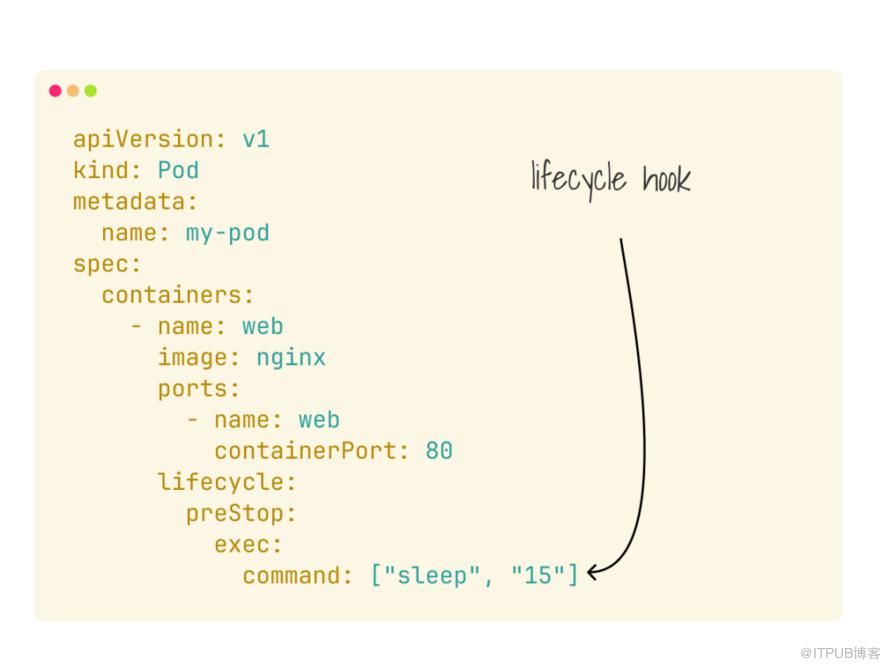
你可以使用preStop挂钩来插入人工延迟。
你可以在你的应用程序中监听 SIGTERM 信号并等待。
此外,你可以优雅地停止该过程并在等待完成后退出。
Kubernetes 给你 30 秒的时间来这样做(时长可配置)。

你应该等待 10 秒、20 秒还是 30 秒?
没有单一的答案。
虽然传播 endpoint 可能只需要几秒钟,但 Kubernetes 不保证任何时间,也不保证所有组件将同时完成。
如果你想探索更多,这里有一些链接:
https://learnk8s.io/graceful-shutdown https://freecontent.manning.com/handling-client-requests-properly-with-kubernetes/ https://kubernetes.io/docs/concepts/workloads/pods/pod/#termination-of-pods https://medium.com/tailwinds-navigator/kubernetes-tip-how-to-gracefully-handle-pod-deletion-b28d23644ccc https://medium.com/flant-com/kubernetes-graceful-shutdown-nginx-php-fpm-d5ab266963c2 https://www.openshift.com/blog/kubernetes-pods-life
原文作者:系统架构师Go;如有侵权,请联系管理员删除。

最新文章
- Kubernetes Node 节点的生命周期简述
- Kubernetes Node 节点上的镜像管理
- 如果自建 ChatGPT,我会如何从 Model、Inference runtime 构建整个系统
- 以翻译 Kubernetes 文档为例,探索 AI 模型 Fine-Tuning 微调
- Kubernetes GPU 调度和 Device Plugin、CDI、NFD、GPU Operator 概述
- 只想简单跑个 AI 大模型,却发现并不简单
- AI LLM 利器 Ollama 架构和对话处理流程解析
- Kubernetes:Seccomp、AppArmor、SELinux & Pod 安全性标准和准入
- Kubernetes: kube-proxy 和 CNI 是如何协作的?
- Kubernetes CSI 简介:工作流程和原理
