运维面试必备:掌握这五大项目经验,告别无项目经验的焦虑,轻松应对面试挑战!
前言:
运维面试必看的5个项目经验,是每位求职者踏入理想岗位的敲门砖。这些经验不仅展现了你的技术实力,更凸显了你面对挑战的智慧与解决问题的能力。在这里,我们将为你揭示那些让面试官眼前一亮的实战经验,助你轻松斩获心仪职位,开启职业生涯新篇章!
项目一:服务器部署与配置
本项目旨在为公司构建并启动新的服务器,包括搭建系统环境和软件环境。具体步骤如下:
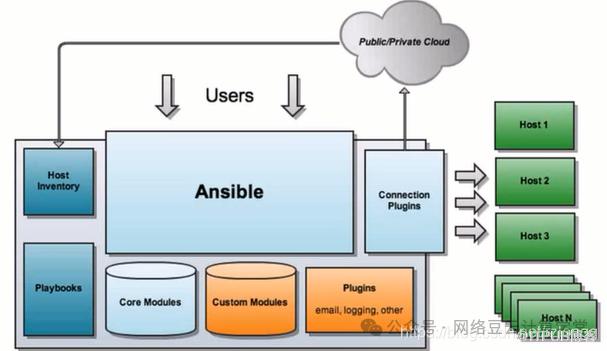
1. 使用现有配置的部署工具(基于Ansible及其playbook)进行操作。
2. 依据应用系统的运行需求,定制专属的部署模版。这涉及对系统环境的初始化,系统性能优化,服务软件的安装以及配置模板的创建,确保一键执行脚本playbook的顺利实施,并利用roles功能以区分不同模版中的各类任务。
3. 在新一批的服务器上安装LNMP环境,编辑Nginx配置文件,并执行批量部署。
4. 实施完成服务器的自动化部署,并成功上线。
5. 运用定制的检测模版,对自动化部署的效果进行检查,确保部署质量满足预定标准。
以上流程确保了新服务器部署的专业性和效率,同时兼顾了系统的稳定性和可靠性。

项目二:Web 架构的优化调整
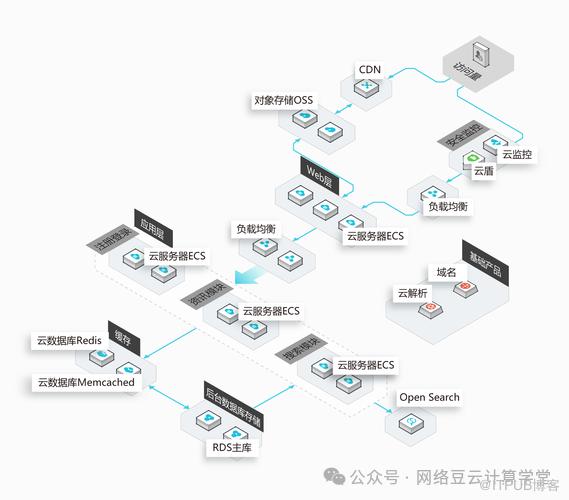
本项目旨在对现行的Web服务器架构进行重新调整,具体地,将原有的单点架构转变为集群化设计。这一调整的核心动机在于解决当前网站在多项目运行环境下所面临的单点故障风险。
在此项目框架下,主要责任包括但不限于以下几点:
1. 深入研究并比较多种负载均衡技术方案。特别关注于LVS(Linux Virtual Server)和Keepalived组合以及Nginx和Keepalived组合的性能、稳定性及其适用性。
2. 根据研究所得,编写详尽的新架构实施计划书,并制定具体的实施方案日程表,以确保项目的顺利进行。
3. 负责新系统的部署工作,并对系统进行持续的日常维护。通过将公司现有的单点服务器架构迁移至集群式架构,显著增强了网站的稳定性,并提高了其在高并发场景下的应用效能。
项目三:EFK 日志审计系统的日常集成
概要:
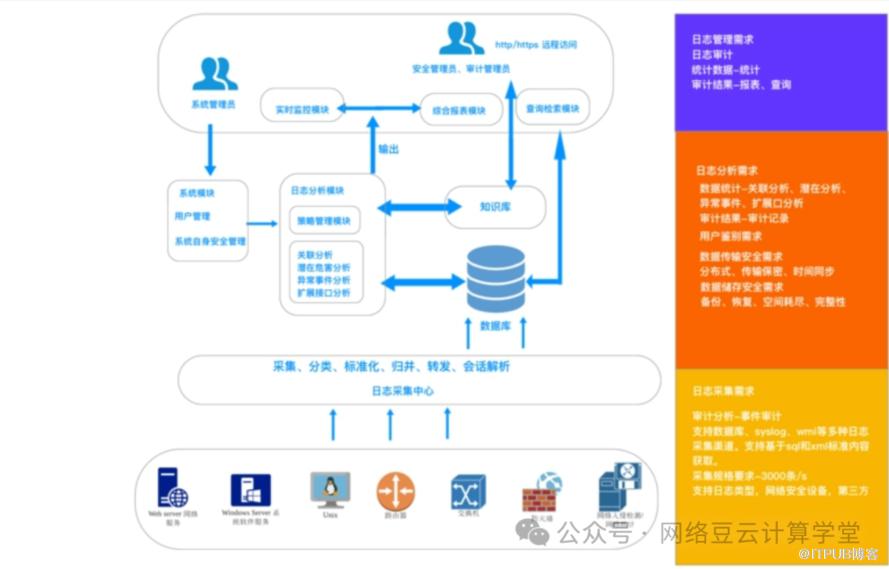
本项目旨在提出并实现一项针对服务器日志的审计方案,通过部署 Elasticsearch, Fluentd, 和 Kibana (EFK) 技术栈来加强安全监控措施。
实施细节:
1. 为了加强权限控制并保障系统安全,将采用 ELK Stack(Elasticsearch, Logstash, Kibana)进行用户日志记录。
2. 构建一套 EFK 日志管理系统,用于高效地集中处理和存储服务器、用户以及服务产生的日志数据。
3. 利用 EFK 技术实现全面审计,确保能够对所有相关日志信息实施集中式管理和分析。
4. 在系统部署后,运维及开发团队的成员将能够根据其角色使用 Kibana 工具访问对应的日志信息;而管理员拥有对整个日志体系的管理权限,从而确保对服务器日志的搜集、分析与审计工作的安全和效率。
该方案的实施有助于提高企业信息安全水平,为关键数据提供保护,并对潜在的安全风险提供及时的响应能力。
项目四:批量分发系统
鉴于公司服务器数量的增长导致管理日益困难,该项目提出了一种解决批量分发和管理问题的解决方案。该方案旨在实现对公司全网服务器的数据进行有效的批量分发及管理,以提高工作效率并降低运维难度。
以上项目内容均按照专业风格进行了改写,以适应正式商业文档的要求,确保了信息传达的准确性和清晰性。
经过彻底评估,本研究团队对Ansible配置自动化工具以及SSH Key+Rsync分发管理方案进行了深入探讨。在比较了两者的维护难度和功能性后,我们最终选择了结合SSH密钥认证和Rsync技术的方案,因其不仅易于维护,且功能强大。
为了加强系统的安全性和管理的高效性,我们在IDC网络环境中指定一台服务器作为专门用于内容分发的设备。该分发服务器将对固定普通用户执行SSH密钥认证,并要求使用sudo命令以root权限执行特定任务,以此降低潜在的安全风险。
我们对分发服务器进行了一系列安全加固措施,包括移除不必要的外部IP地址和激活防火墙。这些措施显著提升了运维管理的效率,并因此获得了公司的表彰。
项目五:用户安全管理
服务器用户权限管理改造方案与实施项目
需求分析:
本项目旨在针对公司当前存在的根本问题——root权限的泛滥使用,提出并实施一套有效的权限管理改造方案。
职责概述:
1. 制定一项全面的权限整改方案,旨在彻底改革目前公司普遍存在的root权限过度分配问题。
2. 组织关键相关人员召开会议,共同讨论、确定最终方案,并确保方案的顺利执行。
3. 通过方案的实施,达到权限管理的明确化和规范化,从根源上减少内部操作不规范及潜在的安全风险。
具体实施方案:
3.1. 用户权限管理:
- 实施严格基于角色的权限分配,通过sudo方式对用户权限进行精细管理。
- 运维人员和开发人员通常不会直接获得root权限,仅在特定情况下,如核心级开发成员或研发总监及以上级别的个体,才会被授予相应的服务器管理权限。
- 只有对于核心运维团队或运维总监等关键岗位,才会考虑授予root权限。
3.2. 服务器规划与用户配置:
- 普通用户的设立应依据项目需求进行,不同公司产品线的差异性决定了用户权限的配置策略。
- 鉴于公司运营十数个产品线,将为每个项目设置独立的普通用户账户,以确保无论是Nginx还是Tomcat服务,均运行于普通用户环境下,从而增强系统的安全性。
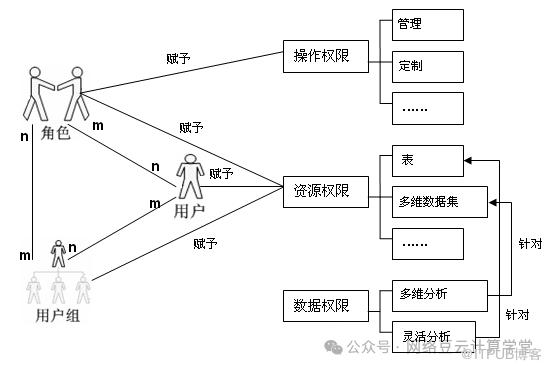
通过以上措施,我们期待实现一个更加稳固和透明的权限管理系统,提升企业信息安全等级,促进公司长远发展。
在公用服务权限规划的范畴内,维护和开发的分工明确,以确保系统的高效和安全运行。运维人员主要负责网络系统的稳定性、资源的充足性与系统的无故障运行。一旦这些条件得到保证,即可认为运维职责已履行到位。
本公司采纳项目负责制的管理理念,其中开发团队承担约60%的责任比重,而剩余40%由运维团队承担。在实际操作中,所有服务进程均以普通用户身份运行,确保站点目录的安全,仅允许具备700权限的用户访问。这一措施旨在最大程度上提升安全性。
项目的启动、停止、代码部署、日志收集及分析等环节均由运行于普通用户权限下的进程执行。为优化项目管理流程,开发人员可被纳入相应项目组,从而获取对应项目的全部必要权限,以促进项目顺利推进。
敬请关注博主,我们将持续为您带来云计算行业及更多前沿技术的最新信息,助您把握技术动态,领先一步!”
若您渴望深入了解云计算知识,或希望与云计算、运维、网络等领域的精英们共同交流学习,欢迎您私信博主,博主将为您提供宝贵的免费学习资料,并引荐您加入专业交流群。在这里,您可以与各路大咖切磋技艺,共享行业前沿资讯,一同成长进步。期待您的参与,让我们共同开启云计算领域的探索之旅!


原文作者:网络豆云计算学堂;如有侵权,请联系管理员删除。

