中午吃饭时看到一个新闻:因Log4j2漏洞未及时报告,阿里云被暂停工信部网络安全威胁信息共享平台合作单位。
工业和信息化部网络安全管理局通报称,阿里云计算有限公司是工信部网络安全威胁信息共享平台合作单位。近日,阿里云公司发现阿帕奇(Apache)Log4j2组件严重安全漏洞隐患后,未及时向电信主管部门报告,未有效支撑工信部开展网络安全威胁和漏洞管理。经研究,现暂停阿里云公司作为上述合作单位6个月。暂停期满后,根据阿里云公司整改情况,研究恢复其上述合作单位。
下面是工信部12月17日关于这个漏洞最新的安全风险提示截图

因为工作相关,所以最早爆出来的时候我也关注过,在YouTube上看到大神介绍:
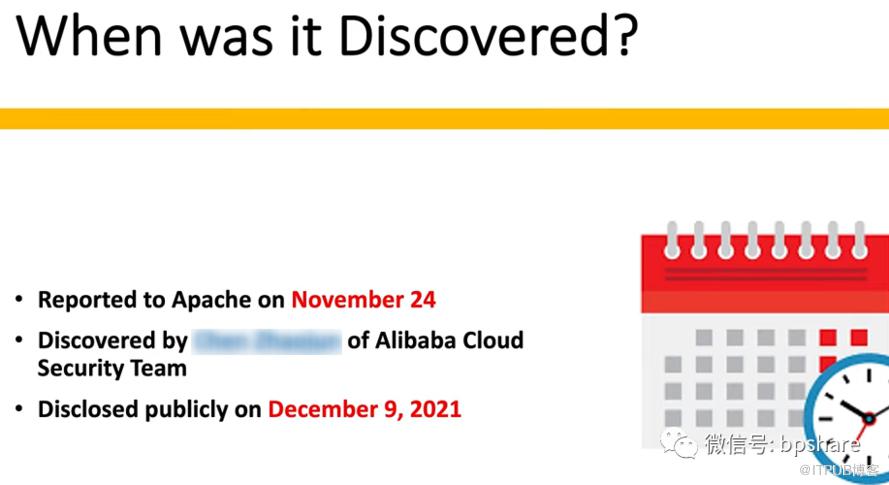
- 最早报告给Apache基金会是在2021年11月24日
- 由阿里云安全团队某位成员发现
- Apache在2021年12月9日公布该漏洞
这个漏洞影响太大,几乎所有的互联网应用都受到了影响,所以也是互联网界的Pandemic。AWS,Microfot,Apple,Google...
Google说超过35,000个Java package受到此漏洞的影响,下面是Check Point官网发布一个专题报道图片,引用一下。
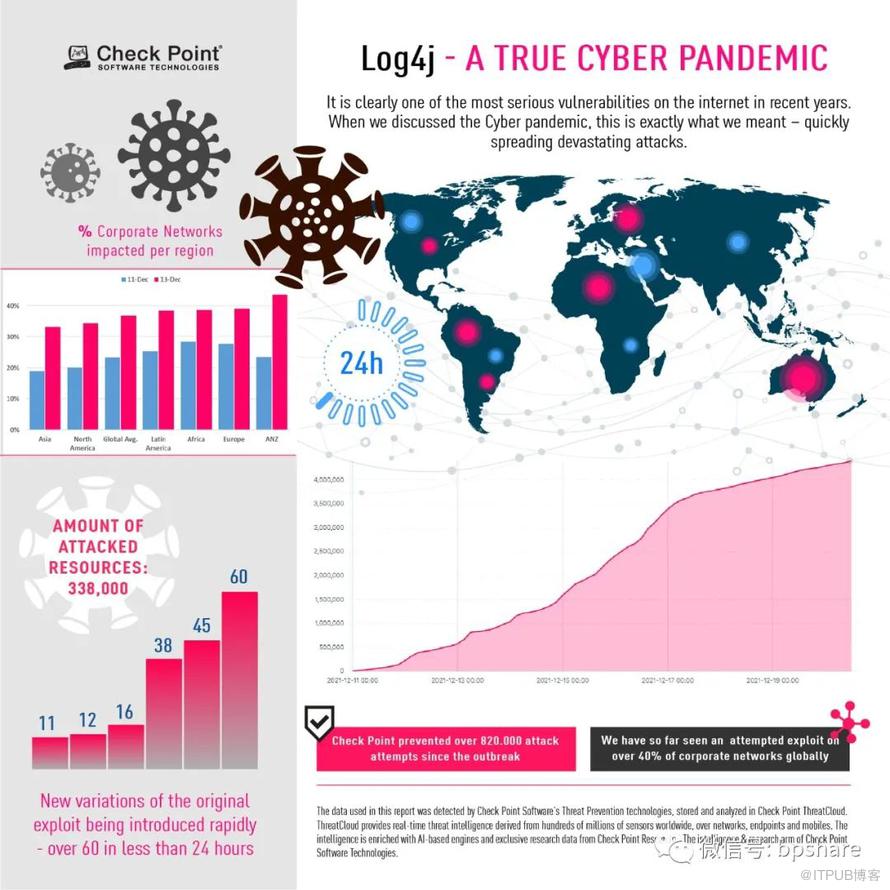
图片来源:https://www.checkpoint.com/latest-cyber-attacks/critical-vulnerability-in-apache-log4j/
回来说这个新闻,据说奥地利和新西兰官方的计算机应急小组率先对这一漏洞进行了预警,而工信部是在收到有关网络安全专业机构报告后,才发现Apache Log4j2组件存在严重安全漏洞。
阿里云作为国内数一数二的互联网大厂,工信部网络安全相关规定应该是比其它公司更应该熟悉了解的,而且作为本土企业,也应该要遵守相关法律法规的,这事情做的。。。
好了,就扯这么多吧!希望阿里好好反思吧!
原文作者:BPShare;如有侵权,请联系管理员删除。

