为了系统管理员或开发者用尽可能少的时间部署一个安全的 web 站点或应用,本文分部署和检测 2部分介绍https部署方案。CTI华测数字化服务提供多种SSL证书。
一、SSL证书部署
1.1 使用完整的证书链
在大多数部署中,仅服务器证书不够的; 需要两个或多个证书来建立完整的信任链。当部署具有有效证书但没有所有必要的中间证书的服务器时,会发生常见的配置问题。为避免这种情况,只需使用 CA 提供给您的所有证书。
无效的证书链有效地使服务器证书无效并导致浏览器警告。实际上,这个问题有时难以诊断,因为一些浏览器可以重构不完整的链,有些浏览器不能重建。所有浏览器都倾向于缓存和重用中间证书。
1.2 使用安全的协议
SSL/TLS 系列中有五种协议:SSL v2,SSL v3,TLS v1.0,TLS v1.1和TLS v1.2:
- SSL v2 是不安全的,不能使用。此协议版本非常糟糕,即使它们位于完全不同的服务器(DROWN 攻击)上也可以用来攻击具有相同名称的RSA 密钥和站点。
- 当与 HTTP(POODLE 攻击)一起使用时,SSL v3 是不安全的,当与其他协议一起使用时,SSL v3 是弱的。它也是过时的,不应该被使用。
- TLS v1.0 也是不应该使用的传统协议,但在实践中通常仍然是必需的。其主要弱点(BEAST)在现代浏览器中得到缓解,但其他问题仍然存在。
- TLS v1.1 和 v1.2 都没有已知的安全问题,只有 v1.2 提供了现代的加密算法。
TLS v1.2 应该是您的主要协议,因为它提供现代认证加密(也称为 AEAD)的版本。如果您今天不支持 TLS v1.2,则缺乏安全性。
为了支持较旧的客户端,您可能需要继续支持 TLS v1.0 和TLS v1.1。但是,您应该计划在不久的将来退出 TLS v1.0。例如,PCI DSS 标准将要求所有接受信用卡付款的网站在 2018 年 6 月之前移除对 TLS v1.0 的支持。
目前正在开展设计 TLS v1.3 的工作,其目的是消除所有过时和不安全的功能,并进行改进,以保持我们的通信在未来几十年内的安全。
1.3 使用安全的套件
为了安全通信,您必须首先确定您正在与所需方(而不是通过将窃听的其他人)直接沟通并安全地交换数据。在 SSL 和 TLS 中,密码套件定义了如何进行安全通信。它们由不同的建筑组成,通过多样性实现安全。如果发现其中一个构建块软弱或不安全,那么您应该可以切换到另一个。
您应该主要依靠提供强身份验证和密钥交换,前向保密和至少 128 位加密的 AEAD 套件。还有一些其他较弱的套房可能仍然得到支持,只要它们只能与不支持任何更好的老客户进行协商。
二、检测
部署完SSL证书还需要检测部署SSL/TLS的服务是否符合行业实践,PCI DSS支付卡行业安全标准,Apple ATS规范。
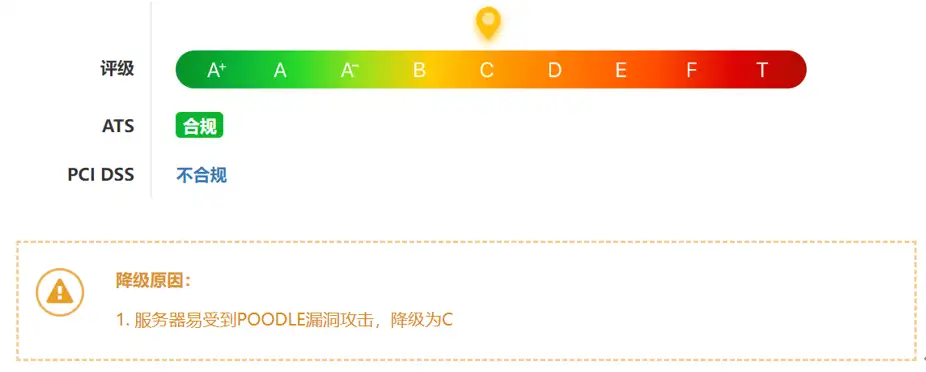
关于 SSL POODLE漏洞
POODLE = Padding Oracle On Downgraded Legacy Encryption.是最新安全漏洞(CVE-2014-3566)的代号,俗称“贵宾犬”漏洞。 此漏洞是针对 SSL3.0中CBC模式加密算法的一种padding oracle攻击,可以让攻击者获取 SSL通信中的部分信息明文,如果将明文中的重要部分获取了,比如cookie,session,则信息的安全出现了隐患。
IIS服务器为例修复漏洞:
使用微软的套件工具,按照如下图进行修复。
下载地址:
windows server 2003 https://www. nartac.com/Downloads/II SCrypto/16build7/IISCrypto.exe
windows server 2008 http://www. wosign.com/download/IIS Crypto.exe
windows server 2012 之后版本 https://www. nartac.com/Downloads/II SCrypto/IISCrypto.exe
备注:windows server 2003不支持tls1.1和1.2请升级至2008 R2或2012
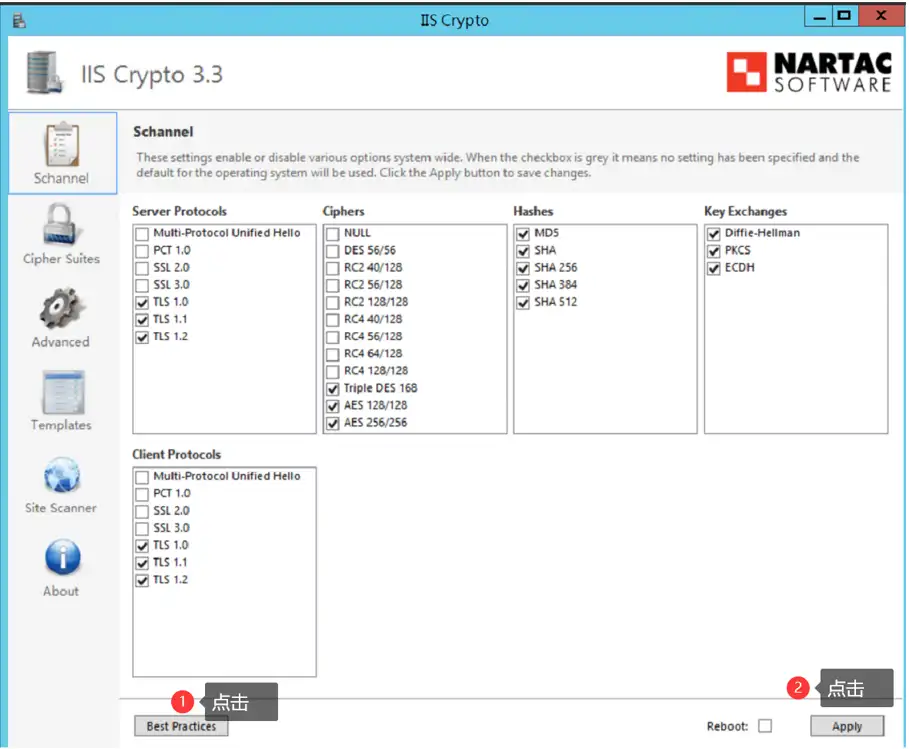
根据图示进行选择,点击Best Practices,然后再点击Apply,完成后重启服务器。
对于其他平台的修复方式,请联系技术支持 400-620-2211
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70032085/viewspace-2983584/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- 技术实测:电子签章无缝对接OA/ERP的核心方案,华测本地化版落地指南
- 生态环境监测新政合规落地:华测CA电子签章的技术实现与行业适配
- 2026生态环境监测新政落地,电子签章没选对,资质认定直接卡壳?
- 企业内部协同签章效率提升80%:华测CASaaS版电子签章的技术实现与落地实践
- GM/T 0031-2025落地:TIC行业电子检测报告签名合规的技术实现与风险防控
- 技术合规双升级:GM/T 0031-2025 新密标落地,企业电子签章安全与效率的重构之路
- 2026年TIC机构成本优化,从这个环节切入最见效!
- 电子报告签名合规性成行业痛点?TIC机构如何避开这些“坑”
- 网站安全第一步:一文读懂DV SSL证书,帮你快速启用HTTPS
- 紧急通知!代码签名证书有效期大调整,2025年12月26日前抓紧锁定长期权益
