通过 Wireshark 工具,可以轻松的看到网卡的数据信息。通过 Wireshark 显示的数据包内容信息,通常分七栏,介绍一下:
1. No. :
数据包编号。
2. Time
Time 显示时间,以 1 号数据包发生开始计时。
3. Source
Source 显示内容为数据的发送方,以 IP 地址方式显示。
4. Destination
Destination 显示内容为数据包的目的设备或主机,以 IP 地址方式显示。
5. Protocol
Protocol 显示内容为数据使用协议,可以简单分析出当前数据包是哪个应用或者哪个进程的发生数据信息。
6. Length
L ength 显示该数据信息的大小,通常单位为字节。
7. Info
I nfo 显示内容为数据包的简要信息,如是否是建立连接的数据包,或者是里面是否含有具体数据的数据包等状态信息。
鼠标双击某数据包,即弹出新窗口,窗口上半部分是数据包内容展示窗口,下半部分是数据包字节窗口。
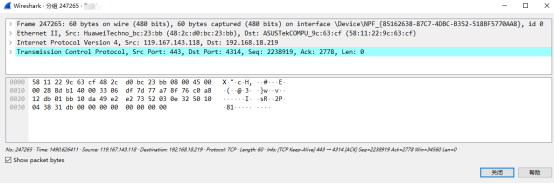
Wireshark 的数据包使用非常广泛,可以分析 检测网络 相关 问题, 定位通讯故障,甚至抓取网络包的内容信息。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70031268/viewspace-3006344/ ,如需转载,请注明出处,否则将追究法律责任。
上一篇:
Wireshark网络工具
下一篇:
Wireshark的捕获接口设置

请登录后发表评论
登录
全部评论
