Linux 发行版 Gentoo 存在重大漏洞
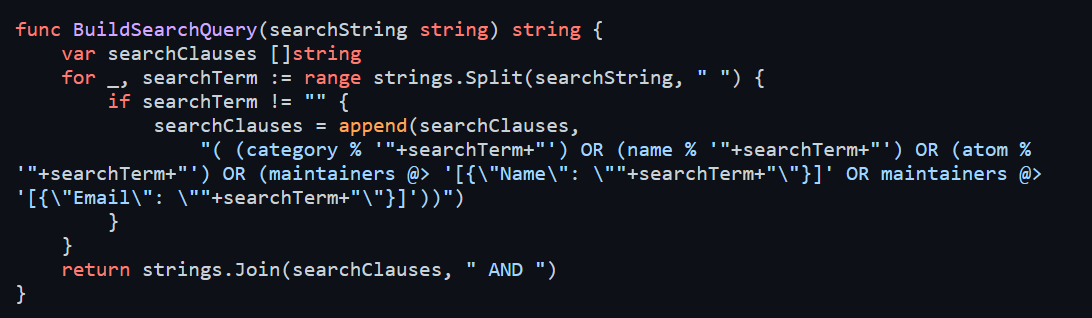
| 网络安全公司 SonarSource 在日前研究中发现,Gentoo Linux 发行版中存在漏洞 CVE-2023-28424,黑客可以利用该漏洞进行 SQL 注入攻击。 |
研究人员从 GentooLinux 的 Soko 搜索组件中找到了这个漏洞。该漏洞的 CVSS 风险评分为 9.1,属于特别重大漏洞,GentooLinux 开发团队已经于漏洞曝出 24 小时内进行了修复。
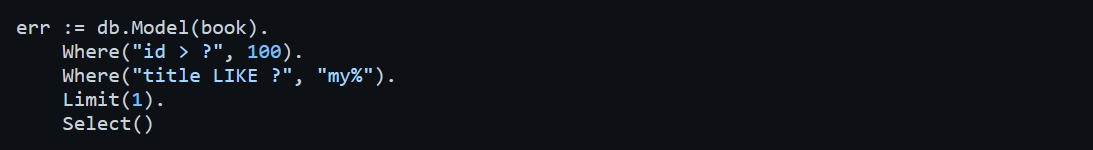
据悉,Soko 组件是一个公共 API,在搜索系统中的软件包时,可以提供更高的效率,并可以进行软件源的错误跟踪和溯源。
该漏洞发生的原因,主要是“数据库组态配置不当”,即使是在套用了对象关系映射(Object-RelationalMapping)的情况下,攻击者依然可以利用该漏洞进行 SQL 注入,从而在受害者的设备上运行相应恶意代码,目前该漏洞已经被修复。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70029708/viewspace-2964346/ ,如需转载,请注明出处,否则将追究法律责任。

请登录后发表评论
登录
全部评论
