服务器中了360后缀勒索病毒怎么解决,勒索病毒解密,数据恢复
近期,网络上的各种病毒都比较猖獗,而其中较为明显的就是 360 后缀勒索病毒,从这个月开始云天数据恢复中心接到很多企业的求助,企业的服务器遭到了 360 后缀勒索病毒的攻击,通过给用户的服务器检测与加密病毒的分析,为大家总结了以下 360 后缀勒索病毒的相关信息。
一, 360 后缀勒索病毒中毒表现
(1) 当中了 360 后缀勒索病毒后,企业的计算机服务器上的所有文件后缀名都变成了 .360 ,像 kuaijiemi.mdf 数据库文件,就会变成 kuaijiemi.mdf.360 ,所有的文件都无法打开使用。
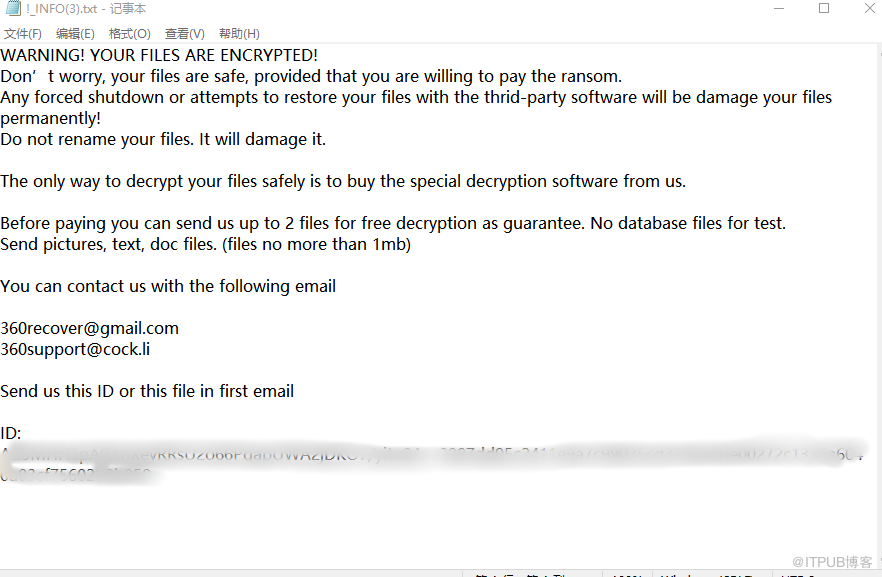
(2) 当企业中了 360 后缀勒索病毒后,企业的计算机或服务器的桌面会留有一封“! _INFO.txt ”的勒索信,要求企业只有支付赎金才能解密文件,否则就会造成数据泄露与丢失。
(3) 当企业计算机中了 360 后缀勒索病毒后,如果不及时断开局域网络就会发现,局部网络下的所有计算机都会被加密。
二, 360 后缀勒索病毒解密流程
( 1 ) 360 后缀勒索病毒整机解密, 360 后缀勒索病毒采用了非常严密的对称与非对称加密算法,一般中招的企业可以通过整机解密完成计算机所有文件的恢复工作。
( 2 ) 360 后缀勒索病毒备份恢复,如果我们拥有近期未中毒的备份文件,这样可以通过全盘扫杀格式化系统,重装系统,部署软件再导入备份文件,这样能够将文件恢复到备份之前的状态,可以减少更多的经济损失。
( 3 ) 360 后缀勒索病毒解密恢复,同专业的勒索病毒解密恢复机构合作,建立完善的解密恢复流程计划,一般勒索病毒解密恢复机构,针对市面上的多种后缀勒索病毒有着丰富的解密恢复经验。

三, 360 后缀勒索病毒预防措施
(1) 减少端口映射,避免长时间共享,降低病毒远程攻击的风险。
(2) 不点击下载陌生邮件附件,下载浏览要到正规官网或平台。
(3) 提高员工的网络安全防护意识,全员防护更安全。
(4) 定期病毒查杀,修补漏洞,减少病毒夜间攻击的风险。
(5) 做好定期物理备份工作,降低经济损失。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70028989/viewspace-2990841/ ,如需转载,请注明出处,否则将追究法律责任。

