服务器中了balckhoues勒索病毒怎么办?勒索病毒解密,数据恢复
近日,云天数据恢复中心发现,有多位用户的服务器中了一种名为 balckhoues 的 勒索病毒 , 因为绝大多数用户是第一次遇到这种情况,所以对这种类型的勒索病毒并不是很了解。那接下来我们将对 balckhoues勒索病毒 做一个分析。
一, 中毒特征
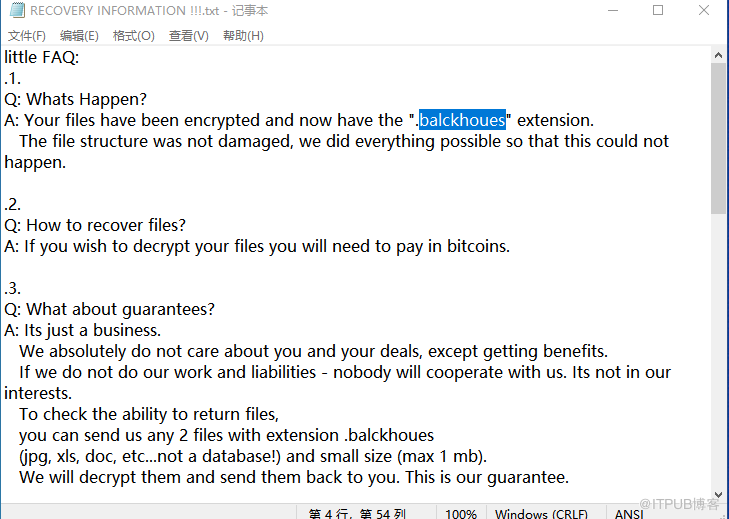
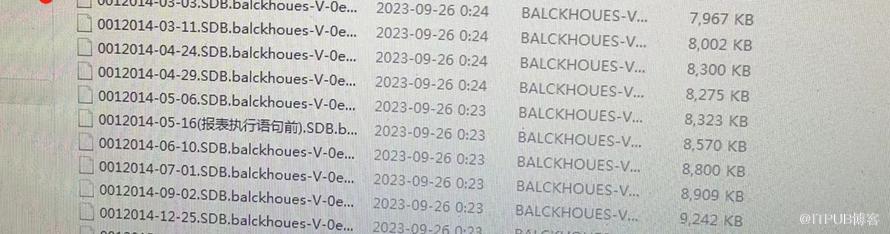
1. 服务器上所有的数据都会被加密,扩展名会变成 . balckhoue s-V-xxxxx 。比如原来名称为 kuaijiemi.pdf 文件,被加密后会变成 kuaijiemi.pdf. balckhoue s-V-xxxxx 。
2. 桌面上以及文件夹中会留有一封名为 RECOVERY INFORMATION !!!.txt 的办公文档,打开这个办公文档以后会看到对方留下的信息。
3. 被加密的数据无论使用什么软件都无法打开或使用。
二, 数据恢复工作
1. 不要擅自对数据进行修改或操作。有的用户发现自己的服务器中了 balckhoues 勒索病毒 以后,会尝试将文件的扩展名再改回来,改回来以后文件图标会变成正常的图标,但是用相应的软件依然无法打开,所以不要做这种没有意义的事情。
2. 备份重要数据
备份数据的目的是为了保留原始数据,因为后续在数据恢复的过程当中,非常有可能出现恢复不成功的情况出现,如果没有备份就会造成数据的彻底损坏。所以在数据恢复之前,一定要先做好数据的备份工作,如果是云服务器,直接打个快照就好。
3. 找专业机构进行数据恢复工作。
寻找专业机构帮忙,一方面可以节省数据恢复的时间,另外一方面也能避免让数据遭受进一步的损失。
三, 防护建议
1. 每天杀毒
balckhoues 勒索病毒 属于一种恶意程序,有很多杀毒软件可以识别并阻止此类恶意程序的运行。所以每天杀毒可以在一定程度上减少中招的概率。
2. 及时更新系统补丁
如果是一些不再支持更新的操作系统,建议升级成更高版本的操作系统。而如果使用的操作系统是还在维护更新的操作系统,则要及时更新系统补丁。
3. 构建更加完善的防护系统
物理防火墙、异地备份、超融合等都是提升防护安全的方式,企业主们可以根据自己的实际情况来选择合适的防护方案。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70028989/viewspace-2988613/ ,如需转载,请注明出处,否则将追究法律责任。

