深度解析locked勒索病毒,勒索病毒解密,数据恢复
locked 勒索病毒曾经消失了一段时间,但是从今年 6 月份以来,这种类型的勒索病毒又“重出江湖”,被感染的服务器和企业越来越多,这让很多企业和安全运维人员都非常头疼。为了减少这种情况的发生,云天数据恢复中心将对 locked 勒索病毒做一个较为全面的解析。
一,感染途径
locked 勒索病毒感染途径一般都以无差别暴力攻击为主。如果用户不小心将服务器暴露在公网当中,那么中招的几率将会大大增加。除了这种方式之外,也有客户是通过点击不明链接、邮件等方式中招的。
二,感染特征
1. 扩展名发生变化
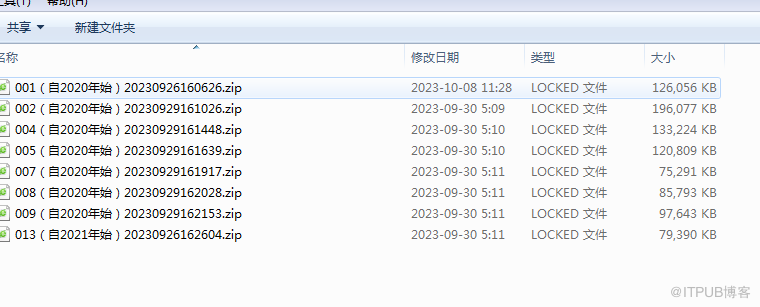
当服务器中了 locked 勒索病毒以后,这台服务器上所有数据的扩展名都会变成 .locked ,比如原文件名称为 kuaijiemi.mdf 的文件,加密后会变成 kuaijiemi.mdf.locked 。包括但不限于数据库、办公文档、图片、录音等。
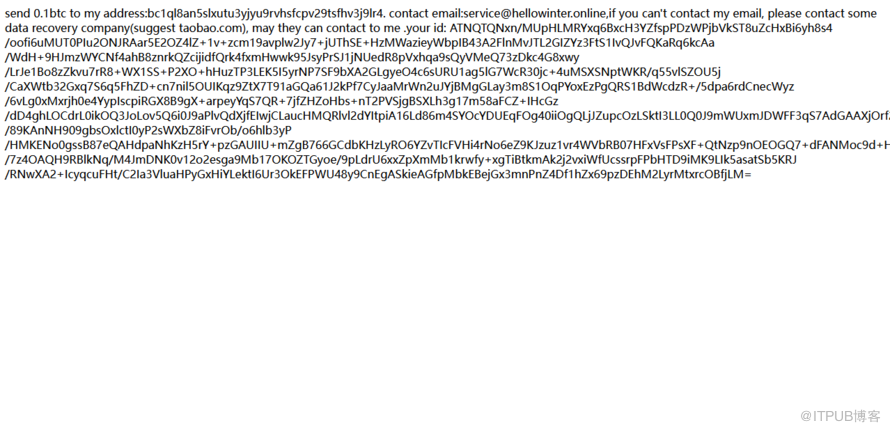
2. 在桌面和多个文件夹中会留有 READ_ME1.html 文件,用任一浏览器都可以打开,打开以后对方会索要 0.1btc 。
三,处理方案
1. 将中毒的服务器隔离开
当用户发现中了 locked 勒索病毒以后,应该第一时间关闭共享,断开网络连接,这种病毒具有很强的横向扩展能力,很有可能会攻击局域网内其他的服务器和电脑,所以一定要第一时间将中毒的服务器隔离开来。
2. 找专业人士帮忙恢复数据
当发现中了 locked 勒索病毒以后,云天数据恢复中心不大建议用户自行恢复,这很有可能会造成数据的进一步损坏。所以最好的方式是寻找专业人士的帮忙。如果实在想要尝试一下,可以先做备份,在备份上尝试恢复,不要在原机上恢复。
3. 格式化重装系统
用户一定不要抱有侥幸心理,因为既然您的服务器会中招,那说明一定有漏洞。所以最好的方式一定是格式化重装系统。云天数据恢复中心就见过有客户在一个月内两次中了 locked 勒索病毒。
四,如何预防
1. 非必要不开启端口映射
2. 及时更新系统补丁
3. 防火墙要建立,杀毒也要每日进行
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70028989/viewspace-2987727/ ,如需转载,请注明出处,否则将追究法律责任。

