新型crypt勒索病毒,都有哪些特征?勒索病毒解密,数据恢复
近日,云天数据恢复中心在接受用户咨询的过程中发现,市场上悄然出现了一种新型的勒索病毒
——
crypt
勒索病毒,接下来我们将这种类型的勒索病毒做一个全面的分析。
一,中了 crypt 勒索病毒的特征
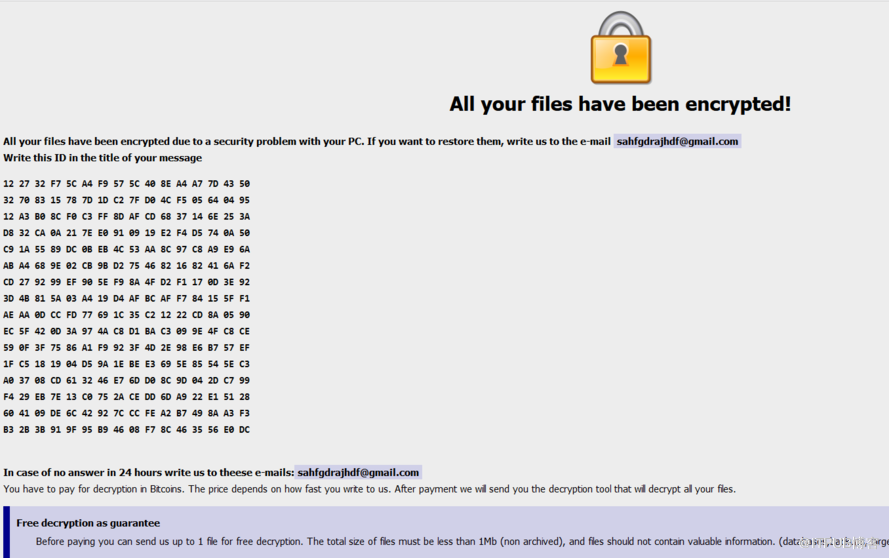
1, 在桌面以及多个文件夹中都有一个名称为 how_to_back_files 的 html 网页,用浏览器可以正常打开;
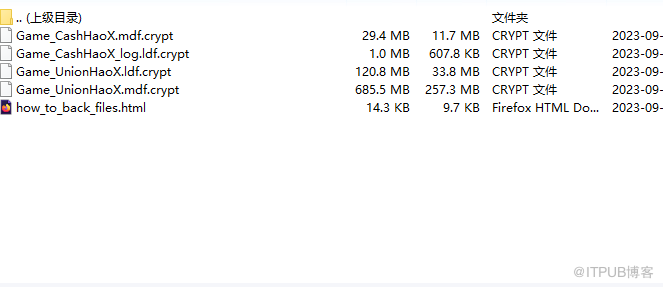
2, 服务器或者电脑中所有数据的扩展名均变为 *.crypt ,比如原文件是 kuaijiemi.sql ,中勒索病毒以后则会变成 kuaijiemi.sql.crypt ,双击会显示没有可以打开的应用。
3 ,服务器中所有软件无法运行,软件的快捷方式图标也会乱掉,或者运行过程当中报错
二, crypt 勒索病毒攻击目标
根据云天数据恢复中心的统计, crypt 勒索病毒的主要攻击目标以企业服务器为主,无论是物理服务器还是云服务器都有用户中招。用户要恢复的数据类型也主要为财务数据或 OA 系统中的重要数据。目前暂未收到个人电脑的个人数据恢复请求,但并不代表对方不会攻击个人电脑。
三,中了 crypt 勒索病毒的解决方案和步骤
1, 准备一块容量足够的移动硬盘,将服务器中的重要数据做好备份。目的是为了留存原始数据。如果客户是云服务器,则直接打好快照就可以,快照的有效时间要尽可能设置的长一些。
2, 向专业人士寻求帮助。不私自对要恢复的数据做扩展名的修改等毫无意义的工作,以防数据遭受到二次破坏。如果确实想要自己尝试一下,可以从备份操作,尽量不要对原机做改动。
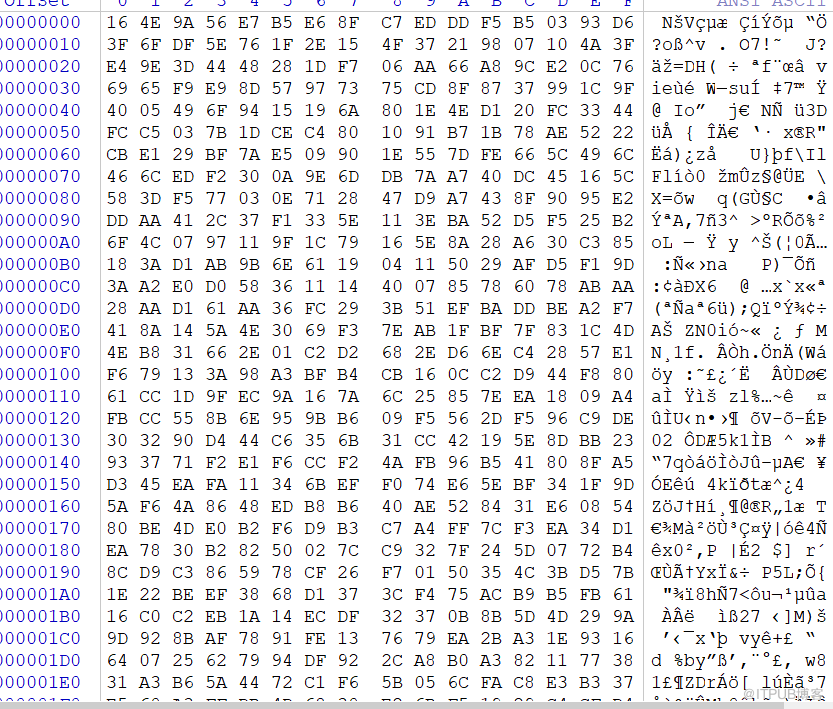
3 ,格式化重装系统。为避免二次中毒,最好的解决方案就是格式化重装系统,可以彻底清除有可能隐藏的勒索病毒程序,也让系统的功能能够正常工作。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70028989/viewspace-2985985/ ,如需转载,请注明出处,否则将追究法律责任。

