什么是devos勒索病毒,中招之后该怎么办?勒索病毒解密,数据恢复
Devos勒索病毒是一种 比较常见 的 勒索病毒 病毒,它利用加密技术来锁定用户的文件,并要求支付赎金才能解锁。这种病毒已经引起了全球范围内的关注, 也给众多的企业主和个人造成了不可估量的损失。
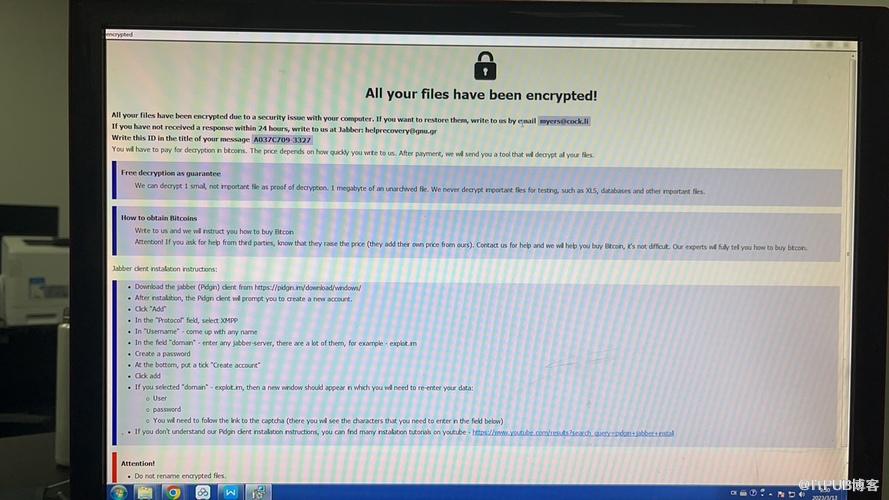
Devos 勒索病毒的起源尚不清楚,但它的攻击方式非常狡猾。它通常通过电子邮件或恶意网站传播,伪装成合法文件或诱骗用户下载。 也有的会通过口令攻击的方式攻击个人电脑或者企业服务器, 一旦进入系统,它就会迅速加密用户的文件,并在屏幕上 以及文件夹等众多地方放置上勒索信 ,要求支付一定数量的赎金。如果不支付赎金,用户的文件将无法解锁,这会对他们的日常工作和生活造成极大的影响。
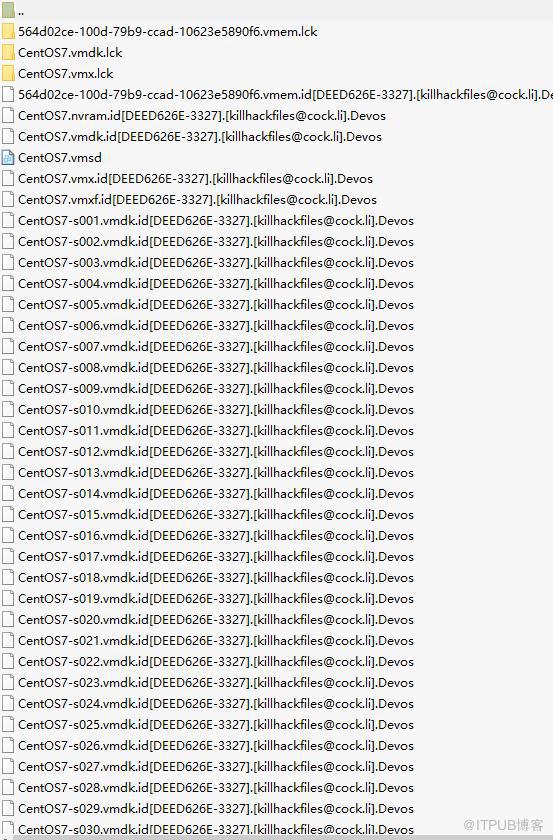
Devos 勒索病毒的加密技术非常先进,目前 杀 毒软件 和防火墙 还无法完全防御它 , 一旦用户中招之后想要恢复起来难度也非常的大 。因此,防范这种病毒的合适的方法是提高安全意识,避免打开未知来源的邮件或下载不明链接 , 非必要不开启远程端口 。
如果发现自己的电脑被感染了,应该立即断开网络连接,避免病毒进一步传播。同时,也应该尽快联系专业的 数据恢复工作人员 ,寻求帮助。 而不是自己去对服务器中的数据随意做修改,造成数据的进一步损坏。云天数据恢复中心拥有多年专业数据恢复研发团队,针对市面上各种后缀勒索病毒有着丰富的解密恢复经验,数据恢复完整度高,数据恢复安全高效。
虽然 Devos 勒索病毒是一种非常危险的电脑病毒,但只要我们采取有效的防范措施,就可以有效地避免感染。同时,我们也应该 养成良好的习惯,定期 备份重要文件, 将损失降低到最小。如果大家有任何的需求或疑问,欢迎留言互动,我们当天看到后会及时回复,也可以搜索昵称通过官网向我们咨询。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70028989/viewspace-2978495/ ,如需转载,请注明出处,否则将追究法律责任。

