今天给大家介绍一个网络协议——QUIC协议
业内某一位大牛曾这样说过:
“如果你的 App,在不需要任何修改的情况下就能提升 15% 以上的访问速度。特别是弱网络的时候能够提升 20% 以上的访问速度”
“如果你的 App,在频繁切换 4G 和 WIFI 网络的情况下,不会断线,不需要重连,用户无任何感知。如果你的 App,既需要 TLS 的安全,也想实现 HTTP2 多路复用的强大”
“如果你刚刚才听说 HTTP2 是下一代互联网协议,如果你刚刚才关注到 TLS1.3 是一个革命性具有里程碑意义的协议,但是这两个协议却一直在被另一个更新兴的协议所影响和挑战”
“如果这个新兴的协议,它的名字就叫做“快”,并且正在标准化为新一代的互联网传输协议”
你愿意花一点点时间了解这个协议吗?你愿意投入精力去研究这个协议吗?你愿意全力推动业务来使用这个协议吗?
我们先简单认识一下QUIC协议
QUIC(Quick UDP Internet Connection),中文名为快速UDP互联网连接,由
Google开发,2013年在Chrome浏览器中实现
我从这个名字里看到两个关键词——快速、UDP
关键词1——快速:QUIC协议比TCP更简单,而且能够更快速的建立连接。除此之外,安全性可以与TCP+TLS匹敌
关键词2——UDP:QUIC协议是一种新型传输协议,建立在UDP协议之上,一般将它放在应用层
2018年,基于QUIC的HTTP(HTTP over QUIC)——HTTP/3,正式被确定为下一代网络规范
QUIC协议架构

从图中我们可以看出:
TCP、UDP、IP都是在内核实现的,想要修改或者扩充的话是比较麻烦的 QUIC在用户级实现,而不是系统内核级,所以无需改变操作系统和中间设备,就能轻松实现和部署
QUIC协议的一些术语
我们来看一下在QUIC协议中的一些术语,方便我们后期深入了解QUIC
QUCI连接:Client和Server之间的通信关心,Client发起连接,Server接受连接
流(Stream):一个QUIC连接内,单向或者双向的有序字节流。一个QUIC连接可以同时包含多个Stream
帧(Frame):QUIC连接内的最小通信单元。一个QUIC数据包(packet)中的数据部分包含一个或多个帧
在简单了解什么是QUIC协议之后,小伙伴们有没有想过,为什么要使用QUIC作为新一代互联网协议的代表呢?
从上个世纪 90 年代互联网开始兴起一直到现在,大部分的互联网流量传输只使用了几个网络协议
我们来看一下这些古老而又常用的网络协议
网络层IPv4/IPv6:提供路由选择和IP包转发功能 传输层TCP:提供可靠的面向连接的进程之间的通信 传输层SSL/TLS:提供传输安全 应用层DNS:域名解析,域名——>IP地址 应用层HTTP/HTTPS:web应用
而这些古老的网络协议在面对发展如此快速的环境下,显得有些力不从心
问题一:一些中间设备僵化
可能是 TCP 协议使用得太久,也非常可靠。所以我们很多中间设备,包括防火墙、NAT 网关,整流器等出现了一些约定俗成的动作
比如有些防火墙只允许通过 80 和 443,不放通其他端口。NAT 网关在转换网络地址时重写传输层的头部,有可能导致双方无法使用新的传输格式。整流器和中间代理有时候出于安全的需要,会删除一些它们不认识的选项字段
TCP 协议本来是支持端口、选项及特性的增加和修改。但是由于 TCP 协议和知名端口及选项使用的历史太悠久,中间设备已经依赖于这些潜规则,所以对这些内容的修改很容易遭到中间环节的干扰而失败
问题二:依赖于操作系统的实现,导致协议本身僵化
TCP 是由操作系统在内核层面实现的,应用程序只能使用,不能直接修改。
虽然应用程序的更新迭代非常快速和简单。但是 TCP 的迭代却非常缓慢,很大一部分原因就是操作系统升级很麻烦,修改内核起来特别麻烦,这样就会导致协议本身僵化
问题三:建立连接过程延迟大
不管是 HTTP1.0/1.1 还是 HTTPS,HTTP2,都使用了 TCP 进行传输。HTTPS 和 HTTP2 还需要使用 TLS 协议来进行安全传输。这就出现了两个握手延迟:
TCP 三次握手导致的 TCP 连接建立的延迟 TLS 完全握手需要至少 2 个 RTT 才能建立,简化握手需要 1 个 RTT 的握手延迟 对于很多短连接场景,这样的握手延迟影响很大,且无法消除
问题四:队头阻塞难以解决
在HPPT/2中,会出现队头阻塞问题
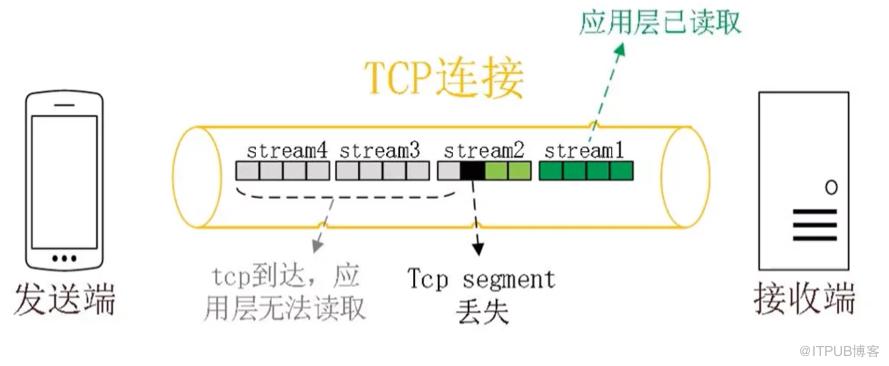
对于HTTP2来讲,一个TCP连接中有多个stream,而且每个stream之间是有依赖性的,如果丢失其中一个stream的数据,会阻塞后续的stream
TCP确保将数据按顺序上交应用层,在出现数据报文段丢失时,后续数据必须缓存,等待丢失的报文端重传到达之后再按顺序上交
这样的话就会使得页面加载时间长,用户的使用体验较差
上面介绍了现有网络的一些问题,而QUIC这一新型协议都很好地提供了相关的解决方案
接下来我们就来看一下QUIC到底强在哪里
功能1:流复用
在一个网页里面总是会有多个数据要传输,我们总是希望多个数据能够同时传输,以此来提高用户的体验
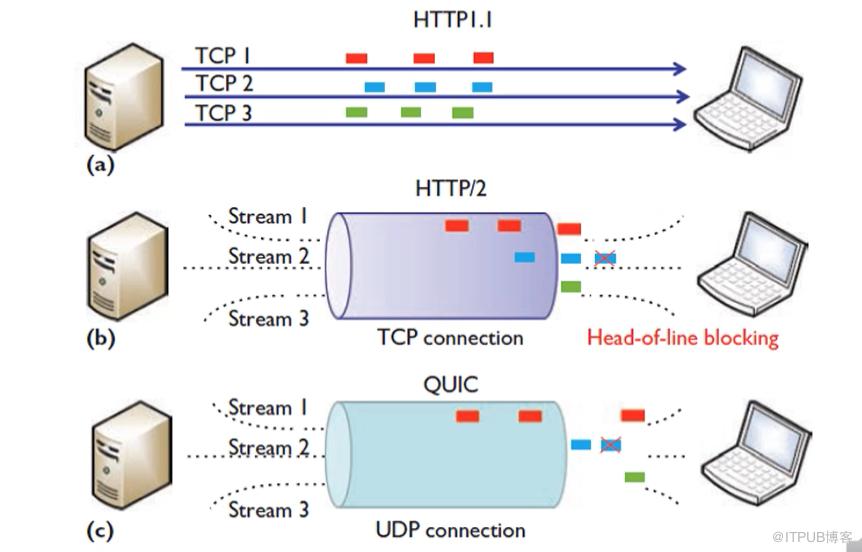
在HTTP1.1中:
每个TCP连接同时只能处理一个请求—响应,为了提高响应速度,需要同时创建多个连接,但是多个连接管理比较复杂
在HTTP/2中:
每个TCP连接里面有多个逻辑上独立的多个流(stream)
每个流可以传输不同的文件数据
解决了HTTP1一个连接无法同时传输多个数据的问题
缺点:容易出现队头阻塞问题
而在基于QUIC的HTTP3中:
借鉴了HTTP2中流的概念
流之间互相独立,即不同流之间的数据之间交付顺序无关(如果stream2的数据丢失,只会影响排在stream2后面的数据,stream1和stream2的数据不会被影响)
建立在UDP之上,没有依赖性
功能2:连接建立低时延
QUIC连接建立所需时间比TCP更低
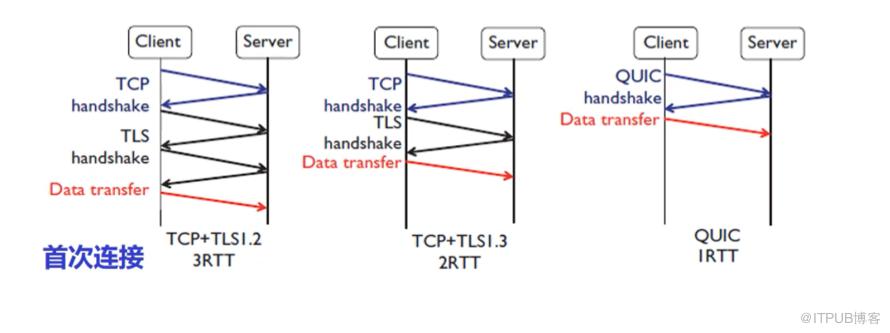
在客户端与服务端的首次QUIC连接中,Client 向 Server 发送消息——>请求传输配置参数和加密相关参数——>Server 回复其配置参数——>传输数据
整个过程只需要1RTT
TCP+TLS1.2 中:TCP三次握手建立连接,1RTT——>TLS需要两个个RTT完成身份验证——>传输数据
整个过程只需要3RTT
TCP+TLS1.3 中:TCP三次握手建立连接,1RTT——>TLS需要一个RTT完成身份验证——>传输数据
整个过程只需要2RTT
由此可见,首次连接中,使QUIC连接所需的时延是最少的

关于再次连接的概念,我先说明一点:Client已经访问过Server,在本地存放了Cookie
在客户端与服务端的再次QUIC连接中,只需0RTT。因为 Client 本地已有 Server 的全部配置参数(缓存),据此计算出初始密钥,直接发送加密的数据包
TCP+TLS1.2 中:TCP三次握手建立连接,1RTT——>TLS需要一个RTT完成身份验证(由于缓存的存在,减少1RTT)——>传输数据
整个过程只需要2RTT
TCP+TLS1.3 中:TCP三次握手建立连接,1RTT——>传输数据
整个过程只需要1RTT
我们不难发现:无论是首次连接还是再次连接,使用QUIC协议所需的连接时延都是最低的
功能3:无队头阻塞
在上面我们讲到,HTTP/2会出现队头阻塞问题,而在基于QUIC的HTTP/3中则很好地解决了这一问题
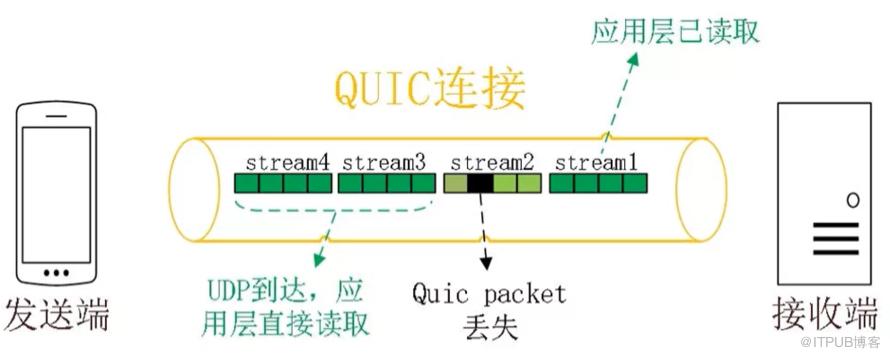
UDP中的各个数据报独立,基于UDP的QUIC中的各个stream独立
即使stream2里有一个包丢失,因为stream之间互相独立无关联,所以不会阻塞stream3、stream4,依然可以交付给上层
功能4:灵活的拥塞控制机制
TCP 的拥塞控制实际上包含了四个算法:慢启动,拥塞避免,快速重传,快速恢复
而在QUIC中,拥塞控制算法默认使用CUBIC
并且这个机制还是可插拔的,什么叫可插拔呢?就是能够非常灵活地生效,变更和停止,可以根据场景来切换不同的方法
因为QUIC在用户空间实现,容易实现。应用程序不需要停机和升级就能实现拥塞控制的变更,我们在服务端只需要修改一下配置,reload 一下,完全不需要停止服务就能实现拥塞控制的切换
而TCP在内核态,其拥塞控制难以进行修改和升级
功能5:流级和连接级流量控制
在QUIC中,可以实现流级和连接级别的流量控制机制
连接级流量控制:针对整个连接
1、通过 window_update 帧告诉对端自己可以接收的字节数,这样发送方就不会发送超过这个数量的数据
2、通过 BlockFrame 告诉对端由于流量控制被阻塞了,无法发送数据
流级流量控制
1、防止一个流消耗过多缓存而导致其他流堵塞
2、每个流会有一个可用窗口,如果一个流的可用窗口不足的话它就必须等待,而不是去占用其他流的可用窗口
3、不让一个流影响到其他流
功能6:连接迁移
我们在日常生活中肯定会经常碰到下面这个场景:
使用WIFI上网的时候突然网络不好,于是切换成移动数据模式;又或者没有流量上不了网,于是连接WIFI
我们使用手机在 WIFI 和 4G 移动网络切换时,客户端的 IP 肯定会发生变化,需要重新建立和服务端的 TCP 连接
而如果是QUIC连接,则无需重新建立,因为QUIC连接是以一个64位的随机数作为ID(connection ID)
IP地址或者端口号发生变化时,只要ID不变,依然能够维持原有连接,上层业务逻辑感知不到变化,不会中断
功能6:数据包头和包内数据的身份认证和加密
在TCP协议中,TCP 协议头部没有经过任何加密和认证,所以在传输过程中很容易被中间网络设备篡改,注入和窃听。比如修改序列号、滑动窗口。这些行为有可能是出于性能优化,也有可能是主动攻击
而相比于TCP,QUIC的安全性是内置的,也就是说是必须的
在恶意环境下性能与TLS类似,友好环境下优于TLS,因为TLS使用一个会话密钥,如果这个密钥被截获的话就不能保证之前数据的安全性
而QUIC使用两个密钥——初始密钥和会话密钥,并且QUIC提供密码保护,TLS不提供
除此之外,QUIC的包头经过身份认证,包内数据是加密的。这样如果QUIC数据被恶意修改的话接收端是可以发现的,降低了安全风险
而且数据加密之后,可以通过像防火墙或者nat这些中间件

其他
此外,QUIC 还能实现前向冗余纠错,在重要的包比如握手消息发生丢失时,能够根据冗余信息还原出握手消息。
QUIC 还能实现证书压缩,减少证书传输量,针对包头进行验证等
篇幅有限,就不再过多介绍啦,有兴趣的可以自行研究
原文作者:咸鱼运维杂谈;如有侵权,请联系管理员删除。

